
資安診斷,不是回答「安全不安全」
把不確定的現場,整理成可以行動的知識
「我們公司,到底安不安全?」
這是一個看似簡單、實際上很難回答的問題。難的不是技術,而是問題本身的形狀:它預設了答案只有兩種。
這篇想談的,是一份資安診斷應該怎麼思考:它該看什麼、該承認什麼、該把讀者帶到哪裡。
資安不是二元問題
如果答案只能是「安全」或「不安全」,那麼幾乎所有企業都會落在「不安全」,而且會一直停在那裡。因為從「不安全」走到「安全」的距離看起來太遠、太貴、太模糊,遠到讓人不知道從哪裡開始。
更有用的問法是:現在的暴露在哪裡?哪些已經處理了?哪些還沒有?下一步處理哪一個,最值得?
問題的形狀一改,答案就不再是一個判決,而是一張可以往前走的地圖。
從設備清單,看見暴露地圖
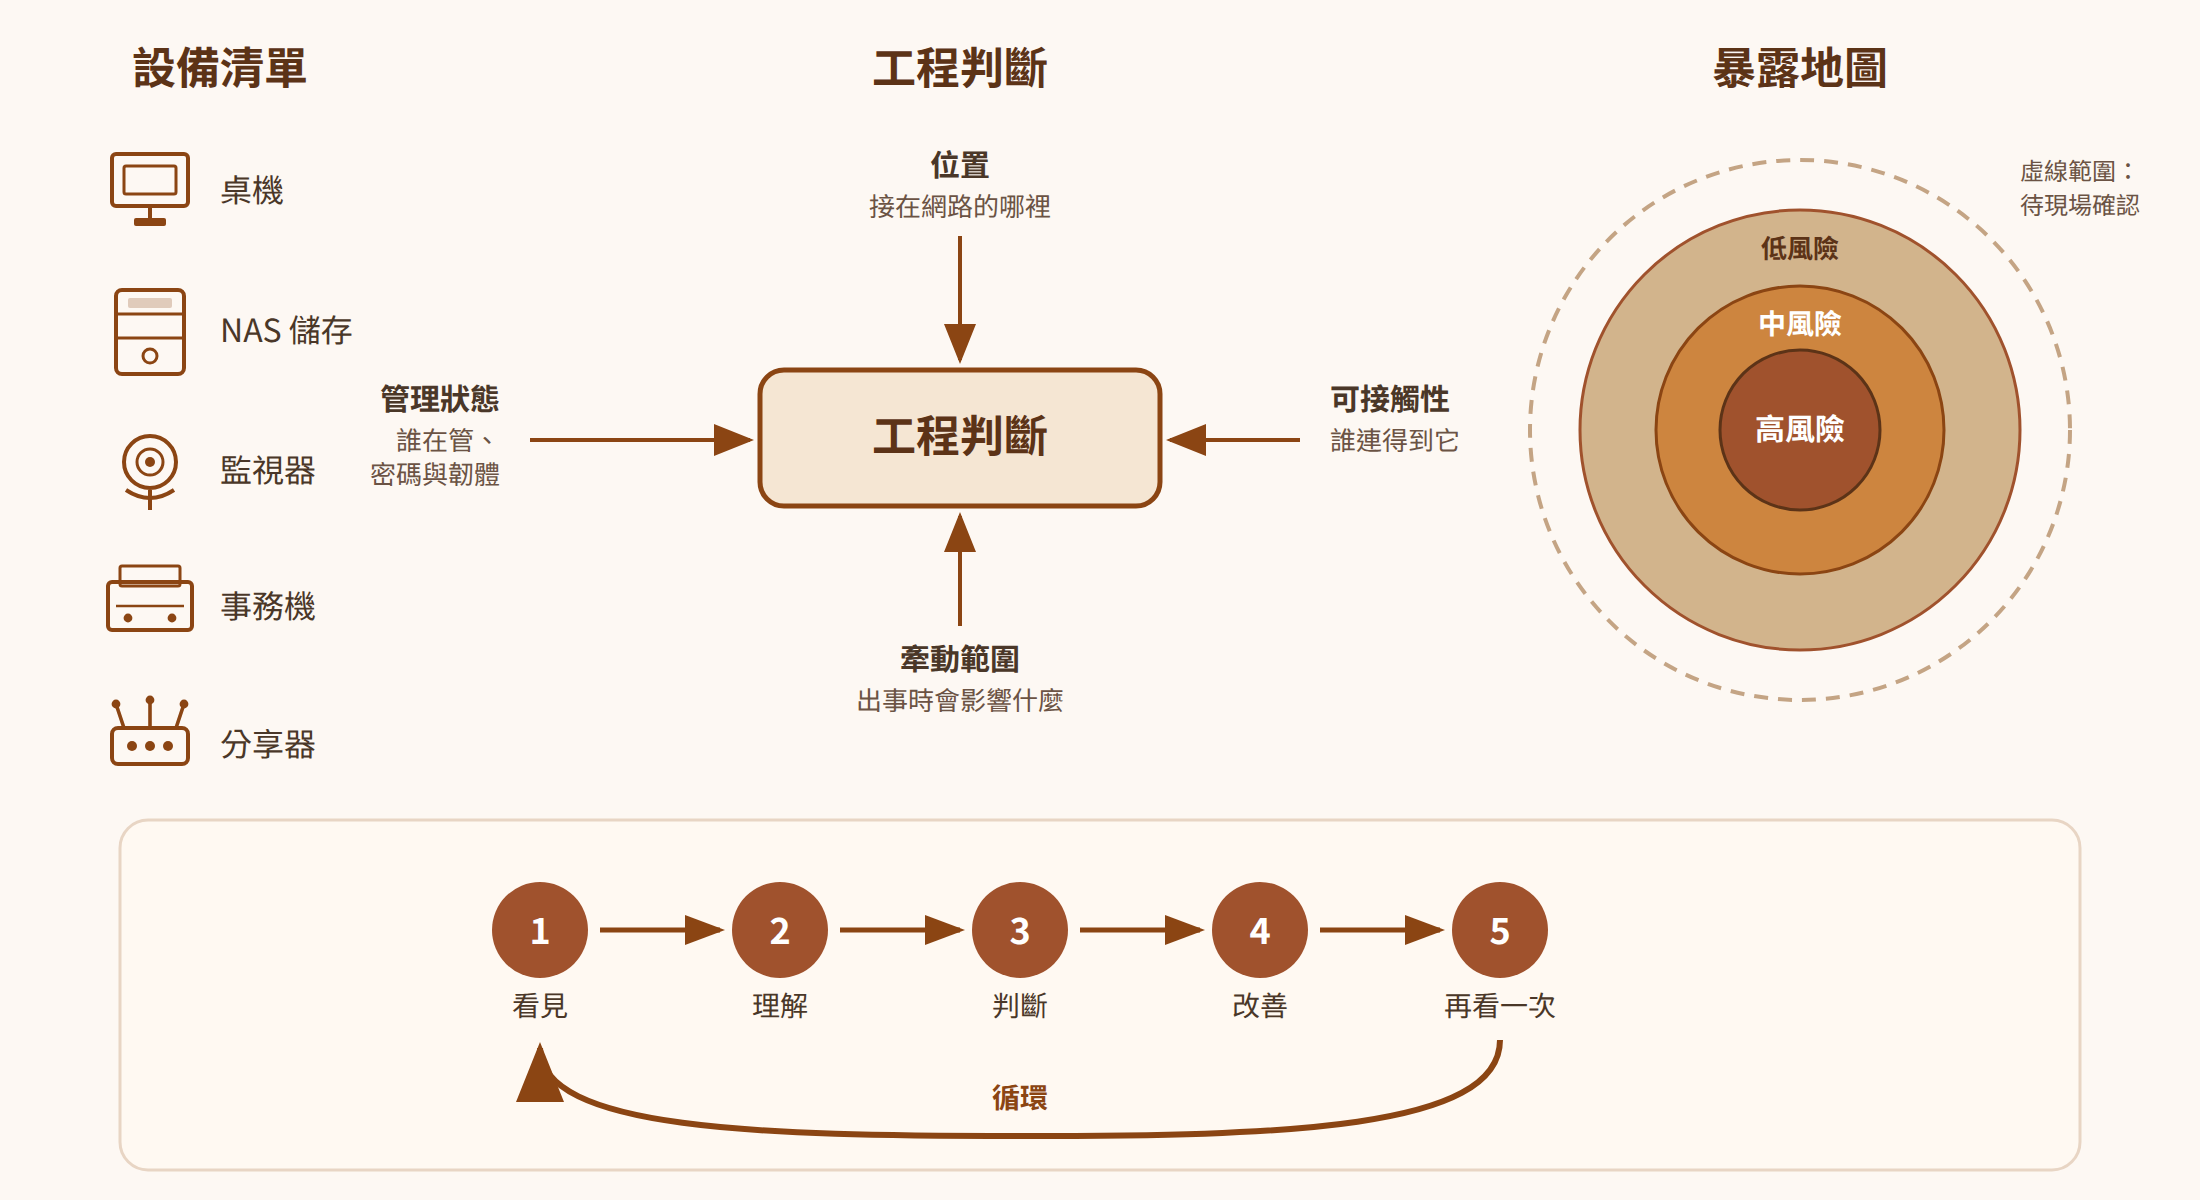
企業主未必熟悉「勒索軟體」「殭屍網路」這些名詞,但一定知道辦公室裡有什麼:幾台電腦、一台 NAS、門口的監視器、角落的事務機、機櫃裡那台分享器。
這份清單,是企業主看得懂的世界。
工程師要做的,是把它翻譯成另一張圖:每一台設備可能怎麼被接觸到、它接在網路的哪個位置、它出事時會牽動什麼。好的診斷,就是把「設備清單」翻譯成「暴露地圖」的過程。
不要只問防了多少,要問還剩下什麼
談資安時,最常見的思考方式是產品思維:這個盒子可以防什麼?
另一種是風險思維:裝完這個盒子之後,還有什麼是它處理不了的?
兩種問法看的是同一件事,得出的結論卻完全不同。產品思維容易走向「買了就完整」的錯覺;風險思維則會自然推導出:每一項控制措施都只改變了一部分風險,剩下的部分,需要另一項措施、另一筆預算、另一段時間。
所以一份誠實的診斷,不會只列出每項措施的能力,而是讓讀者看到:一項一項累加之後,剩餘風險如何逐步下降,以及最後仍然剩下什麼。資安無法做到零風險,目標從來都是在合理的預算內,把風險降到可以接受的範圍。
好的診斷,必須知道自己不知道什麼
診斷有兩種邊界,常常被混在一起談:
| 邊界 | 它描述的是 |
|---|---|
| 做不到 | 工具與措施的能力邊界:某一項防護,本來就處理不了某一類問題。 |
| 還不知道 | 我們對現實世界的認知邊界:從描述推得出「可能」,但要到現場才知道「是不是」。 |
承認「做不到」,是對讀者誠實;承認「還不知道」,是對方法誠實。後者更難,也更重要。
一份根據企業自行描述所做的診斷,能推論的是「這類設備、在這類條件下,可能形成什麼暴露」。至於那台設備的韌體版本、管理介面有沒有對外開放、帳號密碼是誰在管,這些在沒有實際確認之前,都只是合理的假設。把假設寫成結論,診斷就越界了。
這不是保守,而是工程判斷的基本紀律:知道自己的觀測邊界在哪裡。
把未知,整理成值得確認的問題
承認未知之後,下一步不是停下來,而是把未知轉換成問題。
「這類設備可能存在風險」不是結論。真正有用的下一句是:什麼資訊,可以讓我們確認它到底有沒有暴露?
每一個問題,都有明確的方式可以回答。這樣一來,診斷就從一份靜態的報告,變成一段認知的過程:能判斷的先判斷,需要確認的,整理成清楚的問題留下來確認。
判斷,而不只是排序
列出所有風險、依高低排好順序,是管理工具會做的事。工程判斷要回答的是另一組問題:
判斷也包括決定「現在不說什麼」。工程師能列出的選項很多,但對一位時間有限的企業主而言,選項太多本身就是一種阻力。與其攤開所有可能,不如清楚指出第一步,其餘留待條件成熟時再談。專業有時不是展示知道多少,而是替對方判斷,他現在需要知道什麼。
改善不是結案,而是再看一次
資安最常見的誤區,是把它當成一條直線:發現問題、買東西、部署、結案。
但每一次改善,都會改變現場。新的控制措施會讓原本看不見的東西浮現,也會暴露下一層原本被掩蓋的問題。所以真正的流程是一個循環:
| 1 | 看見:把設備清單翻譯成暴露地圖。 |
| 2 | 理解:分清楚哪些是推論、哪些已確認,把未知整理成問題。 |
| 3 | 判斷:決定什麼值得現在處理、處理後會改變什麼。 |
| 4 | 改善:採取措施,並清楚知道它沒有處理到的部分。 |
| 5 | 再看一次:重新觀察,發現新的未知,回到第一步。 |
這個循環其實不只適用於資安。它是一種更普遍的工程改善哲學:把不確定的現實,一輪一輪地轉換成可以做決策的知識。資安只是它最需要被認真對待的場景之一,因為在這裡,停在原地的代價,通常要等到出事那天才看得見。
而是讓企業知道:
現在知道什麼、還不知道什麼,以及下一步值得做什麼。
Comments