
Table of Contents
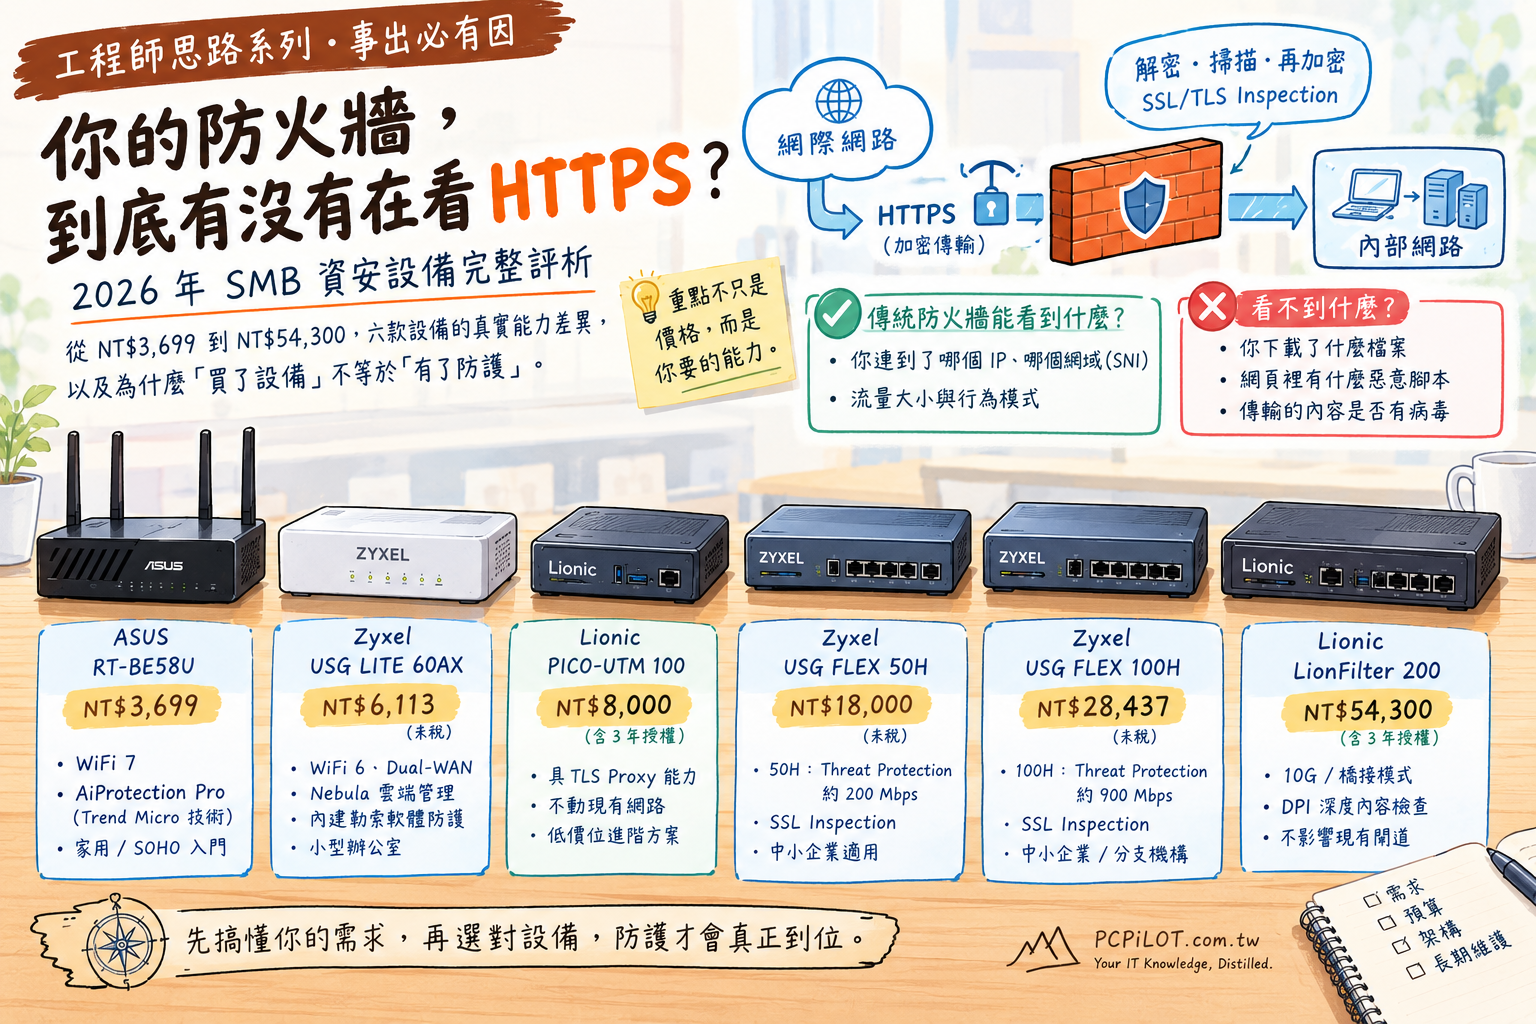
你的防火牆,到底有沒有在看 HTTPS?
從 NT$3,699 到 NT$54,300,六款設備的真實能力差異,
以及為什麼「買了設備」不等於「有了防護」。
這篇文章的起點,是一個很普通的詢價:「我需要一台防火牆,預算大概幾千塊。」
然後問題就來了——幾千塊能買到什麼?買到的東西,真的能防護什麼?
我們花了一整天把市面上的選項拆開來看,結果發現,這個問題比想像中複雜得多。
一、問題的根源:現代流量幾乎都是密文
現在的上網流量,絕大多數都走 HTTPS——網路上傳輸的封包是加密的。這件事對資安設備來說是個根本性的挑戰:
傳統防火牆能看到什麼?
你連到了哪個 IP、哪個網域(SNI)
流量大小與行為模式
你下載了什麼檔案、網頁裡有什麼惡意腳本、傳輸的內容是否有病毒
這就是為什麼「有買防火牆」和「有防護 HTTPS 流量」是兩件完全不同的事。要真正掃描加密流量的內容,設備必須先把 HTTPS 解密、掃描、再重新加密——這個功能叫做 SSL/TLS Inspection,而它需要的計算資源遠比一般防火牆大得多。
HTTPS 是什麼?為什麼它讓資安掃描這麼難?
▌ HTTPS 是日常連線的標準,不是例外
HTTPS(HyperText Transfer Protocol Secure)是 HTTP 加上 TLS/SSL 加密層的組合。你現在打開任何一個網站、登入任何帳號、使用任何雲端服務,幾乎都走 HTTPS。它的設計目的是保護使用者隱私——確保資料在傳輸途中不被第三方竊聽或竄改。這是好事,但也帶來了資安防護的根本矛盾。
▌ 矛盾:保護隱私的機制,同時也保護了惡意內容
問題在於:加密對所有流量一視同仁。正常的 Gmail 附件、公司的 ERP 操作、員工下載的惡意程式——對網路上的中間設備來說,都是一樣的密文封包。傳統防火牆能看到你連到哪個 IP、哪個網域,但封包裡面裝了什麼,它看不到。這就是為什麼「有裝防火牆」不等於「有在防 HTTPS 裡的威脅」。
▌ HTTPS 連線怎麼建立的?(TLS Handshake 白話版)
每次你的瀏覽器連到一個 HTTPS 網站,背後會有一個「握手」過程:
瀏覽器問伺服器:「你是誰?給我看你的憑證。」
伺服器出示憑證(由受信任的 CA 機構簽發),證明身份。
雙方協商一把只有彼此知道的加密金鑰(Session Key)。
之後所有傳輸都用這把金鑰加密,中間任何設備都看不到內容。
這個設計非常安全——但對資安設備來說,「中間任何設備都看不到內容」就意味著防火牆也看不到。
▌ SSL/TLS Inspection 怎麼做到掃描的?
要掃描 HTTPS 內容,防火牆必須做一件「合法的中間人」動作:
防火牆在中間扮演兩個角色:對用戶端來說它是「伺服器」,對伺服器來說它是「用戶端」。它把加密流量解開、掃描有無威脅、再重新加密後送出。這就是為什麼要在所有裝置上安裝防火牆的根憑證——讓瀏覽器信任防火牆自簽的憑證,而不是跳出警告。
▌ 為什麼 SSL Inspection 讓設備價格跳升?
解密→掃描→重新加密這三個動作,對 CPU 的消耗是巨大的。低階設備的純防火牆吞吐量可能標示 1,000 Mbps,但開啟 SSL Inspection 後實際可用吞吐量可能只剩 100–200 Mbps。這就是廠商規格表上「SPI 吞吐量」和「Threat Protection 吞吐量」差距懸殊的根本原因,也是為什麼真正能做 SSL Inspection 的設備,成本會比「有買防火牆」高出一個數量級。
▌ 實際上有哪些威脅走 HTTPS 進來?
惡意軟體下載:勒索軟體、木馬透過 HTTPS 網站或雲端空間(Google Drive、Dropbox)傳遞,防火牆在不解密的情況下看不到。
C&C 回呼(Command & Control):已感染的裝置透過 HTTPS 對外聯絡攻擊者伺服器,傳遞指令或外洩資料。流量看起來像正常 HTTPS,只有解密後才能發現異常。
釣魚頁面:現代釣魚網站幾乎全部使用 HTTPS(有合法憑證),DNS/IP 黑名單擋不住新域名。
資料外洩(DLP):員工透過 HTTPS 上傳機密文件到個人雲端,或惡意程式外洩資料,在不解密的情況下完全無從察覺。
結論:HTTPS 加密保護了使用者,也保護了威脅。沒有 SSL Inspection,防火牆對加密流量的判斷能力,基本上就只剩下「這個網域在不在黑名單上」這一層。這不是沒有價值,但你需要清楚它能防什麼、防不了什麼。
二、評測的起點:從最便宜的開始看
我們從市面上幾款常見選項開始比較,依照定位與價格逐步展開。
第一層:家用路由器等級(NT$3,699 起)
ASUS RT-BE58U(NT$3,699) 是這次比較的入門基準。WiFi 7、終身免費的 AiProtection Pro(Trend Micro 技術),聽起來很完整。
但實際上,AiProtection Pro 的「雙向 IPS」主要靠的是惡意網域黑名單比對——它看得到你連到哪個網址,但看不到 HTTPS 封包裡面的內容。實測回報顯示,對加密流量中的惡意檔案下載,通常擋不住。
USG LITE 60AX(NT$6,250):更進一步,但仍有同樣限制
Zyxel USG LITE 60AX 定位是「資安路由器」,有 WiFi 6、Dual-WAN、雲端管理(Nebula)、內建免訂閱的勒索軟體防護與入侵阻擋。對比 RT-BE58U,閘道功能更完整,吞吐量也更高(SPI 約 2,000 Mbps)。
但 SSL/TLS Inspection 的能力同樣付之闕如——它能做的是 DNS 層過濾、已知威脅特徵比對、應用程式識別,對加密封包的實際內容,同樣是看不透的。
三、加裝型方案:Lionic PICO-UTM 100(NT$8,000 含 3 年)
這款設備的定位很特殊,它不是拿來「取代」路由器的,而是插在現有路由器後面,以橋接模式加一層安全過濾。
在本次比較的低價設備中,它是唯一有 TLS Proxy(HTTPS 解密)能力的方案——但使用上有門檻:必須在所有客戶端裝置上安裝憑證,否則瀏覽器會跳憑證警告;對憑證釘選(Certificate Pinning)的網站或部分 SaaS 服務可能失效。
它真正適合的客戶樣貌:
電信商 ISP 設備不能換、客戶不敢動現有網路架構
老闆剛買了一台 ASUS / TP-Link,不想浪費,但想加一層防護
裝置數 50 台以下、功耗空間受限(2.6W,比名片盒大一點)
年均持有成本要求極低(3 年含特徵碼 NT$8,000,年均不到 NT$2,700)
四、真正有 SSL Inspection 的門檻在哪裡?
當需求是「一定要能深度掃描 HTTPS 流量」,預算的門檻會直接跳升。原因很直接:SSL Inspection 會顯著增加設備的運算負載,設備標示的純 SPI 吞吐量,不能拿來推估開啟內容檢查後的實際效能——這兩個數字可能差到 5–10 倍。
我們拿到了兩個實際報價:
| 設備 | 含1年授權報價 | Threat Protection | 建議規模 |
|---|---|---|---|
| USG FLEX 50H | NT$18,000 | ~200 Mbps | 25 人以下 / 寬頻 ≤150M |
| USG FLEX 100H ★ | NT$28,437 | ~900 Mbps | 50 人以下 / 寬頻 ≤700M |
兩台的 Threat Protection 吞吐量差距是 4.5 倍,但價差只有 NT$10,437。從工程師的角度來看,這個價差非常值得——因為 Threat Protection 吞吐量才是開啟 SSL Inspection 之後比較接近實際的參考數字,而不是廠商規格表最前面那個大數字。
此外,100H 比 50H 多了 Dual-WAN——可以同時接主線與備援 LTE,對製造業客戶的生產環境來說是實際需求。這也讓 100H 成為目前討論方案中,針對台中 SMB 主流場景的 CP 值最高選項。
五、價格天花板案例:Lionic LionFilter 200(10G 版,NT$54,300 起)
把這款設備放進來,不是要 SMB 老闆去買它,而是讓這張價格地圖有一個上限參照點。當你的需求進入 10G 網路環境,問題就不再是「SMB 防火牆選購」了——這是另一個規模的議題。
LionFilter 200 跟 PICO-UTM 100 同廠但完全不同等級:它是 10G 線速 DPI 設備,競爭對手是 Fortinet FortiGate 200F 這個區間。定位邏輯相同:橋接插入,不動現有架構,但規模放大了一個數量級。
| 方案 | 總價 | 年均費用 |
|---|---|---|
| HW + 1 年 | NT$54,300 | NT$54,300 |
| HW + 3 年 | NT$102,000 | NT$34,000 |
| HW + 5 年 | NT$139,800 | NT$27,960 |
| 續約 3 年授權 | NT$74,700 | NT$24,900 |
反推硬體本體約 NT$27,300(HW+1年 減去 續約1年 NT$27,000)。選 3 年或 5 年方案,年均成本會下降到較合理的區間。
六、另一條路:用技術能力換設備成本
這一節不是給 SMB 老闆看的,而是給有自建能力的 IT 人員參考。開源方案的硬體成本低,但工程維護成本不低——這兩件事要分開算,不能直接拿硬體售價跟 FLEX 100H 比。
如果有自行維護的技術能力,一條可行的開源路線是:
這套組合在技術上是完整的,但代價是你要自己維護 CA 憑證、管理例外清單、更新規則。軟體解密非常吃 CPU,效能上無法跟有硬體加速的商業 UTM 競爭,尤其在高流量時。
值得一提的是:OPNsense 的 API 與日誌架構相當開放,這讓它成為未來開源資安 LLM 整合的最佳候選平台——自動分析 Suricata 告警、協助調整規則、過濾 False Positive,這個方向在技術上完全可行,且與知識中心診斷系統的架構思路高度契合。
各型號外型與官網資訊
以下為本文討論的六款設備實際外型,點擊「官網規格頁」可前往各品牌產品頁確認最新規格與報價。


把今天討論的所有設備放在一個框架裡,依照「是否需要 HTTPS 深度掃描」和「是否要換閘道」兩個維度來分層:
| 設備 | 實際報價 | HTTPS 深度掃描 |
換閘道 | 適合場景 |
|---|---|---|---|---|
| ASUS RT-BE58U | NT$3,699 | ✗ | ✔ | 家用 / SOHO,WiFi 7 |
| Zyxel USG LITE 60AX | NT$6,250 | ✗ | ✔ | 10人以下,需 Dual-WAN + WiFi |
| Lionic PICO-UTM 100 | NT$8,000(含3年) | △ | ✗(橋接) | 不動現有架構,低成本加防護 |
| Zyxel USG FLEX 50H | NT$18,000(含1年) | ✔ | ✔ | 25人以下,寬頻 ≤150 Mbps |
| Zyxel USG FLEX 100H ★ | NT$28,437(含1年) | ✔ | ✔ | 台中 SMB 主流場景首選 |
| Lionic LionFilter 200 | NT$54,300(含1年) | ✔ | ✗(橋接) | 10G 環境,不動現有閘道 |
△ = TLS Proxy(部分支援,需在客戶端裝憑證)
快速決策流程
工程師的最後提醒
買設備只是開始,有三件事比型號選擇更重要:
選型的基本原則:設備在你實際啟用的安全功能下,有效吞吐量不應低於現有寬頻速率。實際影響因素包含開啟了哪些安全功能(IPS、SSL Inspection、防毒掃描、VPN)、同時連線數、以及上下行流量型態。廠商的 Threat Protection 數字是入門參考,留足餘裕比卡在規格邊緣重要。
授權到期後,威脅情報與特徵碼停止更新,設備雖仍可維持基本網路功能,但安全能力會隨時間逐步落後於新型威脅。建議一次規劃 1–3 年授權,避免中斷。
這是一個需要提前跟客戶溝通的工程動作,銀行、金融網站、部分 SaaS 可能需要設定例外清單。
防火牆的真正問題,從來不是「跑多少 Gbps」
看得到 IP 和網域 → 看得到惡意網域黑名單 → 看得到 HTTPS 的封包行為 → 解密後做威脅掃描 → 10G 線速 DPI
每往下一層,能力跳升,價格也跳升。選型的第一個問題,是先搞清楚你需要看到哪一層。
資安不是買了設備就結束的事,是一個持續維護的工程。
選對設備,是這個工程的第一步——但前提是先問對問題。
延伸閱讀與參考資源
依照閱讀目的分類,從「老闆看的白話版」到「工程師看的 byte 級解析」都有對應的材料。
#SMB
#防火牆
#SSL Inspection
#Zyxel
#Lionic
#工程師思路系列
Comments