群暉 NAS 勒索事件(L0CK3D/C3RB3R):從疫情實況、防禦到善後
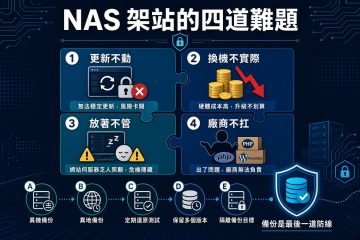
工程師思路系列・事出必有因 群暉 NAS 勒索事件(L0CK3D/C3RB3R):從疫情實況、防禦到善後 作者:Mr. τ / 風雲網通系統 ・ 資訊更新至 2026-10-30,事件仍在發展中 這幾天社團有成員反映,看到群暉 NAS 被勒索的消息,覺得受到威脅。有趣的是,原廠指出的漏洞是 2024 年底就已經修補的舊問題,攻擊卻是這個禮拜才大規模出現。 這代表一件事:漏洞老不老不重要,重要的是你的 NAS 有沒有被留在那個「還沒修、又對外開放」的角落。這篇文章依序談三件事:沒中招的人現在該做什麼、不得不對外或沒辦法更新的人怎麼辦、以及萬一中招了還能做什麼。 本文關鍵術語 看不懂的名詞,點一下就會在術語表顯示該字卡(另開新分頁)。內文中的虛線底線詞,也都可以點。 勒索軟體攻擊面(暴露面)連接埠轉送與 UPnP虛擬補丁QuickConnect多因素驗證(2FA)快照異地備份與離線備份 查看本文全部術語(44 則)→ 一分鐘版本 ✔ 先封入口:關掉路由器連接埠轉送、UPnP 與不必要的對外服務,遠端改走 VPN。 ✔ 再補強系統:DSM 與套件更新到修補版本,啟用雙重驗證、停用預設帳號。 ✔ 確保能復原:快照加異地或離線備份,而且備份要讓攻擊者「摸不到」。 一、先說事實:這波疫情的實況 10 月 28、29 日起,大量群暉用戶回報檔案被加密,Synology 在 10 月 29 日發布聲明證實。症狀很好認: ✔ 檔案副檔名變成 .L0CK3D(或 .LOCK3D,是數字 0 和 3) ✔ 每個資料夾出現 read-me3.txt 勒索信,指向 Tor... » read more