
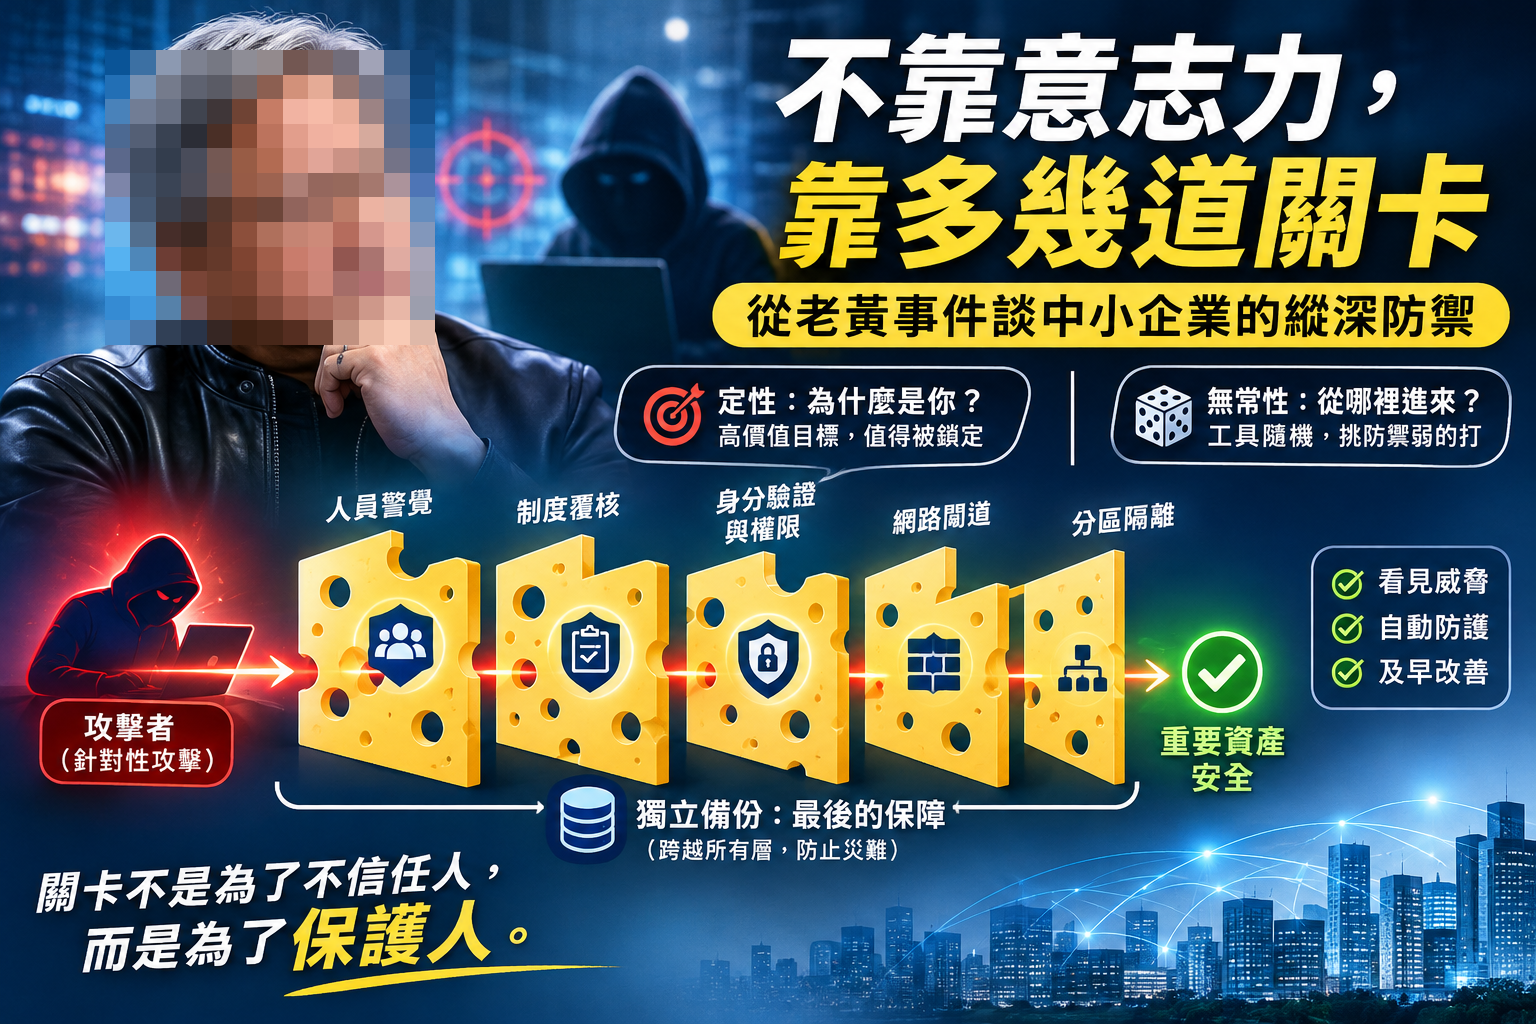
不靠意志力,靠多幾道關卡:從老黃事件談中小企業的縱深防禦
前言:再聰明的人,也會在疲勞與誘惑下失守
這篇文章談的不是八卦,而是資安的一個基本問題:安全不能寄託在人永遠保持警覺。
11 月 12 日,輝達(NVIDIA)宣布黃仁勳(老黃)辭去總裁、執行長與董事職務。據報導,風波起於他在內部信中坦承對妻子不忠,以及媒體指出他與一位中國籍女性關係密切,對方任職於一家採購輝達晶片的新加坡公司。調查仍在進行,輝達也表示,他的坦承並不能證明對方曾把資訊傳給中國政府,因此本文對案情不下定論。
事件發生後,向太評論這件事是「最聰明的人幹了件最笨的事」,並認為以他的身價與地位,常人面對龐大誘惑難以把持。
個人情感上的失控,並不等於遭受 APT 攻擊,兩者不能畫上等號。但這兩句話點出一個共通的事實:再聰明的人,也可能在疲勞、壓力、誘惑與誤判下,做出不符合自身利益的決定。針對性攻擊,正是有系統地尋找、利用這些弱點。老黃是這個問題最極端的例子:他的價值大到值得被長期針對。
針對性攻擊像竊賊開機械鎖
針對性攻擊不是巧合的拼湊,而是被蓄意安排、有步驟的過程。
就像竊賊開機械鎖:鎖心內的卡榫,被一道一道撥離原本的位置,最後應聲解開。托爾斯泰有句名言:「幸福的家庭都是相似的,不幸的家庭則各有各的不幸」。悲劇的發生,看似一連串巧合湊在一起;但在針對性攻擊面前,那些「巧合」往往是被安排出來的。
這裡要先把兩個名詞分清楚:
本文先從針對性攻擊談起,下一節再看攻擊者怎麼選目標。
攻擊者怎麼選目標:定性與無常性
攻擊者選目標,有其目的性,但突破的方式卻很難預測。
利益越大的人,越值得被下功夫接近,這個道理大家都懂,老黃的事件只是最極端的例子。放到資安上,可以拆成兩個問題:為什麼是你(定性),以及從哪裡進來(無常性)。
| 面向 | 定性:為什麼是你 | 無常性:從哪裡進來 |
|---|---|---|
| 攻擊者的思考 | 哪裡有重大利益? | 哪個環節最弱、成本最低? |
| 常見依據 | 財務、商業機密、核心技術、供應鏈、重要人脈 | 未修補的漏洞、疲勞分心的人、防護薄弱的設備 |
| 手法特性 | 目標明確,有耐心,先搞熟再降低戒心 | 工具與路徑具隨機性,今天釣魚信,明天供應鏈或人際關係 |
| 守方的對策 | 辨識重要資產,優先保護 | 縱深防禦,不依賴單一防護,持續監控與紀錄 |
企業規模小,不代表沒有值得攻擊的利益:客戶資料、圖稿與帳密一樣有價值,也可能是供應鏈中比較好下手的一環。
「無常」是對守方而言。對攻擊者來說,工具、時間與入口的選擇,往往是依成本、成功機率與預期利益調整的結果,守方卻無法事先確定。
這個笑話只說明了「從哪裡進來」的一半。如果熊是專門為你而來(定性),跑得比旁人快就不夠了,這時要靠的是縱深防禦:多疊幾片起司,提高被打的成本,降低被隨機挑中的機率,但不保證不會被打。
人不是機器:百密一疏,防線常破在人身上
人的注意力很難持續集中,容易因生理或認知疲勞而疏忽。
再加上「日防夜防,家賊難防」這類先搞熟、再降低戒心的社交工程,常見的誘因包括:疲勞、分心、壓力、威脅、利誘、趕時間、圖方便。
防禦之所以破功,原因經常出在「人」這個環節:大意了、疏忽了。成語「百密一疏」說的正是這件事,設計得再周密的防線,也常常輸在人的一個小疏忽。
放到今天,勒索軟體的第一步往往就是同一套劇本:先寄出看起來很正常的信件,如報價單、出貨通知、發票、履歷,引誘同仁點選網址或開啟檔案。這份「禮物」是自己拖進城的,門也是自己打開的。
不靠意志力,靠多幾道關卡:瑞士起司理論
靠意志力的防線,疲勞一次就破;靠制度的防線,不看心情,也不分聰明或笨。
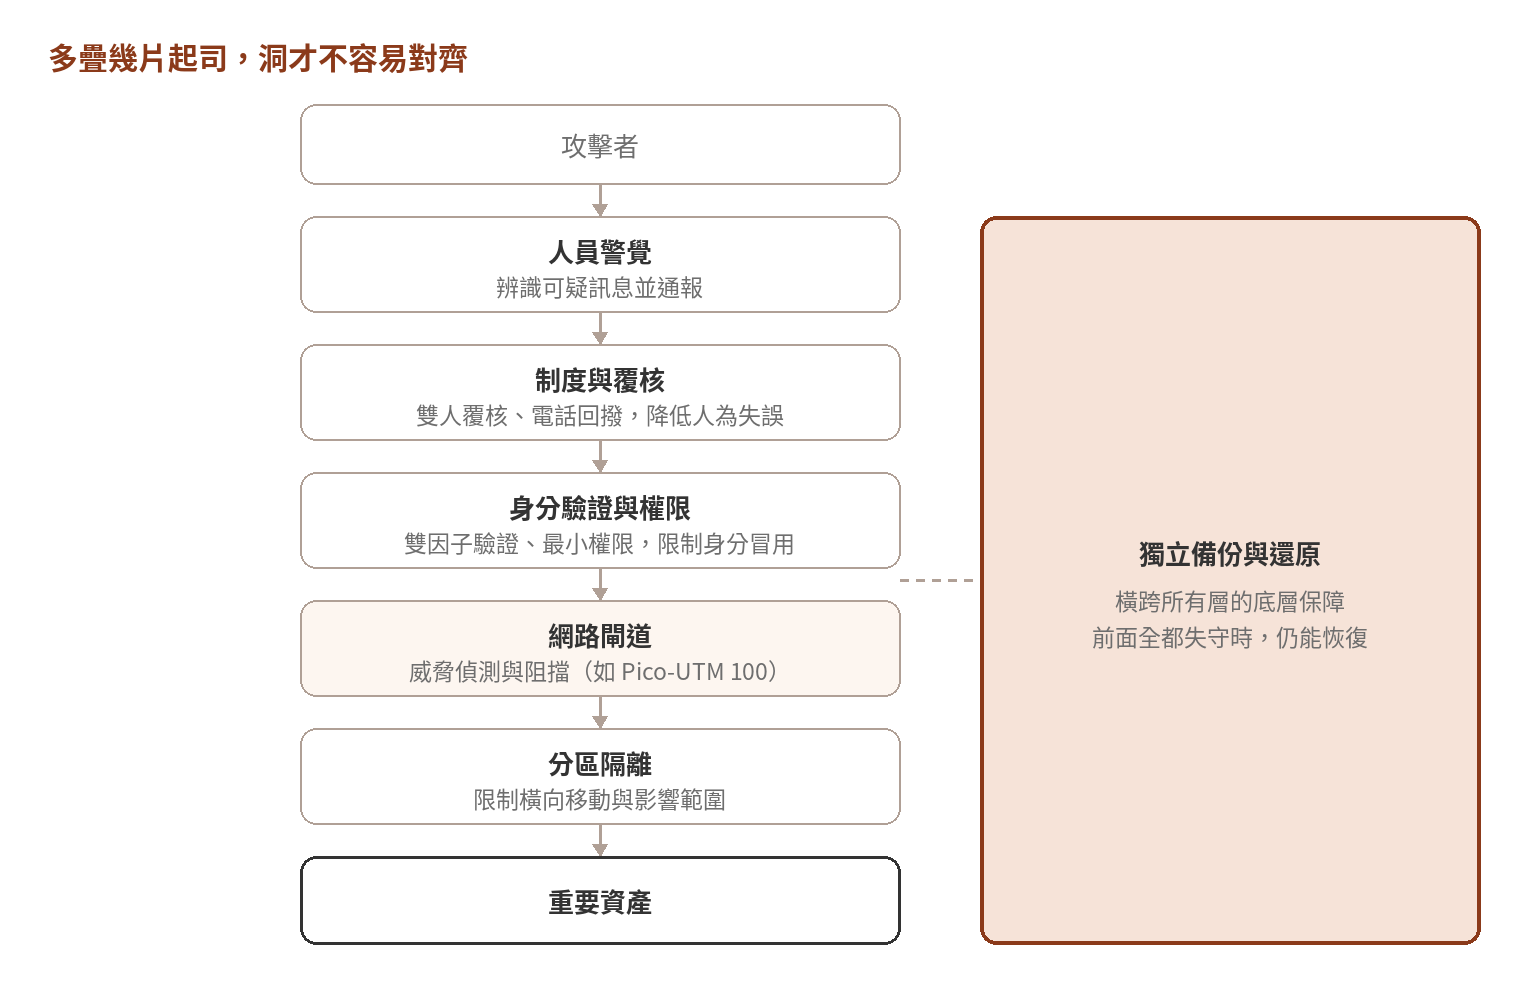
瑞士起司理論(Swiss Cheese Model)正是這個想法:每一層防禦都像一片起司,一定有洞,單一層一定會漏。我們不追求一片完美的起司,而是多疊幾片,讓洞不要剛好對齊。就像多道鎖定機制,只要其中一道還能有效阻止攻擊,就有機會避免重要資產失守。
下圖是我對一般中小企業建議的防禦層次,備份還原則是橫跨在底層的保障,不是依序通過的關卡:
關卡也會被人自己關掉:安全與便利的取捨
「關卡不是為了不信任人,而是為了保護人」這句話裡,其實還藏著另一個人性弱點:人會為了自己的方便,把關卡關掉。
最常見的情況是誤報(false alarm)。警報三天兩頭響,使用者的直覺反應是「先關掉再說」。日子一久,就忘了當初關過什麼;也可能是潛意識裡,不太想記得。
這些動作,幾乎都不是惡意,而是「不自覺」。在安全與便利之間,人性經常站在便利那一邊:安全是理性的時候才會做的額外事務,而且違背人類偏好最低能量消耗的本能。
所以關卡的設計,不能只考慮「擋得住」,還要考慮「人願不願意讓它一直開著」:
人性既然會自己鬆開螺絲,就需要有人定期回頭檢查,這正是弱點掃描與稽核存在的原因:
兩者的目的,都不是找人麻煩,而是在孔洞被對齊之前,先把它發現並補起來。
這也是前面「弱點改善」每週或每月檢視日誌的另一個用途:不只找出外部的弱點,也找出內部被自己鬆開的螺絲。目的一樣是改善環境,不是監控個人。
Pico-UTM 100 的三個任務:看見、防護、改善
多數中小企業的網路,缺乏「網路威脅可視化」的機制。
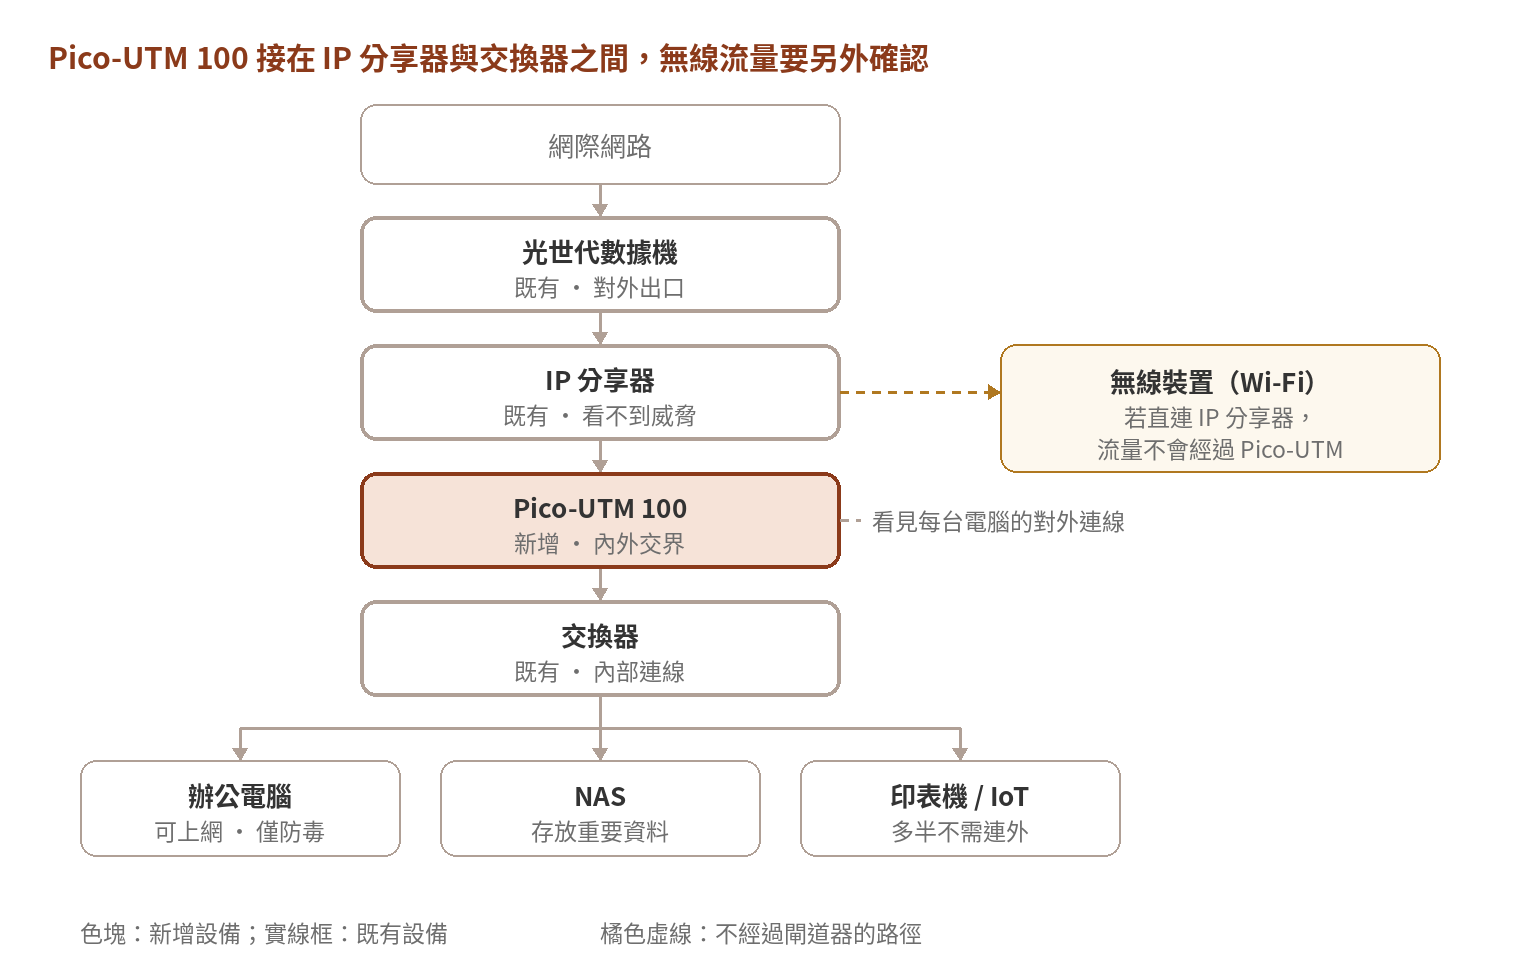
常見的架構是:數據機 ➜ IP 分享器 ➜ 一堆設備,再加上個人電腦上的防毒軟體。消費型 IP 分享器通常缺乏集中式的威脅辨識、連線行為紀錄與事後查證能力;傳統單機防毒保護的是端點,不能取代網路層的威脅監控與連線紀錄。
我銷售 Pico-UTM 100 並不是認為裝上一台設備就能解決所有資安問題,它只是縱深防禦的起點。依我的導入經驗,這類自動防護機制有三個任務:
第三項的做法是:日誌經去識別化後,請 AI 助理協助分析 Pico-UTM 100 的日誌並提出改善建議,再由工程師確認、業主決策。每週或每月看完分析報告,針對發現的弱點逐項補綴,包括內部網路設備的漏洞,以及同仁操作上的不慎或不良習慣。
早期發現、早期治療,避免病灶累積太多、被一次串聯利用。這就是起司的孔洞累積夠多,就被對齊了。目的是改善環境,不是監控個人。
Pico-UTM 100 的導入位置在 IP 分享器與交換器之間,網路架構如下:
導入經驗與限制:它是起點,不是完整方案
Pico-UTM 100 預設為橋接模式,不必更動既有網路拓樸即可導入(原廠規格書),但它只能看到「經過它的流量」。實務上有四點要說清楚:
規格書也列出,威脅日誌可匯出 CSV,並支援 CMS 同時管理多台設備。這正是前面第三個任務「弱點改善」的資料基礎:看得見,才能討論怎麼處理;有紀錄,才能檢討下一步。
備份救得回資料,救不回名聲
實務上,中小企業的檔案庫一旦被勒索軟體加密,企業主為了盡快恢復營運,不少人願意、也只能選擇交付贖金。但付了贖金,不保證拿得回完整資料,也不保證對方不再勒索,或不公開外洩的資料。
比較踏實的做法,是平日就備好能還原的備份,並符合 3-2-1-1-0 法則:
符合這套法則的企業資料,有機會救得回來,企業也能重新站起來營業。
機制盤點:預防、偵測、復原
把文中提到的機制放在一起看,大致可以分成三類,缺哪一類,就是哪裡有孔洞:
| 類別 | 機制 | 解決的問題 | 建議頻率 |
|---|---|---|---|
| 預防 | 人員警覺、制度與覆核(雙人覆核、電話回撥) | 降低人為疏忽與社交工程 | 平日持續,定期宣導與演練 |
| 預防 | 身分驗證與權限(雙因子、最小權限) | 限制帳密被冒用的影響 | 平日持續,離職與調職即時調整 |
| 預防 | 網路閘道(如 Pico-UTM 100)、分區隔離 | 自動擋下已知威脅,限制橫向移動 | 平日持續,特徵碼與韌體維持更新 |
| 偵測 | 日誌檢視(威脅可視化) | 看見誰在敲門、哪裡反覆異常 | 每週或每月 |
| 偵測 | 弱點掃描 | 找出未修補漏洞與不該開放的缺口 | 每季或重大變更後 |
| 偵測 | 稽核 | 核對防護是否被停用、制度是否照做 | 每季或每半年 |
| 復原 | 3-2-1-1-0 備份與還原演練 | 攻擊成功後,讓資料與營運恢復 | 備份每日,還原演練定期做 |
頻率僅供參考,實際依企業規模、資料重要性與人力調整,重點是「有排進行事曆」,而不是「想到才做」。
結語:關卡不是為了不信任人,而是為了保護人
整篇文章的邏輯,可以濃縮成四句話:
讓「單點疏忽」不至於變成「全面失守」,是中小企業可以從今天開始做的事。
相互尊重、信任與理解
Mr. τ | 風雲網通系統
資料來源
事件細節以 2026 年 11 月 12 日的新聞報導為準,相關調查仍在進行,內容可能變動。
Comments