
工程師思路系列・事出必有因
Mr. τ / 風雲網通系統 · 2026-11-11
#Windows防火牆#Sysmon#資安閘道器#Zeek#連線稽核#MITRE ATT&CK
與其猜測軟體連去哪裡,不如直接看。這篇介紹三個位置可以觀察連外行為:電腦本機、網路出口、旁路側錄,說明各自「看得到什麼、看不到什麼」。
先揭露
風雲網通有銷售資安閘道器等網路設備(包含 Pico-UTM 系列)。本文以功能類型說明,最先建議的做法是免費的本機觀察,不一定要買設備。
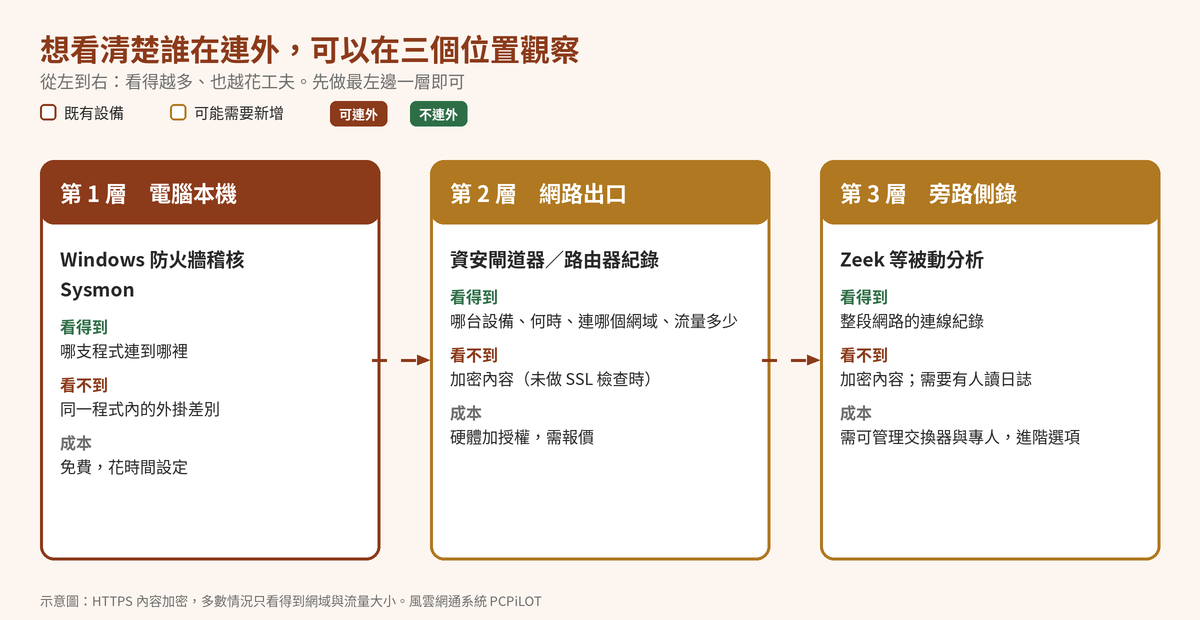 三個觀察位置:從左到右,看得越多,也越花工夫
第 1 層:電腦本機(免費,先做這個)
Windows Defender 防火牆稽核
Windows 內建的連線稽核功能,可以記錄「哪個程式連到哪裡」。啟用「篩選平台連線」稽核後,事件 5156 代表連線被允許、5157 代表被封鎖,內容包含程式路徑、方向、來源與目的位址、連接埠。官方文件標示這類事件量很大,所以建議只開一段時間,觀察完就關。
# 以系統管理員身分開啟命令提示字元
auditpol /set /subcategory:”Filtering Platform Connection” /success:enable /failure:enable
auditpol /set /subcategory:”Filtering Platform Connection” /success:enable /failure:enable
# 觀察完畢後關閉
auditpol /set /subcategory:”Filtering Platform Connection” /success:disable /failure:disable
到「事件檢視器 → Windows 記錄 → 安全性」,篩選事件 ID 5156,就能看到每支程式連去哪個位址。
Sysmon(微軟 Sysinternals 免費工具)
Sysmon 的事件 3 記錄 TCP/UDP 連線,事件 22 記錄 DNS 查詢(程式問了哪個網域)。要注意:事件 3 預設是關閉的,要用設定檔選擇性開啟。一般人不必自己寫設定檔,可以使用社群維護的範本。
這一層的限制
① 看得到「程式」,但分不出同一個程式裡的外掛;② 本機管理員可以改設定;③ 看到的是連線紀錄,看不到加密內容。
第 2 層:網路出口(資安閘道器或路由器)
在網路出口看,好處是不用在每台電腦安裝東西,而且能一次看到哪台設備、什麼時候、連到哪個網域、流量多少。
•HTTPS 連線若沒有做 SSL 檢查,通常只看得到網域與流量大小,看不到內容。
•SSL 檢查會帶來隱私與相容性問題。以 Pico-UTM 100 為例,該功能在韌體 2.7.5 仍屬 Beta,建議一開始不要啟用。
•授權到期後,防護特徵碼只會停留在舊版,不會再更新。
•Draytek 29xx 系列主要定位是 VPN 與路由,連線紀錄功能依機型而異,購買前請先確認規格。
第 3 層:旁路側錄(Zeek 等,進階選項)
Zeek 是開源的網路分析工具,透過交換器的連接埠鏡像被動收取流量,不影響網路運作。但它需要可管理型交換器、一台 Linux 主機,以及有人定期看日誌。TLS 1.3 的憑證資訊常常缺失,SMB 加密也看不到檔名。對多數小型事務所來說,這是進階選項,不建議一開始就做。
三個位置的比較
| 位置 | 看得到 | 看不到 | 成本 |
|---|---|---|---|
| 電腦本機(防火牆稽核、Sysmon) | 哪支程式連到哪個位址、哪個網域 | 同一程式內的外掛、加密內容 | 免費,花時間 |
| 網路出口(資安閘道器) | 哪台設備、何時、連哪個網域、流量 | 加密內容(未做 SSL 檢查) | 硬體加授權,需報價 |
| 旁路側錄(Zeek) | 整段網路連線紀錄 | 加密內容;需有人讀日誌 | 需交換器與專人 |
看到連線之後,怎麼判讀
第一次看到一堆連線紀錄,很容易緊張。請記得:連到廠商的授權、更新、帳號網域,是預期內的行為,不是攻擊。真正值得追問的是這三種:
✔連到你不認識的網域或位址,而且與授權、更新無關。
✔固定時間間隔的連線(例如每隔幾分鐘就連一次同一個位址)。
✔大量上傳:某台設備在你沒有雲端同步需求時,對外送出大量資料。
對應到資安框架
後兩種在 MITRE ATT&CK 中分別對應「命令與控制(C2,TA0011)」與「資料外傳(Exfiltration,TA0010)」。但對應只是分類方便,不代表看到就是攻擊。判斷前請先排除合法的授權與更新流量。
關於員工隱私
如果會記錄員工電腦的連線行為,請事先告知員工並訂定內部規則,避免日後爭議。
這一篇帶走三件事
① 先做免費的本機觀察,再決定要不要加設備。
② 沒做 SSL 檢查時,多半只看得到網域與流量,看不到內容。
③ 連到廠商授權網域是正常的,要追問的是不認識的目的地與大量上傳。
② 沒做 SSL 檢查時,多半只看得到網域與流量,看不到內容。
③ 連到廠商授權網域是正常的,要追問的是不認識的目的地與大量上傳。
參考來源
Comments