
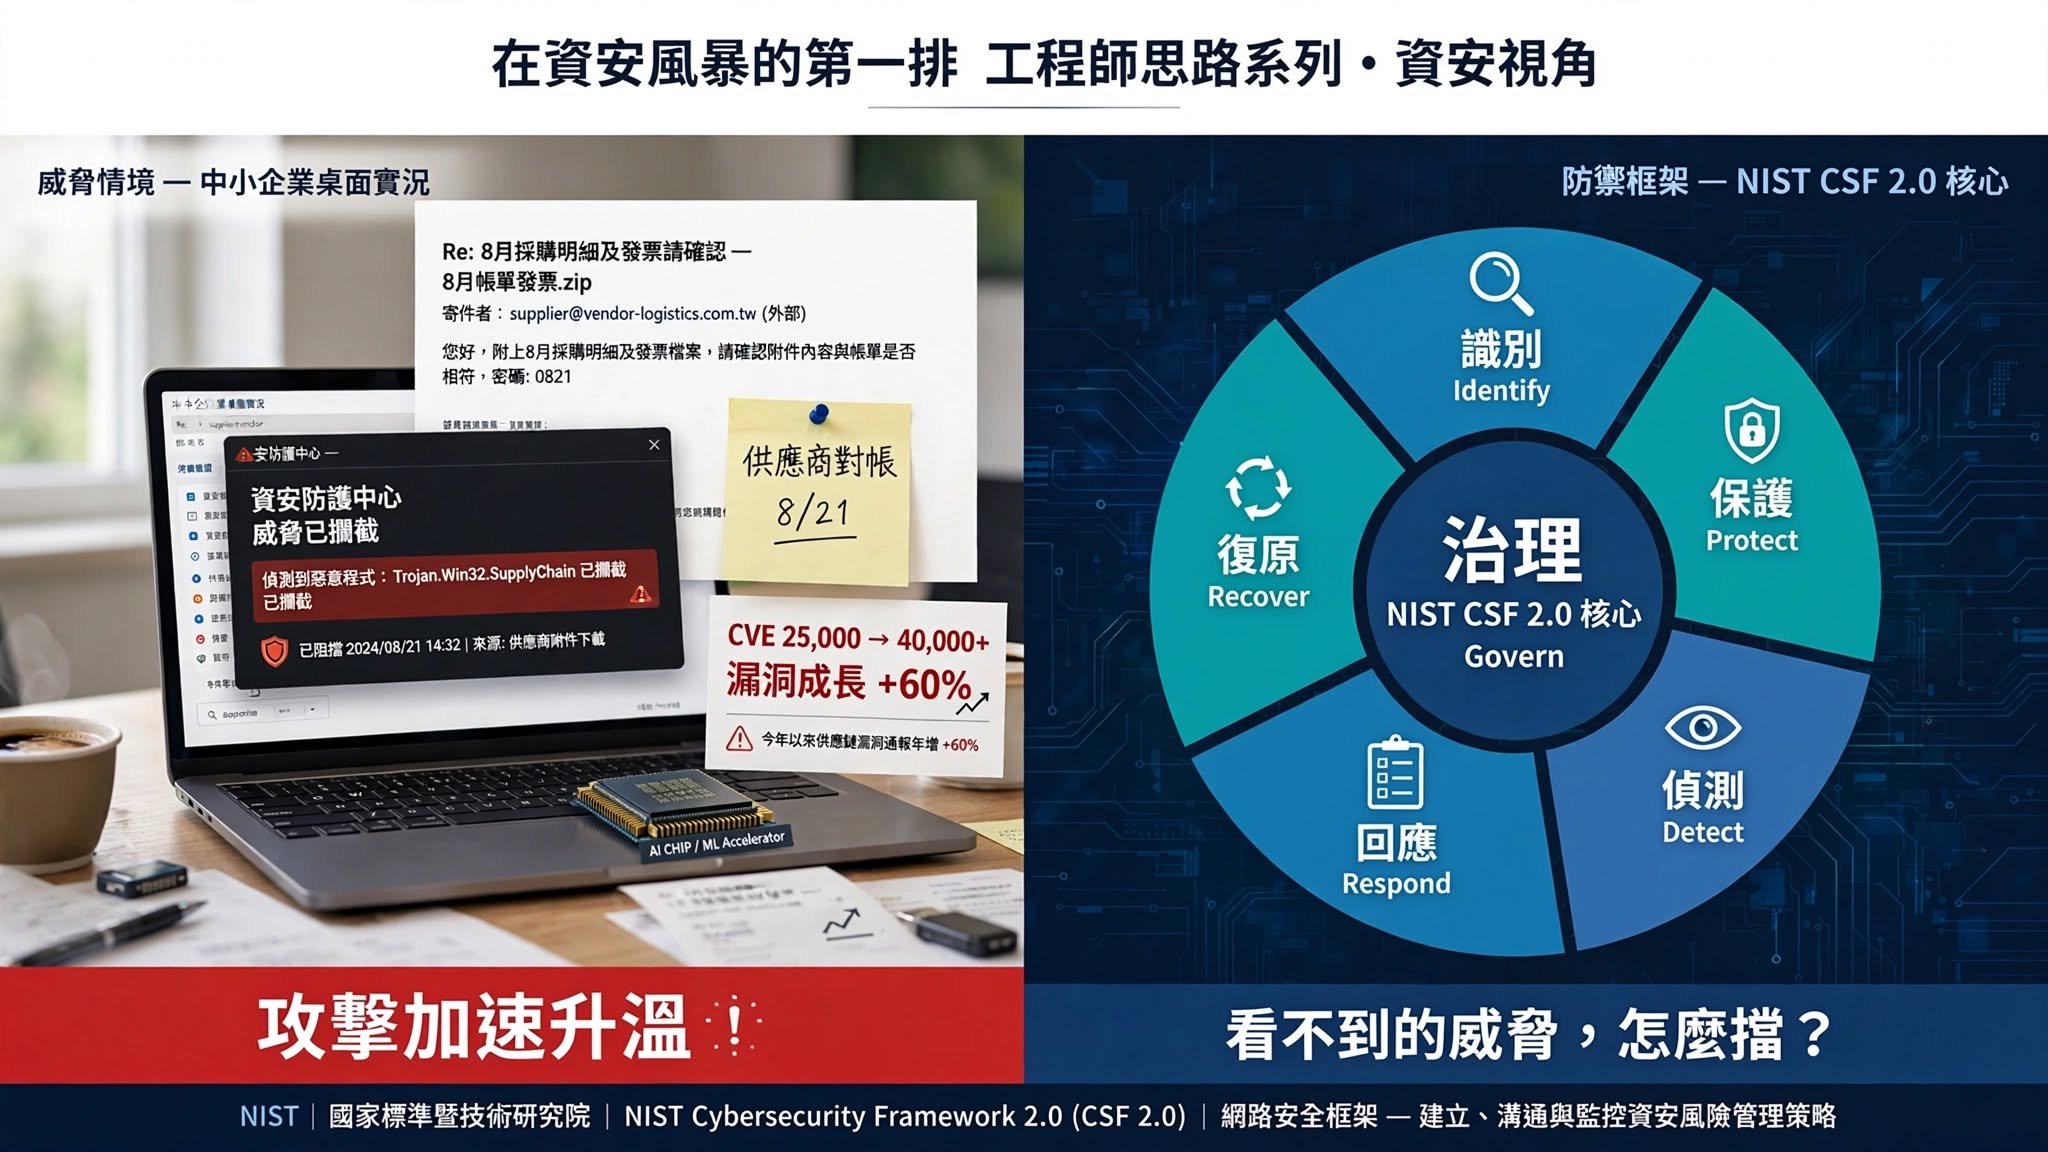
在資安風暴的第一排,
你準備好了嗎?
在資安風暴的第一排,
你準備好了嗎?
不是要賣你東西。是希望你不要在浪打來的時候,站在最前排。
威脅的速度,已經不是人力能追的
2024 年全年新增 CVE 漏洞超過 40,000 筆——平均每天 110 筆新漏洞被公開揭露。這個數字在 2025 年之後因為 AI 輔助的加持,殺傷力又再倍增。
CVE(Common Vulnerabilities and Exposures,通用漏洞披露)是一套國際通用的資安漏洞編號系統。每當軟體或硬體被發現有安全漏洞,就會被賦予一個 CVE 編號,例如 CVE-2024-XXXXX,讓全球的資安研究人員和廠商能用同一個語言討論同一個問題。
CVE 的數量,是衡量「現有軟硬體被發現有多少已知漏洞」的直接指標。數字越多,代表攻擊者可以利用的已知破口越多——而修補這些漏洞的速度,往往跟不上它們被公開的速度。
一個以前需要熟練駭客花三天研究的攻擊手法,現在一個毫無技術背景的人用 AI 工具半小時就能複製並發動。攻擊的門檻在下降,速度在提升,目標範圍在擴大。
從資深 FAE、系統工程師、到委外 CKO 的視角,我觀察到一個讓人不安的現實:大多數台灣中小企業的網路防護,停留在五年前甚至十年前的狀態,但攻擊者的工具已經是 2026 年版本的了。
NIST 為什麼會這樣設計——這是實戰框架,不是學術規範
NIST 是美國國家標準與技術研究院的縮寫。聽起來像是美國政府的學術報告,但它的網路安全框架(CSF)是目前全球採用最廣的資安行動指引——從跨國企業到地方診所都在參考。
台灣的金融監理、醫療法規、製造業供應鏈審查,也陸續開始引用這套框架作為評估基準。你的客戶、你的銀行、你的上游大廠,都有可能在某一天問你:「你們的資安符合 NIST 嗎?」
你不需要記住它的英文全名。你只需要知道一件事:這個框架告訴你,做好資安需要做哪幾件事,以及缺了哪一件、會在哪裡出問題。
NIST 在 2024 年 2 月發布了網路安全框架 2.0 版(CSF 2.0),把企業的資安能力分成六個核心功能。每一個環節,對應的是一種在真實攻擊事件事後分析中反覆出現的失敗模式:
| 🔍 識別 知道你有什麼 面對什麼風險 |
🛡️ 保護 阻擋已知威脅 進入 |
📡 偵測 發現正在 發生的異常 |
| ⚡ 回應 事件發生時 能採取行動 |
🔄 復原 恢復正常 並記取教訓 |
少了任何一環 資安就只是錯覺 |
資料來源:NIST 網路安全框架(CSF)2.0(2024 年 2 月)
值得肯定:連 NAS 廠商都開始用 NIST 語言說話了
在 Synology Solution Day 2026 的現場,看到一張讓我印象深刻的投影片。
Synology 把自家產品的資安功能,完整對應到 NIST CSF 2.0 的五個環節,清楚告訴企業主:「你買的 NAS,在資安框架裡扮演的是這些角色。」
| NIST 環節 | Synology 對應功能 |
| 🔍 識別 | DSM 控制台、Active Insight(資產與狀態能見度) |
| 🛡️ 保護 | Secure Sign-In / 2FA/MFA、資料加密、WORM / 不可變保護 |
| 📡 偵測 | 登入活動監控、檔案活動監控 |
| ⚡ 回應 | 自動化快照保護、事件警示與推播服務 |
| 🔄 復原 | 快照複寫、Hyper Backup、Synology HA |
Synology 是台灣軟體工程師最嚮往的工作環境之一,在研發資源和工程文化上長期投入。他們選擇用 NIST 框架當產品溝通語言,代表一件事:這個框架已經從企業規範語言,變成中小企業可以直接對話的採購語言。
廠商開始這樣說話,是因為他們相信企業主聽得進去了。這是好的改變,值得記錄,也值得跟著走。
Synology 的 NIST 對應涵蓋的是資料層的防護——NAS 裡面的東西不被偷、不被竄改、能還原。這篇文章接下來要談的,是更前面的一層:網路層——流量在進入你的設備之前,有沒有人在看守。
兩層加在一起,才是完整的 NIST 覆蓋。缺了任何一層,都是有洞的防線。
台灣 SMB 的現實:數據機後面是什麼?
盤點台灣中小企業「數據機後面接的是什麼設備」,現場觀察的分佈大概是這樣:
| 設備層級 | 代表產品 | 採購動機 | 普及度 |
|---|---|---|---|
| IP 分享器 | ASUS / TP-Link | 能上網就好 | 絕大多數 |
| 商用路由器 | Draytek Vigor 29xx | 需要 VPN 總部/分支連線,資安是附帶的 | 少數 |
| 防火牆(無授權) | ZYXEL / Fortinet 空機 | IT 建議或曾出過事,但授權費沒跟上 | 更少數 |
| 防火牆 + 資安授權 | ZYXEL UTM/Gold Pack Fortinet 含授權 |
有資安授權概念,或電信業者綁售導入 | 少數 |
| 資安閘道器 | Pico-UTM 100 | 主動尋求能見度,有 IT 顧問介入 | 極少數 |
關鍵問題不是「用了什麼設備」,而是:這些設備,各自能滿足 NIST 框架的哪些環節?
看不到,就無從防禦——可視化是一切的基礎
NIST 框架的第一步是「識別」——你必須先知道網路裡發生了什麼,才能談後面的保護、偵測、回應、復原。
傳統三級設備(IP 分享器 / 商用路由器 / 無授權防火牆)的共同致命缺點:沒有記錄,沒有報告,沒有能見度。
同一個企業網路,一個月內:
病毒事件 2 件、網頁封鎖 59 件、入侵防禦 842 件。
這些事件,在 IP 分享器或無授權防火牆後面,全部靜默發生,完全無紀錄。
老闆不知道,IT 不知道,威脅照樣在那裡。其中一台電腦裡甚至有疑似惡意程式每 10 分鐘對外發送一次心跳訊號,持續 45 小時——用 IP 分享器的話,這件事永遠不會被發現。
三種方案的 NIST 基本能力對照
把三個真實選項並排,先看 NIST 六個核心功能的基本覆蓋。注意:這張表只是起點,三者各有對方沒有的差異化能力,請繼續閱讀下方說明。
| NIST 功能 | 傳統三級 IP分享器/Router/ 無授權防火牆 |
ZYXEL USG FLEX 100H + 資安授權 |
Fortinet FG-40F + 授權 |
Pico-UTM 100 橋接/透通式 |
|---|---|---|---|---|
| 🏛️ 治理 | 無儀表板 | 管理介面完整 | 管理介面完整 | 雲端管理介面 |
| 🔍 識別 | ✗ 無 | ✔ 流量報表 | ✔ 流量報表 | ✔ 威脅可視化 |
| 🛡️ 保護 | △ NAT 僅此 | ✔ | ✔ | ✔ |
| 📡 偵測 | ✗ 無 | ✔ IDS/IPS | ✔ IDS/IPS | ✔ IDS+DPI |
| ⚡ 回應 | ✗ 無紀錄 | △ 需人工 | △ 需人工 | △ 需人工 |
| 🔄 復原 | ✗ 憑感覺 | △ 有日誌 | △ 有日誌 | △ 有日誌 |
✔ 具備 △ 部分具備/需人工介入 ✗ 不具備
這兩個環節最終都需要人——設備只能提供紀錄和告警,判斷和行動還是要靠 IT 顧問或 MIS。沒有人定期審視日誌,再好的設備都只是沉默的見證者。這也是為什麼委外 IT 顧問的價值,不只是在設備選型,而是在持續的日誌判讀。
三者各有企業非選它不可的理由
上面的對照表只是基本功能層。真正讓行家選定某個方案的,是各自多年深耕的差異化能力——這些是另外兩家給不了的。
功能清單打勾 ≠ 實際在保護你
ZYXEL 和 Fortinet 的功能頁面上有兩個看起來很進階的項目:SSL Inspection 和 沙箱(Sandbox)。Pico-UTM 沒有這兩項。這必須說清楚,但同時也要點破這兩項的實際限制:
HTTPS 解析需要對每條加密連線即時做解密→檢查→重新加密,消耗大量 CPU 資源。中低階硬體開啟此功能後,吞吐量可能從標稱值驟降至 五分之一甚至十分之一。
實務上,許多導入 ZYXEL 或 Fortinet 的台灣 SMB,最終選擇關掉 SSL Inspection,因為開啟後網路速度明顯下降到影響工作。功能表上打了勾,但從未真正運作。
中低階硬體跑不了本機沙箱。ZYXEL Gold Pack 和 Fortinet 方案中的沙箱,實際上是雲端沙箱服務——可疑檔案上傳至原廠雲端分析。這是有效的技術,但依賴外部服務連線,且通常屬於進階授權方案,基本授權未必包含。購買前請務必確認授權範圍。
Pico-UTM 沒有這兩項功能,這是它輕量化的取捨,也是它在同等硬體條件下能穩定跑完整 DPI 的原因。選擇前,請依實際需求對應,而不是對著功能清單的勾數量比較。
撰寫本文時,我們查核了台灣市場上具備自研 DPI 引擎、支援透通橋接部署、三年全包售價在 NT$ 15,000 以內的同類產品。
最接近的台灣本土對比對象是 ShareTech 眾至資訊——總部台中、MIT 製造、具備自研 DPI,但其 NU 系列定位為中型企業 Next-Generation UTM,硬體規格從 Core i3 到 Xeon 伺服器等級,價格帶遠高於此區間,服務的是不同層次的市場。
目前找不到在相同價位、相同透通部署條件下,具備自研 DPI 引擎的對等產品。若讀者知道有,歡迎告知,我們樂意更新這篇文章。
三年持有成本(TCO)對比
ZYXEL 和 Fortinet 的費用結構:硬體另購 + 每年續約授權。Pico-UTM:硬體 + 三年保固 + 三年特徵碼更新,一次買斷,無隱藏費用。
| 方案 | 硬體 | 三年授權 | 三年 TCO |
|---|---|---|---|
| ZYXEL USG FLEX 100H + UTM Pack | NT$ 22,000 | NT$ 28,500 | NT$ 50,500 |
| ZYXEL USG FLEX 100H + Gold Pack | NT$ 22,000 | NT$ 34,500 | NT$ 56,500 |
| Fortinet FG-40F + 三年授權 | NT$ 23,000 | NT$ 33,000 | NT$ 56,000 |
| Pico-UTM 100(特價) 硬體 + 三年保固 + 三年特徵碼更新,全包買斷 |
含於售價 | 含於售價 | NT$ 12,980 |
既有架構不動,透通串接即生效
ZYXEL 和 Fortinet 需要取代現有設備——你的 Draytek VPN 設定、NAT 規則、員工習慣的 IP,全部要重新來過。Pico-UTM 100 採用橋接/透通式部署,串在現有設備後面,對網路完全透明:
Pico-UTM 也可以作為 ZYXEL / Fortinet 現有用戶的補充偵測層——在防火牆後面再加一道記錄,不是非此即彼的替換決策。
📌 寫這篇文章的原因
Synology 在今年的 Solution Day 上,選擇用 NIST 框架跟企業主說話。一家 NAS 廠商願意花這個力氣推動資安文化,我認為值得肯定,也值得呼應。
AI 加速時代,CVE 每天新增超過百筆,攻擊者的工具已經是 2026 年版本,但大多數台灣 SMB 的防護還停留在十年前。這個落差,不是嚇人的說詞,是我在現場觀察到的現實。
我不期待每一家企業今天就把防護拉到滿分。但我希望,願意看完這篇文章的企業主,能踏出第一步——讓自己知道網路裡發生了什麼事。
能救幾個是幾個。希望你不要在資安風暴來襲時,站在第一排。
資訊安全
Pico-UTM
Synology
ZYXEL
Fortinet
AI 資安威脅
SMB 資安選購
工程師思路系列
PCPiLOT
Comments