
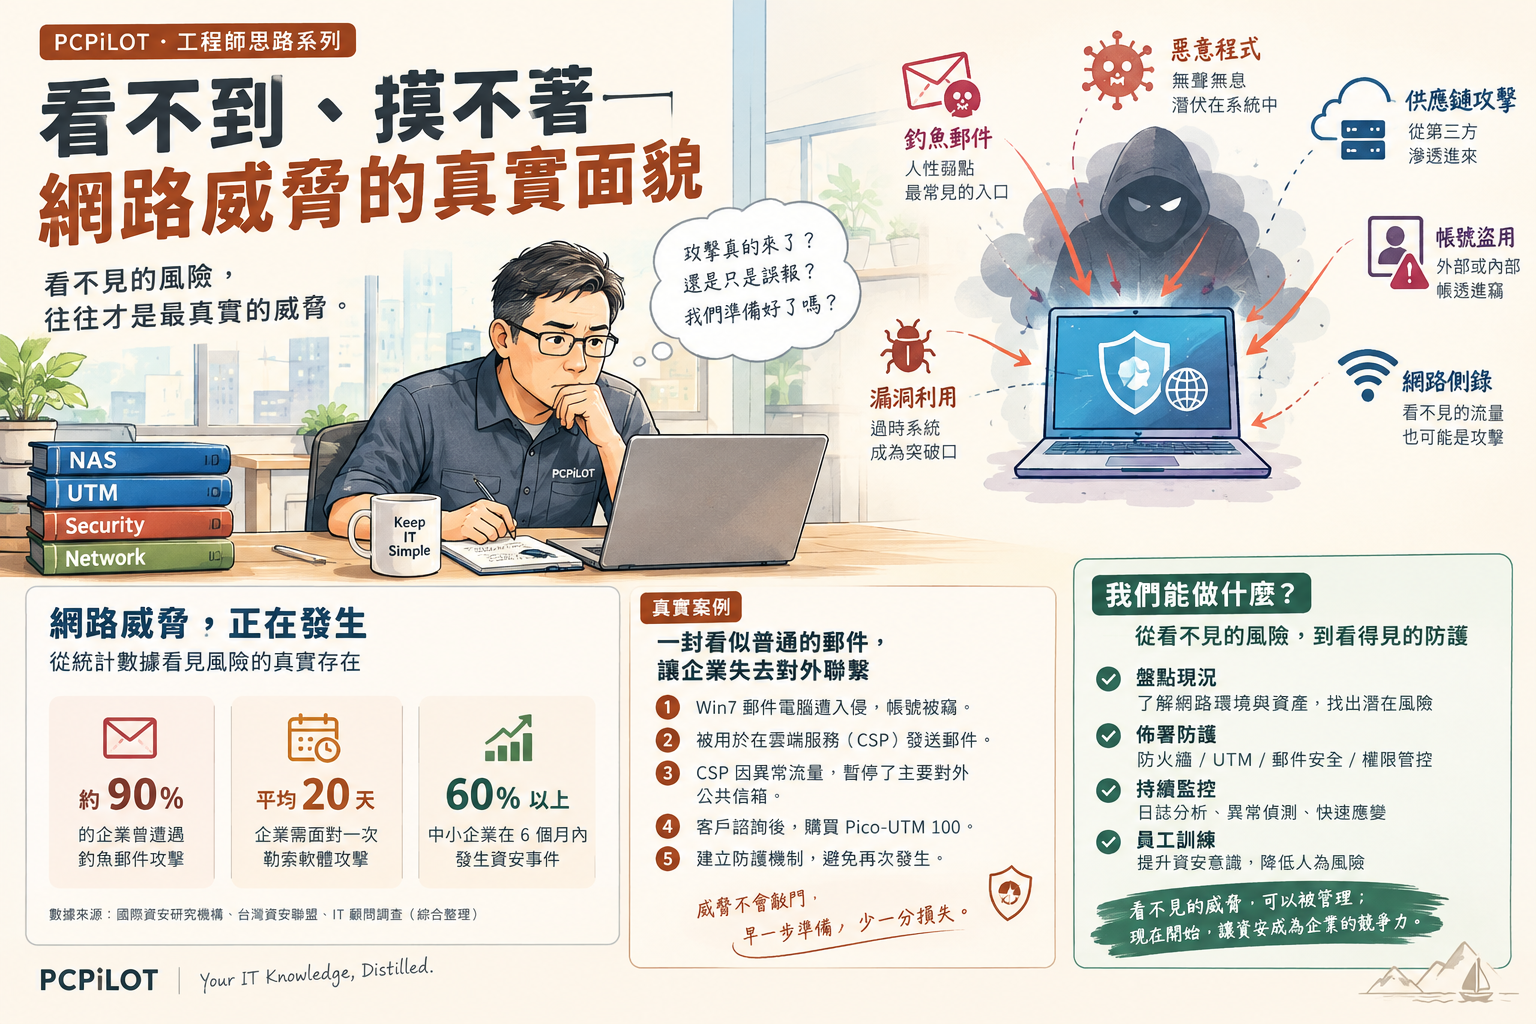
看不到、摸不著——
網路威脅的真實面貌
喝水,我們會在意水質,濾水器早就是標準配備。
出門,我們會看 PM2.5 和紫外線,狀況不好就減少戶外曝曬。
那麼,同樣列為生活必需的「上網」,我們真的能無憂無慮地使用嗎?
以下是一個真實企業案例。透過 Lionic Pico-UTM 100 資安閘道器,我們記錄了約一個月的網路威脅情況,把「看不見的東西」視覺化——讓數字說話。
以下數字,看得到的代表已經被攔截。看不到的那部分——資安閘道器視角之外的盲區——才是更需要持續關注的地方。
|
2 件 病毒事件 High 等級・已摧毀 |
59 件 網頁過濾封鎖 High 23・Medium 36 |
842 件 入侵防禦攔截 全部 Low・已封鎖或記錄 |
記錄期間:2026/08/24 – 2026/09/22 | 內部網段:192.168.123.x
🦠 病毒事件:2 件
Trojan.Script.ObfPadding.4 — POP3 郵件附件
2
透過網路傳播的病毒,常見兩種手法:下載檔案內藏惡意程式,或郵件附件夾帶。能在點擊前察覺異狀的人,比你想像的少很多。
這類攻擊瞄準的不是技術漏洞,而是人性的衝動。看到「新奇的、有好處的」東西,大多數人很難不伸手。攻擊者深知這一點,所以他們花大量心思在包裝誘餌,而不是開發零日漏洞。
Pico-UTM 已在網路層摧毀該附件,但 192.168.123.23 這台電腦需要確認:信件是否已預覽?附件是否曾被其他管道解壓執行?建議對該主機進行端點全掃。
🚫 網頁過濾封鎖:59 件
這類威脅的特性是完全隱性——使用者幾乎不可能自行察覺。當你打開一個看似正常的網頁,背景可能同時靜默載入了數十個你看不見的程式碼片段。
這次封鎖的目標,依性質分為五類:
| 威脅分類 | 代表目標 | 件數 | 使用者為何觸發 |
|---|---|---|---|
| 廣告追蹤 SDK | static.intentarget.com tracker.web-cockpit.jp |
20+ | 瀏覽含追蹤器的頁面,完全被動 |
| 可疑 JS 惡意腳本 | js.akusehat.info search.sopeen.tw |
7 | 點廣告橫幅 / 誤信 .tw 台灣域名 |
| 中國可疑 IP | 39.173.18.65 27.44.204.x 系列 |
15+ | 程式背景外連或瀏覽中文廣告頁面 |
| 以色列廣告節點 | 195.20.17.198 | 7 | 廣告生態系自動呼叫,使用者無感 |
| 社交工程釣魚 | 郵件附件連帶觸發 | 2 | 點開可疑信件後的連鎖反應 |
值得特別注意的是 192.168.123.49 這台主機,對中國 IP 39.173.18.65 發出了 9 次 High 等級的 UDP 連線。正常商業軟體不會以 UDP 高頻打向單一中國 IP,這個行為已超出廣告追蹤的範疇,建議深入調查該主機安裝的程式清單。
🛡️ 入侵防禦:842 件
這個數字最大,但需要分開解讀——兩種類型,性質差異懸殊。
第一類:IPv4 TTL too small 525 件 | 動作:BLOCK
四台主機(.70 / .79 / .90 / .91)發出的網路封包,TTL 值低於 Pico-UTM 的告警門檻,觸發 IDS 規則。
初步研判:這四台主機很可能安裝了 VPN 客戶端、Docker 或 WSL2 等虛擬化環境,每層封裝都會消耗 TTL,導致封包到達閘道器時數值已偏低。目的地全部是 AWS CloudFront、Azure CDN、Akamai 等國際 CDN,沒有異常目標。
這類告警屬於「技術設定問題」,可透過調整 Pico-UTM 的 TTL 門檻或建立 IP 例外規則來解決,不代表有惡意活動。
第二類:UDP Port scan Lv1 317 件 | 動作:僅 LOG ⚠️
這一類,才是讓工程師皺眉的。
UDP Port 33444 是 ZeroTier P2P VPN 的標準埠號,但 ZeroTier 的官方根伺服器 IP 段與 114.114.114.114 完全無關。這個中國電信 DNS 位址出現在這裡,沒有合理的正常解釋。
更關鍵的是行為模式本身:每 10 分鐘精確觸發、24 小時不間斷、固定打向同一個 IP。這三個特徵疊加在一起,指向的不是應用程式的偶發行為,而是——
這是惡意程式向外部控制伺服器(C&C)發送「我還在線、等待指令」訊號的典型手法。程式本身不做破壞,只是靜靜維持連線存活,等待遠端操控者下達下一步指令。
目前這台電腦的 Heartbeat 已於 08/28 14:45 停止。這有兩種可能:(A)程式被移除,或(B)已收到指令、進入下一個階段,改用 HTTPS 443 等正常流量埠繼續活動,屆時 UTM 將無法從流量中辨識。
317 件 Port scan 事件,Pico-UTM 的動作是 LOG(僅記錄),而非 BLOCK(封鎖)。這代表在事件發生的 45 小時內,這台電腦的 Heartbeat 封包是被放行的。建議立即將相關規則升級為 BLOCK,並調查 192.168.123.62 主機的程序清單與系統事件記錄。
📌 一個月、一家企業、一台閘道器
病毒 2 件、網頁封鎖 59 件、入侵防禦 842 件。
這些數字發生的當下,辦公室裡的員工只是在做完全正常的事——開信、瀏覽網頁、使用軟體。
資安從來不是 IT 部門的事。
它是每一個人、每一次點擊、每一封信的事。
你的公司,有在監控這些嗎?
Pico-UTM
Lionic
網路威脅
入侵偵測
C&C Heartbeat
SMB 防禦
工程師思路系列
PCPiLOT
數據附註:釣魚攻擊成功率的產業數字
本文提及「人性弱點是攻擊主力」並非誇大。以下來自全球最具公信力的資安年度報告,均已透過第三方交叉核實。
Verizon 每年彙整數萬筆真實資安事件,是全球資安領域引用率最高的年度報告。
全球最大規模的資安意識培訓平台,每年對數百萬名員工進行模擬釣魚測試。
IBM 追蹤全球真實資料外洩事件的財務損失與生命週期。
微軟每日篩查超過 50 億封電子郵件的觀察數據。
攻擊者得手只需 21 秒,企業卻平均要花 8 個月才能發現並控制事態。
三分之一的未訓練員工會直接上鉤。
這不只是技術問題,更是每一家企業的人員訓練與管理問題。
本附註數字已經 Grok AI 交叉核實(2026/09),核心數字來源確認可信。「35% 成功率」與「68% 人為因素」等舊版引用數字已依最新報告更正。
Comments