工程師思路系列・事出必有因
NAS 勒索潮不是玄學:用「攻擊鏈」找出隘口,一關一關自檢
Mr. τ | 風雲網通系統 | 資訊截至 2026-11-02
#NAS#Synology#L0CK3D#C3RB3R#攻擊鏈#MITRE ATT&CK#資安自檢
想像一下
週一早上,您打開 NAS,發現所有檔案都多了 .L0CK3D 副檔名,每個資料夾裡躺著一份 read-me3.txt。
這不是科幻,是上週在各社群與論壇真實出現的畫面。
如果只能提早一天知道一件事,您希望是什麼?答案藏在「攻擊鏈的隘口」裡,而且比您想的少。
🧭 三種讀法,挑一種開始
|
⚡ 30 秒
只看下面的「5 句話」。 |
☕ 5 分鐘
5 句話,加 30 秒自測,再看決策樹總覽、逐關詳解。 |
📖 完整版(約 35 分鐘)
從第一節讀起;每節有重點框,結尾可回目錄。 |
⚡ 先看這 5 句話
1
這波災情的共通點,不是密碼太弱,而是服務從網際網路看得到、系統沒更新、攻擊發生在登入之前,所以兩步驟驗證也擋不住。
2
入侵途徑各方說法不一,但入口的「類型」很穩定,不必等完整報告就能防。
3
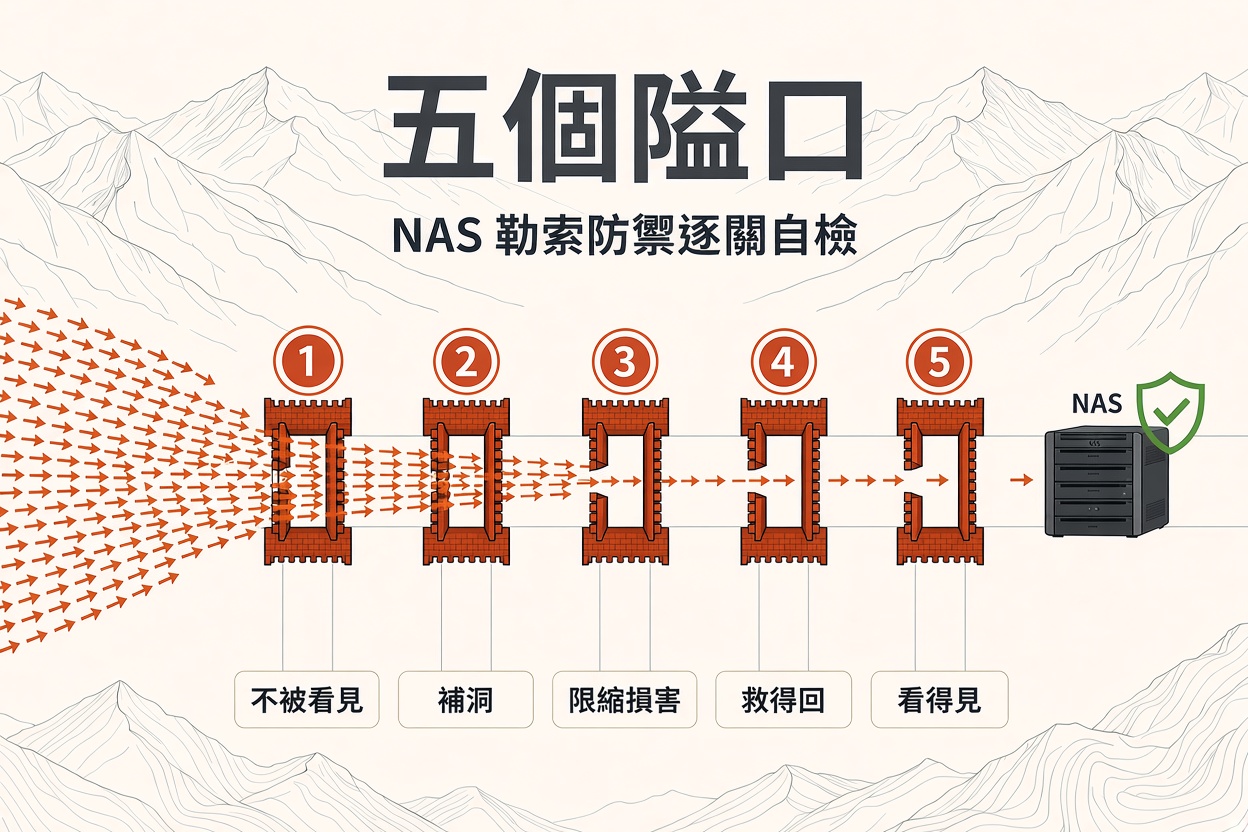
火力集中在五個隘口:不被看見、補洞、限縮損害、救得回、看得見。
4
最優先兩件事:收掉對外入口,並確保有一份攻擊者碰不到的備份。
5
PHP2Shell、Node.js、Tailscale 是另外幾件事,不要混為一談;NAS 上有網站(WordPress)要另外檢查 PHP、核心、外掛三層。
⏱ 只有 10 分鐘?現在先做這三件事
1.登入路由器,刪除指向 NAS 的轉埠,並關閉 UPnP
詳細做法 →2.到 DSM 更新 DSM 與所有套件,用不到的套件移除
詳細做法 →3.確認有一份「這台 NAS 的帳號改不動」的備份
詳細做法 →
🎯 30 秒自測:你的情況是哪一種?
— 正文開始 —
這幾天 NAS 社團很熱鬧。大家一邊更新、一邊互相提醒,也一邊問:「我的會不會中?」「換品牌有用嗎?」「前面加防火牆有用嗎?」「限制國別有用嗎?」「QuickConnect 到底能不能用?」
這些問題的背後,其實是同一種心情:焦慮。而焦慮的來源,往往不是風險本身,而是不知道從哪裡下手。
所以這篇文章不打算追逐每一則新聞,而是做四件事:
✔
先把攻防原理講清楚:用 Cyber Kill Chain 與 MITRE ATT&CK 的簡化版,看出 NAS 擁有者可以插手的地方。
✔
老實盤點現況:目前公開的資訊有哪些、哪些還沒有定論,以及為什麼「沒有定論」不等於「無從防禦」。
✔
找出隘口:把防禦火力集中在少數幾個關鍵點,並用一棵決策樹,帶您逐關自檢。
✔
術語 callout:IPv6、UPnP、QuickConnect 等常聽到卻說不清楚的名詞,各用一張卡片講它在做什麼、怎麼運作、藏了什麼風險。
先講清楚:本文的資訊邊界
這次事件仍在發展,各方對「入侵途徑」的說法並不一致(第二節會逐項列出)。本文不押注任何單一說法,而是找出不論哪個說法成立,防禦都有效的共同隘口。
文中「單一來源」的標註,表示我只查到一份資料,請當作線索而非定論。
第 1 節/共 4 節 ■□□□選讀
一、攻防原理:兩張地圖,看懂對方怎麼走
👉 想弄懂「為什麼這樣防」的人讀這節;只想動手的人可以
直接跳到第三節。
📌 本節重點
• 攻擊要走完七步才算成功,防守只要在任何一步擋下就算贏。
• 最划算的是在對方最便宜的那幾步之前設卡:讓它看不到、碰不到。
• 擁有者真正能動的只有五件事:被不被看見、打不打得進、進來能做多少、救不救得回、有沒有及早發現。
資安攻防聽起來很玄,但攻擊者做的事其實很像「撬鎖進門偷東西」:要先找到房子、再找到能進去的門窗、進去之後要拿東西、最後還要離開。有兩套工具能把這個過程講清楚:Cyber Kill Chain(攻擊鏈)與 MITRE ATT&CK(攻擊戰術與技術知識庫)。
1.1 Cyber Kill Chain:把一次攻擊拆成七步
這是洛克希德馬丁(Lockheed Martin)提出的模型。核心邏輯只有一句:攻擊者七步都要成功,防守方只要擋下其中任何一步,這次攻擊就失敗。下表把七步對應到 NAS 勒索事件,並標出擁有者能介入的地方。
| 階段 |
白話意思 |
放在 NAS 勒索上長什麼樣 |
擁有者能做什麼 |
| 1 偵察 Reconnaissance |
找房子、看哪裡有門 |
用工具掃描全網,找出哪些 IP 有開 DSM、SMB 或其他服務 |
不讓它被看見:收掉對外入口 |
| 2 武裝 Weaponization |
準備撬鎖工具 |
攻擊者準備漏洞利用程式與勒索程式(這一步在對方那邊) |
無法直接介入;但漏洞公開後,利用程式出現得很快,所以更新要快 |
| 3 投遞 Delivery |
把工具送到門口 |
把攻擊用的網路請求,送到你對外開放的服務 |
對已暴露的服務,這一步幾乎沒有成本;入口不暴露,或前面先過驗證 |
| 4 利用 Exploitation |
真的打開鎖 |
觸發漏洞,取得在 NAS 上執行程式的能力 |
修補漏洞、移除不用的套件與容器 |
| 5 安裝 Installation |
進門後站穩腳跟 |
放上勒索程式、建立排程任務、關閉安全程序(據分析文章,單一來源) |
最小權限、監控新增排程與不明帳號 |
| 6 指揮控制 C2 |
與外面的同夥聯絡 |
連到攻擊者的伺服器,下載後續程式或回報(據分析文章,會依處理器架構取得對應版本,單一來源) |
出站過濾:NAS 只能連必要的目的地 |
| 7 目標達成 Actions |
拿走東西 |
從根目錄掃描所有已掛載的儲存空間並加密,留下 read-me3.txt |
一份攻擊者碰不到的備份,決定這一步的損失 |
關鍵觀念:成本不對稱
第 1、3 步(偵察與投遞)對攻擊者來說幾乎免費,因為是自動化工具在全網掃描;第 4 步之後才需要「真的有洞」。
所以防守的原則是:在攻擊者最便宜的那幾步之前設卡。最划算的一關,就是「讓它根本看不到、碰不到」。
1.2 MITRE ATT&CK:把「戰術」與「技術」編成索引
Kill Chain 是一條線,ATT&CK 則是一張矩陣:橫軸是攻擊者想達成的戰術(例如取得初始存取、持續潛伏、造成破壞),每個戰術下面是具體的技術,各有編號(T 開頭)。對 NAS 擁有者,不需要背整張矩陣,只要認得下面這幾列:
| 戰術(要做什麼) |
常見技術與編號 |
在 NAS 上的樣子 |
擁有者的對策 |
| 初始存取 Initial Access |
T1190 利用對外服務的漏洞
T1133 外部遠端服務
T1078 使用有效帳號 |
免登入漏洞打進 DSM 或套件;或用被洩漏、太簡單的密碼登入 |
縮小對外面;補洞;強密碼、2FA、自動封鎖 |
| 執行 Execution |
T1059 指令與腳本直譯器 |
在 NAS 上跑指令、腳本 |
移除不用的套件、容器不用 root |
| 持續潛伏 Persistence |
T1053 排程任務 |
有報告提到攻擊者在系統排程中潛伏,所以「更新後仍中招」的案例值得追查(單一來源) |
定期檢查排程任務與使用者 |
| 削弱防禦 Defense Evasion |
T1562 削弱防禦機制 |
終止安全相關程序(據分析文章,單一來源) |
異常通知、集中日誌 |
| 橫向移動 Lateral Movement |
T1021.002 SMB/Windows 管理分享 |
內網中已被感染的電腦,透過檔案分享把 NAS 一起加密 |
分享權限最小化、NAS 與終端分段 |
| 取得工具 Command & Control |
T1105 輸入工具轉移 |
從外部下載後續程式 |
出站過濾 |
| 造成影響 Impact |
T1486 加密資料造成影響
T1490 抑制系統復原 |
加密檔案勒索;勒索軟體常見會嘗試破壞還原手段 |
不可變備份、異機備份、還原演練 |
註:以上對照是我依公開資料做的簡化整理,不是官方對映,僅供建立直覺。完整矩陣見 attack.mitre.org。
1.3 擁有者真正能動的,其實只有五個地方
把兩張地圖疊起來,扣掉「在對方那邊」的步驟,剩下我們能介入的只有五件事:
第三節會把這五件事變成五個「隘口」。
第 2 節/共 4 節 ■■□□選讀
二、已知與缺口:我們手上有什麼,缺什麼
👉 想知道「目前有哪些事實、哪些還沒定論」的人讀這節;趕時間可以
直接跳到第三節。
📌 本節重點
• 入侵途徑目前各方說法不一,完整分析還沒出現。
• 但歷史上入口的「類型」很穩定,不必等完整報告就能防。
• PHP2Shell、Node.js、Tailscale 是另外幾件事,不要混為一談;NAS 上有網站(WordPress)要特別檢查。
2.1 目前公開的資訊
| 項目 |
目前所知 |
說明 |
| 現象 |
檔案被改成 .L0CK3D(是數字 0,也有人寫成 .LOCK3D),各資料夾留下 read-me3.txt;歸類為 Cerber 家族的 Linux 變種 C3RB3R;從 10 月初起出現,10 月 28、29 日集中爆發 |
多方報導一致 |
| 行為 |
從根目錄掃描所有掛載的儲存空間(含 /volume1、/volume2);每個檔案獨立金鑰;網路上目前沒有公開可用的解密工具 |
多方報導一致 |
| 官方說法 |
Synology 10 月 29 日表示,攻擊濫用 2024 年 12 月已修補的漏洞,指向 Synology-SA-24:20(CVE-2024-10441),要求立即更新 DSM;同一則新聞稿也重申 PHP2Shell 的受影響套件清單(含 WordPress、Web Station) |
官方新聞稿;未寫出勒索軟體名稱。美國版稱目標是「已終止支援」的 DSM,全球版稱「過時」版本,各地區措辭略有不同 |
| 第三方說法 |
360 的分析指向 Synology-SA-26:13 的 CVE-2026-13639 與 CVE-2026-13684(9 月 18 日修補) |
與官方說法不同 |
| 疑點 |
有回報稱,已更新到較新 DSM 7.4.1 的機器仍中招,原因未明 |
尚未釐清是否為另一入口,或其他因素 |
| 其他被點名的風險 |
Docker 容器中自建的對外服務;PHP2Shell(Synology-SA-26:14)。Synology PSIRT 列出的受影響套件共十項:Calendar、IDrive、Joomla、KodExplorer、MailStation、MediaWiki、phpMyAdmin、vtigerCRM、Web Station,以及 WordPress |
Synology 10/29 新聞稿指認被利用的是 2024 年 12 月修補的漏洞(SA-24:20);有報導稱 Synology 10/30 另函通知客戶,確認 C3RB3R 與 PHP2Shell 無關(單一來源),其他報導則列為可能途徑。PHP2Shell 本身是真實風險,網站類套件須另外修補 |
| 受害者共通點 |
多篇分析指出:DSM 登入頁或服務可從網際網路連到、系統更新落後;多位受害者已啟用兩步驟驗證與自動封鎖仍中招 |
與「免登入漏洞」的特性吻合:攻擊發生在登入之前 |
近期同時發生、但不要混為一談的事
• PHP2Shell(10/22,SA-26:14):PHP 本身的免登入遠端執行漏洞,影響使用 PHP 的套件,包括 Web Station、WordPress、Joomla、phpMyAdmin、Calendar、Mail Station 等。Synology Drive 與 Hyper Backup 不受影響(名稱相近的 IDrive 是第三方套件,才是受影響者)。
• Node.js 安全更新(10/21):其中 Brotli 解壓縮漏洞 CVE-2026-111497 已被美國 CISA 列入「已知被利用」清單(10/27);觸發條件是處理攻擊者可控的 Brotli 資料。Synology 對應的公告是 SA-26:15(Node2Shell,10/29,Moderate,處理中):其評估 Photos、Drive Server、Calendar、Contacts、MailPlus 等套件均「不受影響」,僅 Chat 桌面用戶端列為受影響且尚在處理,公告列出的緩解措施為「無」。社群有討論串質疑套件實際使用的 Node.js 版本,請持續追蹤公告更新。
• Tailscale「Tailworm」(10/25 揭露、10/28 修補 1.104.4):主要涉及 Tailscale SSH 與 Serve 功能。
這幾件事彼此獨立。把它們全部算進 C3RB3R,會讓您誤判該先做什麼。
2.2 還缺什麼
目前我沒有看到一份完整的入侵途徑與程序分析:包含各案例的設定組合、時間軸、完整的樣本行為,以及「更新後仍中招」案例的原因。這個缺口短期內可能還會存在,也可能隨更多證據而改寫。
這正是社群可以幫上忙的地方:蒐集受害與未受害案例的共通特徵,例如機型、DSM 與套件版本、有無轉埠、UPnP、QuickConnect、IPv6、Docker 對外服務,以及內網有沒有 Windows 電腦透過 SMB 連入。
2.3 為什麼不必等完整報告:隘口不會跑
惡意程式會一直改版,但改的主要是負載(加密細節、副檔名、勒索信格式),而不是入口的類型。回顧歷史上幾波針對 NAS 的勒索事件,入口反覆落在同幾類:
| 事件(概況) |
主要入口類型 |
| SynoLocker(2014,Synology) |
未更新的舊版 DSM 漏洞,加上暴露在網際網路 |
| Qlocker(2021,QNAP) |
已知漏洞加上暴露在網際網路 |
| eCh0raix(2019 起,QNAP、Synology) |
暴力破解弱密碼,加上已知漏洞 |
| DeadBolt(2022,QNAP、ASUSTOR) |
漏洞(含當時尚無修補者)加上暴露在網際網路 |
| C3RB3R/L0CK3D(2026,Synology) |
免登入漏洞(官方與第三方指向的漏洞不同)、暴露在網際網路、未更新 |
註:這份歷史概況是一般性整理,不是這次逐項查證的結果,細節請以各廠商公告為準。結論只取一個重點:入口類型很穩定,而且跨品牌都一樣。
2.4 把歷史濃縮成「七類入口」
✔
對外暴露的管理或服務介面(轉埠、UPnP、QuickConnect、DDNS、公網 IPv6)
✔
未修補的已知漏洞(N-day):公告出來後的空窗期
✔
免登入漏洞(pre-auth):2FA 與強密碼完全無效
✔
共用元件的漏洞(PHP、Node.js、Docker 映像檔)
✔
內網終端被感染,經由 SMB 把 NAS 一起加密
這七類,剛好可以對照回第一節的攻擊鏈:第 1、2、3、4、5 類主要落在偵察~利用階段,第 6 類是橫向移動,第 7 類決定目標達成時的損失。接下來,就是把它們收斂成五個隘口。
第 3 節/共 4 節 ■■■□必讀
三、隘口就是火力集中點:五個關卡,逐層自檢
👉 這是全文的行動核心。照著逐關打勾,每一關都有「沒問題」與「有問題」兩個出口,不需要讀完前兩節。
📌 本節重點
• 五個隘口依序是:不被看見、補洞、限縮損害、救得回、看得見。
• 用六個關卡(關 0 到關 5)逐項自檢,答案只有「是」或「否」。
• 最優先的兩件事:收掉對外入口,以及確保有一份攻擊者碰不到的備份。
3.1 五個隘口與優先順序
| 隘口 |
擋在攻擊鏈的哪裡 |
擋得住 |
擋不住 |
成本 |
① 不被看見
縮小暴露面 |
偵察、投遞 |
自動化掃描、免登入漏洞、暴力破解 |
內網終端被感染 |
低~中 |
② 補洞
更新與瘦身 |
利用 |
已公開並已修補的漏洞 |
尚未修補的漏洞(0-day) |
低(需紀律) |
③ 限縮損害
權限、分段、出站 |
安裝、指揮控制、橫向移動 |
入侵後的擴大與後續下載 |
已取得最高權限後的破壞 |
中 |
④ 救得回
備份 |
目標達成 |
被加密、被刪除 |
資料外洩(備份不防洩漏) |
中 |
⑤ 看得見
偵測與通知 |
全程 |
讓您更早發現與處置 |
本身不阻擋攻擊 |
低 |
為什麼是這個順序
① 管「會不會被打」,④ 管「被打之後會不會死」,這兩個是必做。② 是最便宜也最需要紀律的一關,但它只能防已經公開的洞;③ 和 ⑤ 讓最壞情況變得可以承受、可以早點發現。
換句話說:任何一關都不是萬能,但五關疊起來,漏掉其中一關也不至於全盤皆輸,這就是縱深防禦。
3.2 決策樹總覽
先看整棵樹的樣子,下一節再逐關展開。
開始
│
├─ 關 0 ─ 有 .L0CK3D / read-me3.txt / 不明帳號或排程?
│ ├─ 是 → 斷網、保留現場、不要自行重灌 → 找專業協助、走備份還原
│ └─ 否 ↓
│
├─ 關 1 ─ NAS 從網際網路「看得到」嗎?(轉埠 / UPnP / QuickConnect / DDNS / IPv6 / 容器埠)
│ ├─ 看得到 → 這個入口「真的需要」嗎?
│ │ ├─ 不需要 → 關閉並刪除規則 → 回到關 1 重查
│ │ └─ 需要 → 是自己人使用嗎?
│ │ ├─ 是 → 改走 VPN / Tailscale,驗證舊入口已關
│ │ └─ 否(要服務外部人)→ 服務與資料機分離 + 前置驗證 + 限速/WAF
│ └─ 看不到 ↓
│
├─ 關 2 ─ DSM、套件、容器映像都是最新?有 EOL 機種?有不用的東西?
│ ├─ 有落後 / EOL / 多餘 → 更新、移除、EOL 機種不對外
│ └─ 都 OK ↓
│
├─ 關 3 ─ 即使被打進來,能做多少?(admin、2FA、SMB 權限、網段、出站)
│ ├─ 權限過大 / 無分段 → 收斂
│ └─ 已收斂 ↓
│
├─ 關 4 ─ 有一份「這台 NAS 的帳號改不動」的備份嗎?還原演練過嗎?
│ ├─ 沒有 → 今天先補(離線 / 異機獨立帳密 / 不可變)
│ └─ 有 ↓
│
└─ 關 5 ─ 發生異常時,會不會被通知?有沒有處置步驟?
├─ 沒有 → 開通知、寫三行處置流程
└─ 有 → 完成。每月重查關 1、關 2。
3.3 逐關詳解
關卡 0|現場確認:先確定沒有已經中招
在 File Station 或網路磁碟機搜尋 .L0CK3D(數字 0)與 read-me3.txt;到 DSM 檢查使用者清單有沒有不認識的帳號、工作排程有沒有不認識的任務、登入記錄有沒有異常來源。
|
都沒有
前往關卡 1。 |
發現任何一項
先斷網(拔網路線)。保留勒索信、加密樣本與日誌,不要自行重灌或清理。是否斷電或重開機可能影響鑑識,建議先請專業人員判斷。
目前沒有公開可用的解密工具;網路上流傳的「從記憶體取出金鑰」方法尚未經過驗證,不建議當標準流程。能救回資料的,是快照與備份。
|
▼
關卡 1|暴露面盤點:NAS 從網際網路看得到嗎?
這一關決定您是「被自動化掃描打到」還是「根本打不到」。逐題確認,任何一題答「是」,就要處理。
| 問題 |
怎麼查 |
答「是」代表 |
| 路由器有指向 NAS 的連接埠轉發、虛擬伺服器或 DMZ host? |
路由器管理頁的 NAT、轉發、虛擬伺服器、DMZ 區 |
NAS 服務直接面對全網 |
| 路由器的 UPnP 是否開啟?有沒有自動建立的對映? |
路由器 UPnP 頁會列出已自動開的埠 |
可能有您不知道的洞 |
| DSM 是否啟用 QuickConnect? |
DSM 控制台的外部存取(名稱依版本略有不同) |
多了一條外部入口 |
| 是否有 DDNS 名稱或自有網域指向 NAS? |
DSM 的 DDNS 設定、網域的 DNS 管理後台 |
入口位置被公告 |
| NAS 是否有可從外部連入的 IPv6? |
用手機行動網路(有 IPv6 時)連 NAS 的 IPv6 位址測試;檢查路由器 IPv6 防火牆預設 |
沒轉埠也可能暴露 |
| Docker 容器或套件是否有對外映射的埠? |
Container Manager 的埠對應;Web Station 與各套件的外部存取設定 |
套件或容器漏洞直接可達 |
| DSM 防火牆是否對「所有來源」開放管理埠、SSH 或 SMB? |
DSM 控制台的安全性、防火牆 |
內外界線不清 |
|
全部為「否」
前往關卡 2。UPnP 與套件設定可能自動改變,建議每月重查一次。 |
任一為「是」
進入下面的「入口處置子樹」。 |
入口處置子樹
1
這個入口真的需要嗎?
不需要:關閉並刪除規則,再回到關卡 1 重查。(多數情況,答案是「其實不需要」。)
2
誰需要用?
只有自己人(個人或內部同事):改走 VPN 或 Tailscale,並驗證舊入口已經關閉。
需要服務外部人(客戶、網站訪客):繼續下一步。
3
對外服務與資料分離
對外服務放在獨立主機、虛擬機或雲端,NAS 只當後端儲存;前面加身分驗證(例如 Cloudflare Access 或反向代理),並限速。DSM 管理介面永遠只允許內網或 VPN 存取。
▼
關卡 2|補洞:更新與瘦身
更新是必要但不充分。因為有「已更新仍中招」的未解案例,所以關卡 1 與關卡 3 不可省略。
| 問題 |
怎麼查 |
答案不理想時 |
| DSM 是否為官方目前提供的最新修補版? |
控制台的更新與還原;對照 Synology 安全公告(例如 SA-24:20、SA-26:13、SA-26:14) |
先更新 |
| 所有套件是否最新(Calendar、Mail Station、Photos、Drive 等)? |
套件中心;Mail Station 在 PHP 更新後需另外手動更新,不會自動處理 |
更新;PHP 7.3 已終止支援、無官方修補,需改用較新版本或移除 |
| NAS 上有沒有網站?(Web Station 上的 WordPress、Joomla、phpMyAdmin 等)三層是否都更新? |
①Web Station 每個虛擬主機綁定的 PHP 設定檔與版本,是否為 SA-26:14 所列修補版以上;②WordPress 核心;③外掛與佈景主題 |
三層缺一不可;官方修補表只涵蓋 PHP 7.3 至 8.4(7.3 無修補),更舊的版本應直接改用受支援版本;詳見術語卡 |
| 機種或 DSM 版本是否已終止更新(EOL)? |
Synology 官方的產品生命週期資訊 |
不對外;規劃汰換 |
| 有沒有用不到的套件或容器? |
套件中心、Container Manager |
移除(最便宜的防禦) |
| Docker 映像檔多久沒重建? |
容器清單的映像版本與建立時間 |
重建映像,系統更新不會代勞 |
| 有沒有固定的更新檢查節奏? |
更新設定;或行事曆提醒 |
訂閱 Synology 安全公告,指定負責人 |
|
都沒問題
前往關卡 3。 |
有落後
先處理「有對外」且「公告為 Critical」的項目;EOL 機種一律不要對外。 |
▼
關卡 3|限縮損害:假設被打進來,能做多少?
| 問題 |
怎麼查 |
答案不理想時 |
| 預設 admin 是否停用或改名?日常是否用非管理員帳號? |
DSM 使用者與群組 |
停用 admin、日常用一般帳號 |
| 管理帳號是否啟用 2FA?自動封鎖是否開啟? |
個人帳號與安全性設定 |
啟用(雖然擋不住免登入漏洞,但能擋暴力破解) |
| 日常使用的帳號,是否對所有分享資料夾都有寫入權? |
共用資料夾權限 |
最小化:重要資料夾改唯讀或分層 |
| DSM 管理介面是否只允許內網或 VPN? |
DSM 防火牆規則 |
收斂來源 |
| NAS 是否與一般電腦同一網段?是否限制出站連線? |
路由器或防火牆設定 |
分網段;只允許更新、備份、校時等必要目的地 |
| 對外服務與重要資料是否在同一台? |
架構盤點 |
拆開 |
|
大致OK
前往關卡 4。 |
權限過大或沒有分段
收斂權限、分網段,這是成本最低的「縮小爆炸半徑」。 |
▼
關卡 4|救得回:備份是最後的保險
勒索事件裡,真正能救回資料的只有備份。快照不等於備份,因為它通常放在同一台。
| 問題 |
怎麼查 |
答案不理想時 |
| 有沒有一份備份,是「這台 NAS 的任何帳號都改不動」的? |
離線硬碟;或異機並使用獨立帳密;或具不可變(WORM)功能的目的地 |
今天先補一份 |
| 是否符合 3-2-1(3 份、2 種媒體、1 份異地或離線)? |
盤點目前所有備份 |
補齊缺的部分 |
| 最近是否實際還原過? |
還原一個資料夾,確認內容正確 |
排一次還原演練 |
| 備份目的地是否長期掛載在 NAS 或電腦上? |
檢查掛載與帳密 |
改為備份時才連線,或使用獨立帳密 |
| 快照是否只放在同一台? |
快照設定 |
搭配異機備份;若版本支援,啟用不可變快照 |
|
有
前往關卡 5。 |
沒有
先備份,再談其他。這是五關中「出事時損失最大」的缺口。 |
▼
關卡 5|看得見:越早發現,損失越小
偵測不阻擋攻擊,但決定您是「五分鐘後知道」還是「三天後才知道」。
| 問題 |
怎麼查 |
答案不理想時 |
| 異常登入、新增帳號有沒有通知(信件或推播)? |
DSM 通知設定 |
開啟 |
| 有沒有定期看 DSM 的安全顧問與記錄中心? |
依版本而異 |
排進每月檢查 |
| 誰負責訂閱 Synology 安全公告? |
指定一個人 |
指定 |
| 發現異常時,有沒有寫好的三行處置流程? |
例如:斷網、保留現場、通知負責人 |
現在就寫下來 |
|
都有
完成。每月重查關卡 1 與關卡 2。 |
還沒有
先開通知,這是五關裡最容易完成的一關。 |
3.4 結果判讀
| 結果 |
條件 |
下一步 |
| 綠 |
關 1 全否;關 2 無落後;至少一份攻擊者碰不到的備份 |
已處理絕大多數已知入口類型。維持更新,每月重查。 |
| 黃 |
有對外入口,但已改為 VPN 或前置驗證;已更新;有不可變或離線備份 |
可接受。持續追蹤公告,並補強關 3 與關 5。 |
| 紅 |
有對外入口且未更新;或沒有任何攻擊者碰不到的備份 |
今天處理:先關閉入口,再更新,再補備份。 |
關於焦慮:三種焦慮,三個答案
• 「我不知道自己暴露了什麼」→ 做關卡 1。
• 「我不知道補丁夠不夠」→ 做關卡 2,並用關卡 3、4當作補丁以外的保險。
• 「我不知道最壞會怎樣」→ 做關卡 4:有一份碰不到的備份,最壞情況就是「麻煩」,而不是「沒了」。
殘餘風險永遠存在(尚未公開的漏洞、供應鏈)。管理它的方法不是更焦慮,而是讓「最壞情況」變得可承受、可發現、可還原。
第 4 節/共 4 節 ■■■■查詢用
四、術語卡:這些名詞在做什麼、藏了什麼風險
👉 像字典一樣用:遇到不熟的名詞再回來查。下面分五類,點開分類才會展開,不必一次讀完。
📌 本節重點
• 術語卡分五類,點開分類即可閱讀。
• 每張卡固定四行:它在做什麼、運作原理、隱藏風險、你可以做。
文中出現的名詞,每張卡片都用同樣四行說明:它在做什麼、運作原理、隱藏風險、你可以做。完整術語索引也可以到 術語清單 查閱。
▍入口類 (點開查看 ▾)
連接埠轉發 Port Forwarding
它在做什麼把外部對路由器某個埠的連線,轉給內網指定的主機與埠。
運作原理預設情況下,內網只能主動往外連;轉發規則等於在牆上開一個洞,讓外部流量直接通到那台機器。
隱藏風險該服務直接面對全網。掃描器會在很短時間內找到常見埠,例如 DSM 的 5000、5001、SMB 的 445、SSH 的 22。
你可以做刪除所有指向 NAS 的規則;需要遠端時改走 VPN。
UPnP(通用隨插即用)
它在做什麼讓內網裝置自己通知路由器「請幫我開某個埠」,不需要人工設定。
運作原理路由器收到請求後自動建立轉發。NAS、攝影機、遊戲機都可能這樣做。
隱藏風險您不知道開了什麼;內網任何裝置(包含被感染的)都能要求開洞。已有報導的受害者自述,沒有手動轉埠,但路由器的 UPnP 是開著的。
你可以做路由器與 DSM 兩邊都關閉;檢視路由器上已建立的 UPnP 對映清單。
IPv6
它在做什麼新一代的網際網路位址,空間大到每台裝置都可以有全球位址,不再需要 NAT。
運作原理裝置能不能被外部連入,取決於路由器的 IPv6 防火牆預設,以及 NAS 自己的防火牆。
隱藏風險以為沒轉埠就安全,其實 NAS 的 IPv6 位址若可被連入,服務就直接暴露。有分析特別提醒這一點。
你可以做用手機行動網路實測;路由器的 IPv6 防火牆預設拒絕入站;再用 DSM 防火牆把關。
DDNS 動態網域
它在做什麼您的對外 IP 常會變動,DDNS 讓一個固定名稱始終指向目前的 IP。
運作原理裝置或路由器定期回報目前 IP,DNS 服務更新對應。
隱藏風險名稱等於公告「這裡有一台 NAS」。若為它申請了公開憑證,網域名稱可能出現在公開的憑證透明度紀錄中,被掃描者蒐集。
你可以做不用就關;名稱避免直接透露用途或公司名。
QuickConnect
它在做什麼Synology 提供的遠端連線服務,用一個 ID 代替 IP 或 DDNS,不必在路由器開埠。
運作原理依 Synology 白皮書:用戶端向 QuickConnect 伺服器查詢 NAS 資訊,依序嘗試區網、外網直連、打洞,最後才走 Synology 的中繼伺服器。
隱藏風險它只是通往同一個 DSM 服務的另一條路,並不保護軟體本身的漏洞。ID 設計成容易記,我推論也較容易被猜。有網友指出,白皮書描述網頁入口路徑時,伺服器會解密並改寫部分標頭,是否端到端加密語焉不詳(請以官方原文為準)。
你可以做不用就關;要用就只開必要服務、取消 DSM 網頁入口,ID 取不易猜的名稱。
反向代理 Reverse Proxy
它在做什麼放在前面接收外部請求,再轉給後端服務的中介。
運作原理可集中處理 HTTPS、驗證、限速與過濾,後端不需要直接對外。
隱藏風險代理本身是新的對外元件;設定錯誤等於替內部服務開門;後端仍有漏洞時,代理只擋得住部分。
你可以做保持更新;後端服務不直接對外;前置身分驗證。
▍遠端連線類 (點開查看 ▾)
VPN/WireGuard
它在做什麼在不可信的網路上,建立一條加密通道,通過驗證後才能存取內部資源。
運作原理WireGuard 對未通過驗證的封包不回應,因此不容易被掃描發現。
隱藏風險VPN 設備或軟體本身會有漏洞,歷史上大廠的 SSL VPN 也屢有重大漏洞。裝置被偷或被感染,等於通行證被拿走。
你可以做持續更新;最小權限;只放行必要的主機與埠。
Tailscale
它在做什麼建立在 WireGuard 上的 mesh VPN,不需開埠就能讓裝置互連。
運作原理控制平面負責協調金鑰與存取規則(ACL),裝置之間盡量直連。
隱藏風險要信任控制平面與登入帳號(SSO/MFA);功能越多攻擊面越大。近期 Tailworm 事件涉及 Tailscale SSH 與 Serve,已在 1.104.4 修補。
你可以做更新到 1.104.4 以上;不需要就關閉 SSH、Serve、Funnel;ACL 最小化;帳號啟用 MFA。
Cloudflare Tunnel/Access
它在做什麼讓內部服務主動向 Cloudflare 建立連出通道,外部使用者經 Cloudflare 驗證後才轉入。
運作原理因為是由內往外連,所以不需要開入站埠;Access 負責在轉入前先驗證身分。
隱藏風險只有 Tunnel 沒有 Access,只是換了一條公開的路;要信任 Cloudflare 與帳號;主要適合網頁類服務。
你可以做搭配 Access;不要把 DSM 登入頁公開出去。
▍漏洞類 (點開查看 ▾)
CVE/CVSS/KEV
它在做什麼CVE 是漏洞編號;CVSS 是 0 到 10 的嚴重度評分;KEV 是美國 CISA 的「已知被實際利用」清單。
運作原理廠商與研究者為漏洞登記編號並評分;有證據顯示被實際利用時,CISA 會列入 KEV。
隱藏風險分數高不等於您一定會被打;沒進 KEV 也不代表安全。
你可以做排序看三件事:有沒有對外、需不需要登入、有沒有被實際利用。
N-day/0-day/免登入遠端執行(pre-auth RCE)
它在做什麼0-day:廠商尚未知道或尚未修補。N-day:已公開、已有修補,但您還沒更新。pre-auth RCE:不需登入就能遠端執行程式碼。
運作原理修補公告發布後,攻擊者可以比對修補前後的差異,還原出利用方式。
隱藏風險大規模攻擊多半吃 N-day:公告就是給攻擊者的地圖。pre-auth 漏洞讓兩步驟驗證與強密碼失效。
你可以做縮短公告到更新之間的空窗;減少暴露面,讓「來不及更新」時也打不到。
Web Station/WordPress 與 PHP 設定檔(PHP profile)
它在做什麼Web Station 是 DSM 上提供網站服務的套件;WordPress 是跑在其上的網站程式;PHP 設定檔決定每個網站使用哪個 PHP 版本與參數。
運作原理訪客請求依序經過 Web Station、PHP、WordPress,再到外掛與佈景主題。更新分三層,各有各的管道:PHP(套件中心)、WordPress 核心、外掛與佈景。
隱藏風險一台 NAS 可同時安裝多個 PHP 版本,每個網站綁定其中一個設定檔:PHP 8.2 更新了,網站卻還綁在舊設定檔上,等於沒更新。官方修補表只涵蓋 PHP 7.3 至 8.4,其中 7.3 沒有修補;更舊的版本不在表內。外掛漏洞與 PHP2Shell 無關,需另外追蹤。公開網站本質上就是對全網開放。
你可以做逐一檢查每個網站綁定的設定檔,並對照 SA-26:14 的修補版本(Synology 已將修補延伸到 DSM 7.0、7.1、7.2 與 6.2;更早的 DSM,官方建議升級前先暫時停用受影響套件);WordPress 全部更新,不用的外掛直接刪除;暫時可在設定檔將 session.upload_progress.enabled 設為 0 作為緩解(社群作法,PHP 專案指出它不能取代更新);前面加 CDN/WAF;長期把公開網站搬離存放核心資料的 NAS。
▍防護類 (點開查看 ▾)
兩步驟驗證(2FA)與自動封鎖
它在做什麼前者保護「登入」這一步;後者在連續失敗後封鎖來源 IP。
運作原理登入時多一道驗證;失敗次數過多就暫時拒絕。
隱藏風險兩者都擋不住免登入漏洞,因為攻擊發生在登入之前。
你可以做仍應啟用:它們能擋暴力破解與帳號被盜用,只是不能當作唯一防線。
GeoIP 國別限制
它在做什麼依來源 IP 所屬國家,決定放行或封鎖。
運作原理用資料庫把 IP 對應到國家,再套用規則。
隱藏風險只是雜訊過濾:攻擊者可用境內主機、雲端或代理;資料庫不完美;出國時自己也會被擋。
你可以做要用就用「只允許台灣」的白名單當減噪,不要當安全邊界。
防火牆/IPS/WAF
它在做什麼防火牆依來源、目的、埠過濾;IPS 比對攻擊特徵;WAF 檢視網頁請求內容。
運作原理在流量經過時套用規則或特徵碼。
隱藏風險對您刻意放行的服務,攻擊流量看起來就是正常請求;特徵碼常在漏洞公開後才有;設備自己也會有漏洞。
你可以做把它當成縮小暴露面與限制出站的工具,不是修補的替代品。
出站過濾 Egress Filtering
它在做什麼限制 NAS 能主動連到哪些外部目的地。
運作原理在防火牆設定只允許必要的更新、備份、校時等目的地。
隱藏風險沒有這道限制,入侵後的程式可以自由下載後續程式、回報給攻擊者。
你可以做白名單式設定,通常是效益高、被忽略的一關。
VLAN/DMZ
它在做什麼把網路切段,讓不同信任等級的設備彼此隔離,由防火牆規則控制跨段連線。
運作原理用不同網段(或交換器上的虛擬網路)分開,跨段才需經過規則。
隱藏風險切了網段卻沒設規則,等於沒切。家用路由器的「DMZ host」功能名稱容易誤導:它會把所有未指定的入站流量都轉給那台主機,等於全開,與正規的 DMZ 網段設計不同。
你可以做對外服務放在獨立網段,只允許它存取必要的資源。
▍資料與備份類 (點開查看 ▾)
SMB(連接埠 445)
它在做什麼Windows 網路磁碟機使用的檔案分享協定。
運作原理使用者登入後,依權限讀寫分享資料夾。
隱藏風險被感染的 Windows 電腦,會以使用者權限加密所有可寫入的分享,這是內網最常見的勒索路徑。SMB 絕不應對外開放。
你可以做日常帳號最小寫入權限;重要資料夾唯讀;快照加離線備份。
Docker/Container Manager
它在做什麼用容器隔離應用程式,各自帶著需要的元件。
運作原理容器共用主機的核心;映射埠就是對外的服務入口。
隱藏風險容器內的元件(例如 PHP、Node.js)要重建映像檔才會更新,DSM 更新不會代勞。掛載整個儲存空間、掛載 Docker socket、使用 root 或 privileged,會放大損失。已有報導把容器自建服務列為入口之一。
你可以做不用就移除;容器不用 root;只掛載需要的資料夾;定期重建映像。
快照 Snapshot
它在做什麼記錄儲存空間在某個時間點的狀態,可快速回復。
運作原理以差異方式保存,不是完整複製。
隱藏風險放在同一台 NAS。攻擊者取得管理權限後,可能刪除或破壞,設計上不能完全依賴它。
你可以做搭配異機備份;若版本與套件支援,啟用不可變快照。
3-2-1 備份與不可變備份
它在做什麼3 份資料、2 種媒體、1 份異地或離線。不可變(WORM):寫入後在保留期內無法修改或刪除。
運作原理備份目的地的設定或硬體層面拒絕修改,因此即使來源端被攻陷也改不動。
隱藏風險備份帳密與 NAS 相同、備份目的地長期掛載,會被一起加密。沒有還原過的備份,只是一個希望。
你可以做備份用獨立帳密、平時不掛載;每季做一次還原演練。
結論:把力氣用在不會變的地方
惡意程式會一直換名字、換寫法,但入口的類型不會變:暴露、未修補、免登入、弱密碼、共用元件、內網終端、同機備份。
所以與其追著每一個變種跑,不如守住五個隘口:不被看見、補洞、限縮損害、救得回、看得見。做完這五關,您不是「絕對安全」,而是「即使出事,也撐得住」。
延伸閱讀:番外・第二篇
如果您的主管或業務一定要從外面連回 NAS,要怎麼做到「相對安全」?請接著看番外第二篇〈不得不對外:NAS 公開服務的「相對安全」存取指南〉。
參考來源
本文為一般性資安建議,不針對個別環境;事件仍在發展,請以 Synology 與各廠商的最新公告為準。
Mr. τ | 風雲網通系統

Comments