
Table of Contents
換了高強度密碼還是失守
——一個 SMB 郵件帳密持續洩漏案例的完整拆解
事件背景
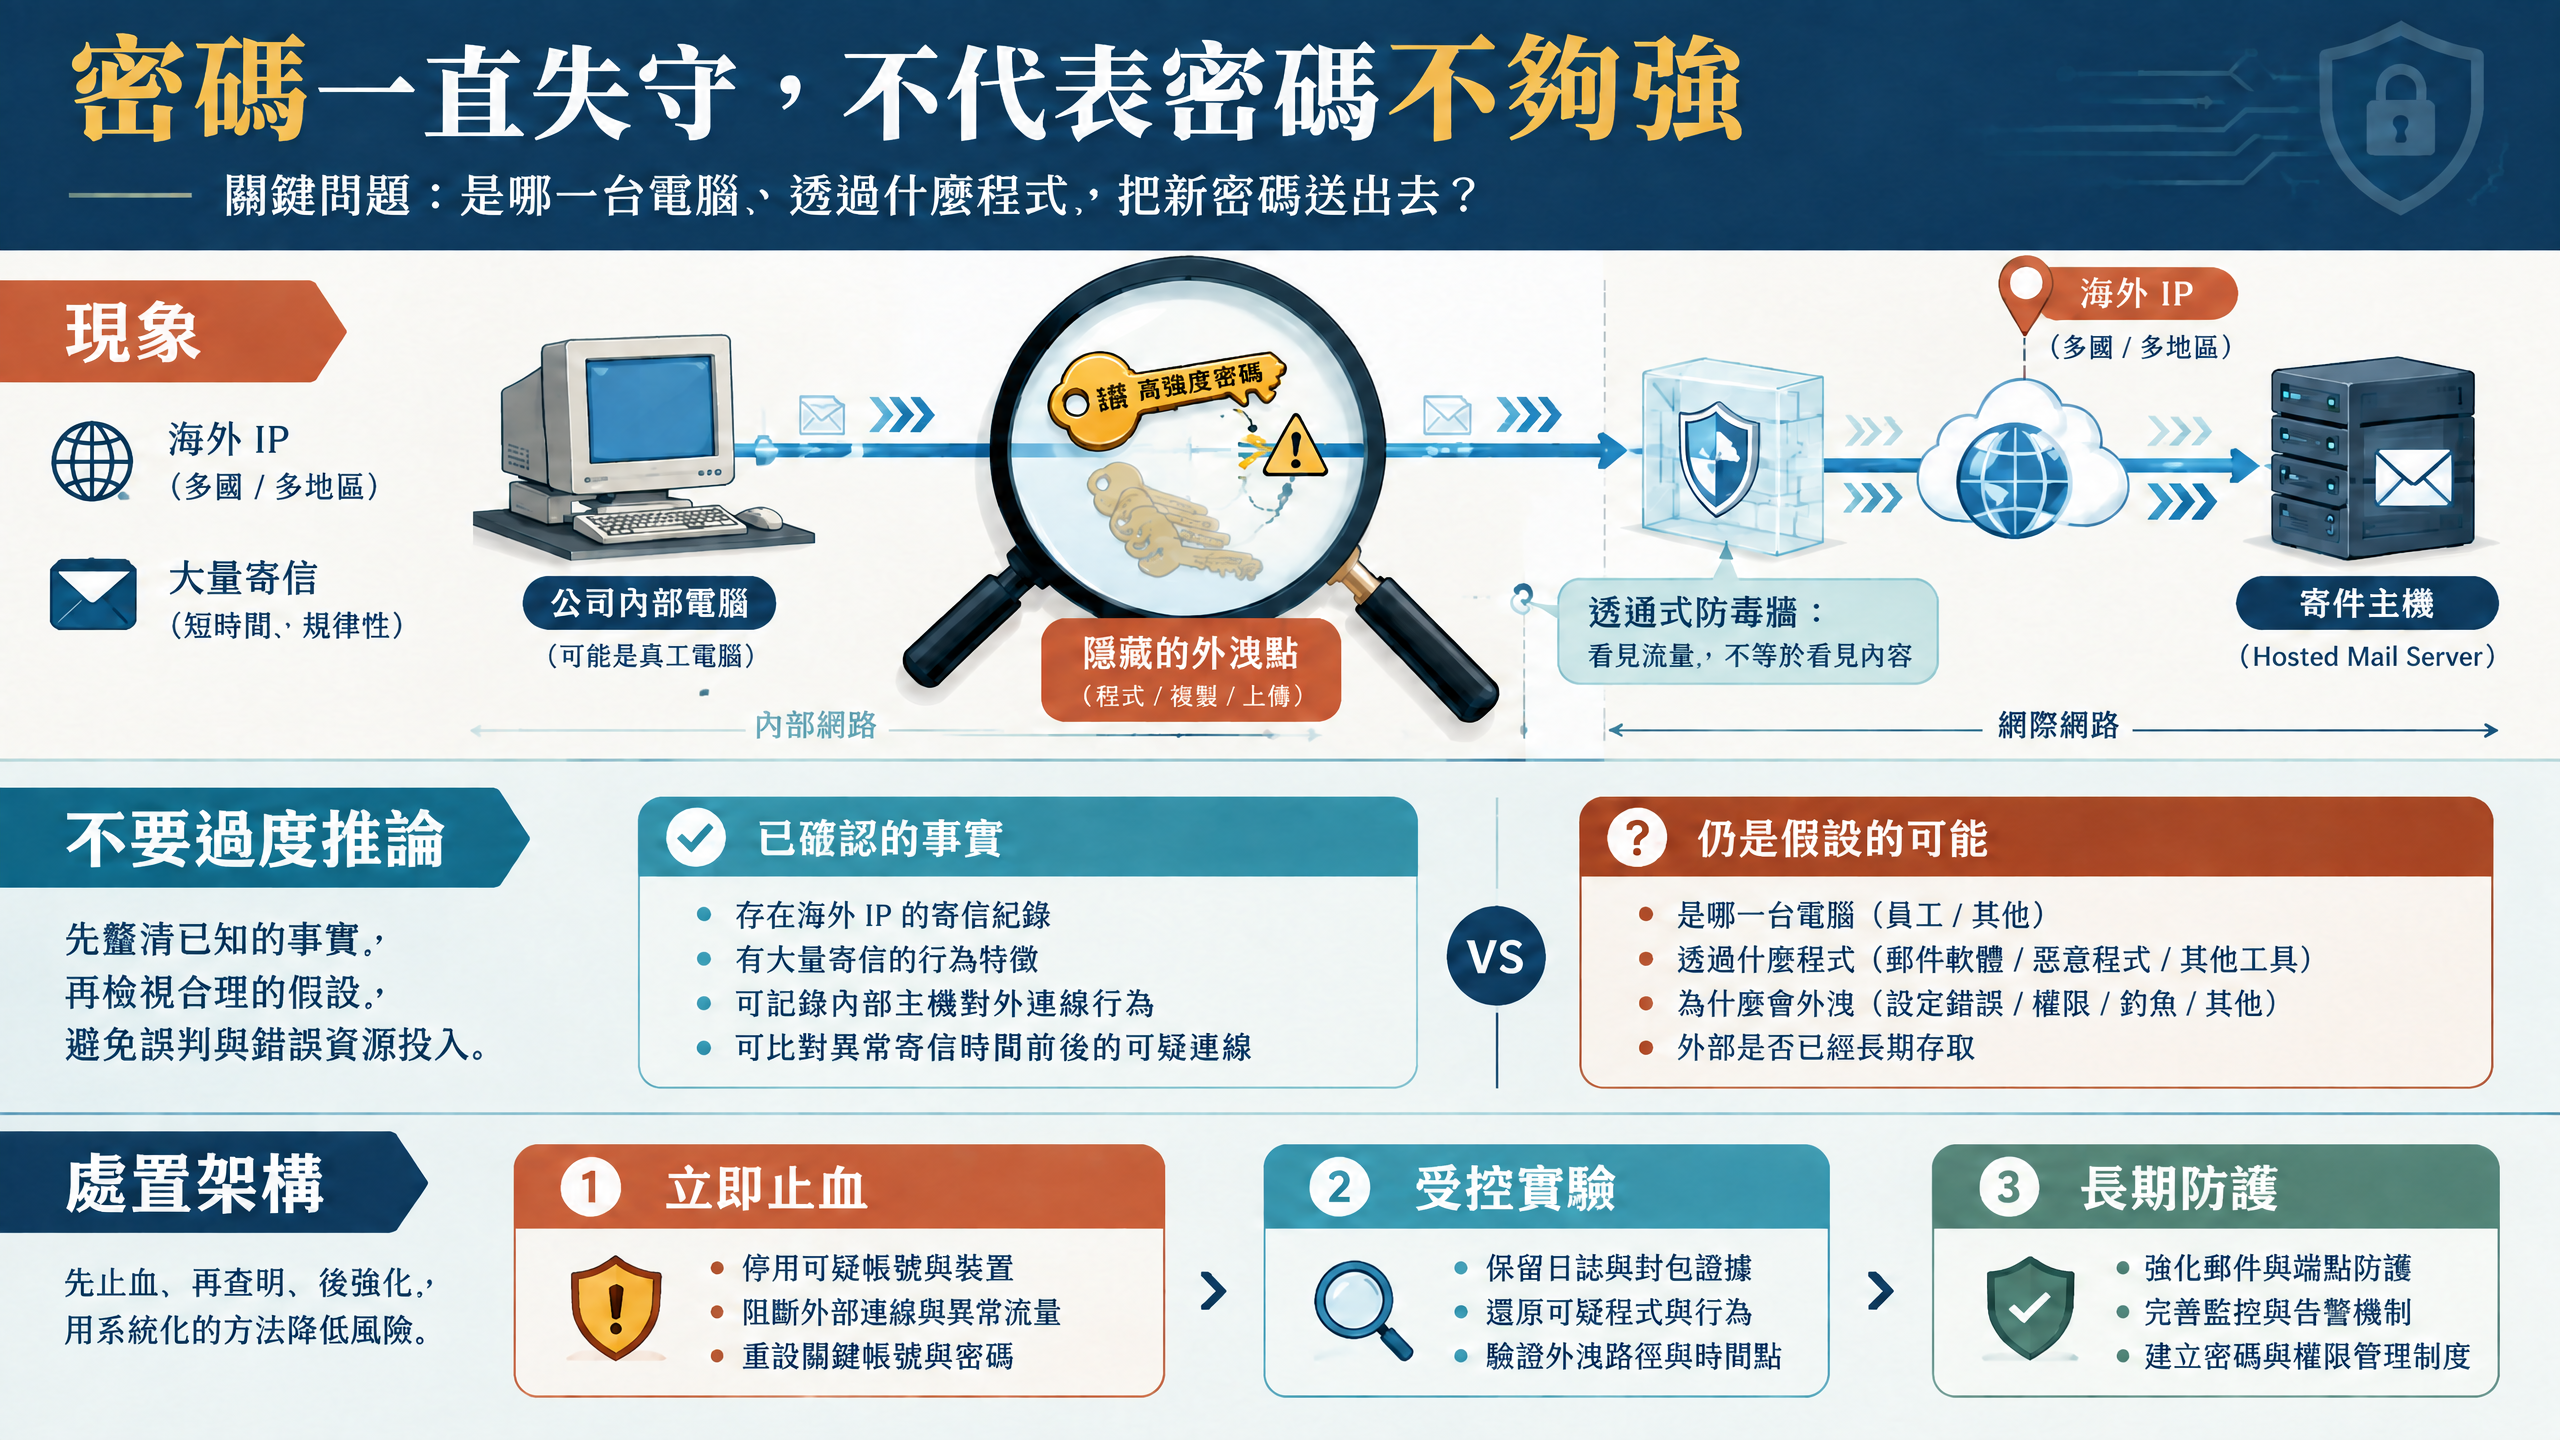
某中小企業客戶的郵件帳號密碼遭到未授權方取得。事發後,來自境外(南非方向)IP 的主機,持續利用代管郵件主機大量對外寄信。
客戶第一次發現問題後更換了密碼。異常行為再度出現。第二次改用高強度密碼——問題仍然持續。
「換了高強度密碼還是失守」這件事,不應該被解讀為「密碼被暴力破解」。以現代密碼強度而言,暴力破解的可能性極低。更值得警戒的推斷是:存在某個環節,能在每次密碼更換後持續取得新版本帳密。
這個判斷改變了整個處置策略的方向。
已確認事實 vs. 推論
工程師思路的第一步,是把「確認知道的」和「還不知道的」分開。
已確認事實
- 郵件帳號遭未授權方取得並實際使用
- 境外 IP 利用代管主機大量對外寄信
- 更換密碼後異常行為再度出現,高強度密碼亦未能阻止
- 公司收發信工作站使用 Windows 7,已超出微軟支援期限
尚待確認(推論,非結論)
密碼洩漏的確切來源,目前有多種可能性,不能單憑現有現象判定:
- Windows 7 工作站本體漏洞遭利用,帳密被擷取
- 端點電腦遭 keylogger 或木馬感染
- 瀏覽器儲存的帳密遭取得
- 曾在其他地方保存的舊密碼被重複使用
- 郵件代管服務端或第三方服務發生問題
處置架構:三層推進
停用問題帳號,截斷現有入侵管道。重新建立新帳號與密碼,新帳密絕不在原可疑工作站上輸入——若舊電腦本身是洩漏來源,在同一台機器上輸入新密碼,等同於再次把新鑰匙送出去。改以 Windows 11 乾淨電腦作為郵件收發工作站。
新增一個專用郵件帳號,只在 Windows 11 乾淨工作站上設定,帳密不輸入於任何其他裝置,持續觀察此帳號是否同樣出現異常登入。
判讀邏輯:
- 新帳號安然無事,舊帳號持續異常 → 洩漏來源很可能在舊端點(Win7 或舊機器)
- 新帳號同樣洩漏 → 問題可能在代管服務端或網路層,需進一步調查
這是零設備成本的根因縮小手段,應該在任何設備採購之前先跑。
部署網路層流量記錄與過濾設備、完成舊工作站汰換、評估郵件服務遷移至支援 OAuth 認證的平台。
郵件代管商那端能做什麼
工程師的職責之一,是幫客戶整理清楚「每個角色能做什麼」。代管商那端有以下可要求的措施:
| 措施 | 效果 | 前提條件 |
|---|---|---|
| SMTP 來源 IP 白名單 | 直接阻斷境外 IP 登入,即使帳密正確亦無效 | 客戶需持有固定對外 IP |
| 異常寄信量自動警報 | 超過門檻自動通知或暫停帳號 | 代管商支援此功能 |
| 全帳號登入記錄稽核 | 確認是否有其他帳號同樣異常 | 代管商保留登入 log |
其中 SMTP 來源 IP 白名單是最直接有效的措施,不需要在客戶端進行任何設備變更即可生效,應優先要求代管商評估。
SMTP 與 MFA:為什麼郵件帳號很難加第二因素
許多人第一個反應是「開 MFA 就好了」。這個想法方向正確,但在傳統代管郵件環境裡幾乎無法實現——原因出在協定本身。
SMTP 是 1982 年設計的協定,認證方式只有帳號加密碼,協定層面完全沒有第二因素驗證的位置。郵件客戶端在背景自動完成認證,中間沒有任何步驟能插入 OTP 或推播驗證。
若長期有更高的郵件安全需求,遷移至 Microsoft 365 或 Google Workspace 是從帳號認證架構根本改善的方式。
為什麼代管商的記錄不夠用
代管郵件主機的記錄只能告訴你:「某個 IP 在某個時間點,用正確帳密成功登入並寄信。」
從代管商的角度,這是一筆合法的認證記錄。它無從得知這組帳密是怎麼被取得的,更沒有客戶公司內部網路的任何連線資料。
在客戶公司內部,是哪一台電腦、透過什麼程式,把新版本密碼持續送出去?
要追查這件事,必須在客戶自己的網路邊界建立記錄能力。
透通式防毒牆的角色:Pico-UTM 100
我們在本案建議部署的是 Pico-UTM 100,以透通模式串接於現有路由器與主交換器之間。
透通模式的關鍵優勢
透通模式意味著 Pico-UTM 100 不取代現有路由器,不需要重新設定 WAN、NAT 或 VPN 規則。它像一個「看得見所有流量的哨兵」靜靜夾在中間,所有從內部發往外部的連線都會經過它。
它能做到的
它的限制(誠實說明)
若 keylogger 或木馬將帳密藏在正常 HTTPS 流量中送出(例如偽裝成 Chrome 的一般 web request),Pico-UTM 100 在未啟用 SSL inspection 的前提下,只能看到「這台電腦連到某 IP 的 443 port」,無法看穿加密內容。
因此,Pico-UTM 100 是偵查輔助工具與長期防護基礎建設,而非保證能還原本次事件完整經過的鑑識設備。這個定位需要在與客戶溝通時說清楚。
SMB 業主的採購決策參考
對中小企業業主而言,資安設備的採購往往卡在兩個心理障礙:「要不要買」以及「買了有沒有用」。
我們的做法是提供短期租借選項,讓設備先在客戶的真實網路環境跑一週,產生實際的對外連線記錄,再根據調查結果一起決定是否長期部署。
| 選項 | 費用 | 適合情境 |
|---|---|---|
| 租借一週(含安裝、設定、記錄分析) | NT$4,500–5,500(未稅) | 先查問題、再決定是否採購 |
| 直接採購(老客戶優惠,含稅) | NT$11,000 | 已決定長期部署,含三年訂閱 |
結語:先止血,再查根因,最後建基礎
這個案件最值得記錄的地方,不是技術細節,而是工程師思路的應用:
- 不過度推論——「南非 IP 寄信」不等於「Win7 中毒」,在有證據之前不做超出事實的結論
- 用最小成本縮小根因——新帳號受控實驗比任何設備都便宜
- 誠實說明工具的限制——UTM 有它看不透的地方,說清楚才是專業
- 把每個角色能做的都整理給客戶——代管商能做什麼、客戶端能做什麼、顧問能補上什麼,三方各司其職
帳密洩漏事件在 SMB 環境裡比想像中常見,但真正持續失守的案例,通常不是密碼不夠強,而是帳密以外有其他管道一直在洩漏。找到那個管道,才是問題真正解決的開始。
#郵件安全
#SMTP
#SMB資安
#Pico-UTM
#透通模式
#工程師思路
#PCPiLOT
#中小企業IT
Comments