NAS 勒索潮不是玄學:用「攻擊鏈」找出隘口,一關一關自檢
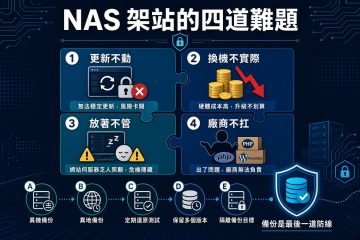
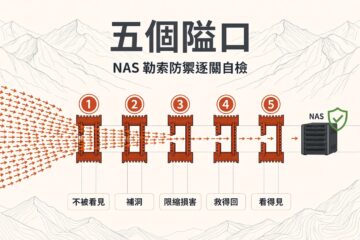
工程師思路系列・事出必有因 NAS 勒索潮不是玄學:用「攻擊鏈」找出隘口,一關一關自檢 Mr. τ | 風雲網通系統 | 資訊截至 2026-11-02 #NAS#Synology#L0CK3D#C3RB3R#攻擊鏈#MITRE ATT&CK#資安自檢 想像一下 週一早上,您打開 NAS,發現所有檔案都多了 .L0CK3D 副檔名,每個資料夾裡躺著一份 read-me3.txt。 這不是科幻,是上週在各社群與論壇真實出現的畫面。 如果只能提早一天知道一件事,您希望是什麼?答案藏在「攻擊鏈的隘口」裡,而且比您想的少。 🧭 三種讀法,挑一種開始 ⚡ 30 秒 只看下面的「5 句話」。 ☕ 5 分鐘 5 句話,加 30 秒自測,再看決策樹總覽、逐關詳解。 📖 完整版(約 35 分鐘) 從第一節讀起;每節有重點框,結尾可回目錄。 ⚡ 先看這 5 句話 1 這波災情的共通點,不是密碼太弱,而是服務從網際網路看得到、系統沒更新、攻擊發生在登入之前,所以兩步驟驗證也擋不住。 2 入侵途徑各方說法不一,但入口的「類型」很穩定,不必等完整報告就能防。 3 火力集中在五個隘口:不被看見、補洞、限縮損害、救得回、看得見。 4 最優先兩件事:收掉對外入口,並確保有一份攻擊者碰不到的備份。 5 PHP2Shell、Node.js、Tailscale 是另外幾件事,不要混為一談;NAS 上有網站(WordPress)要另外檢查... » read more