
作者:Mr. τ / 風雲網通系統 · 2026-10-27
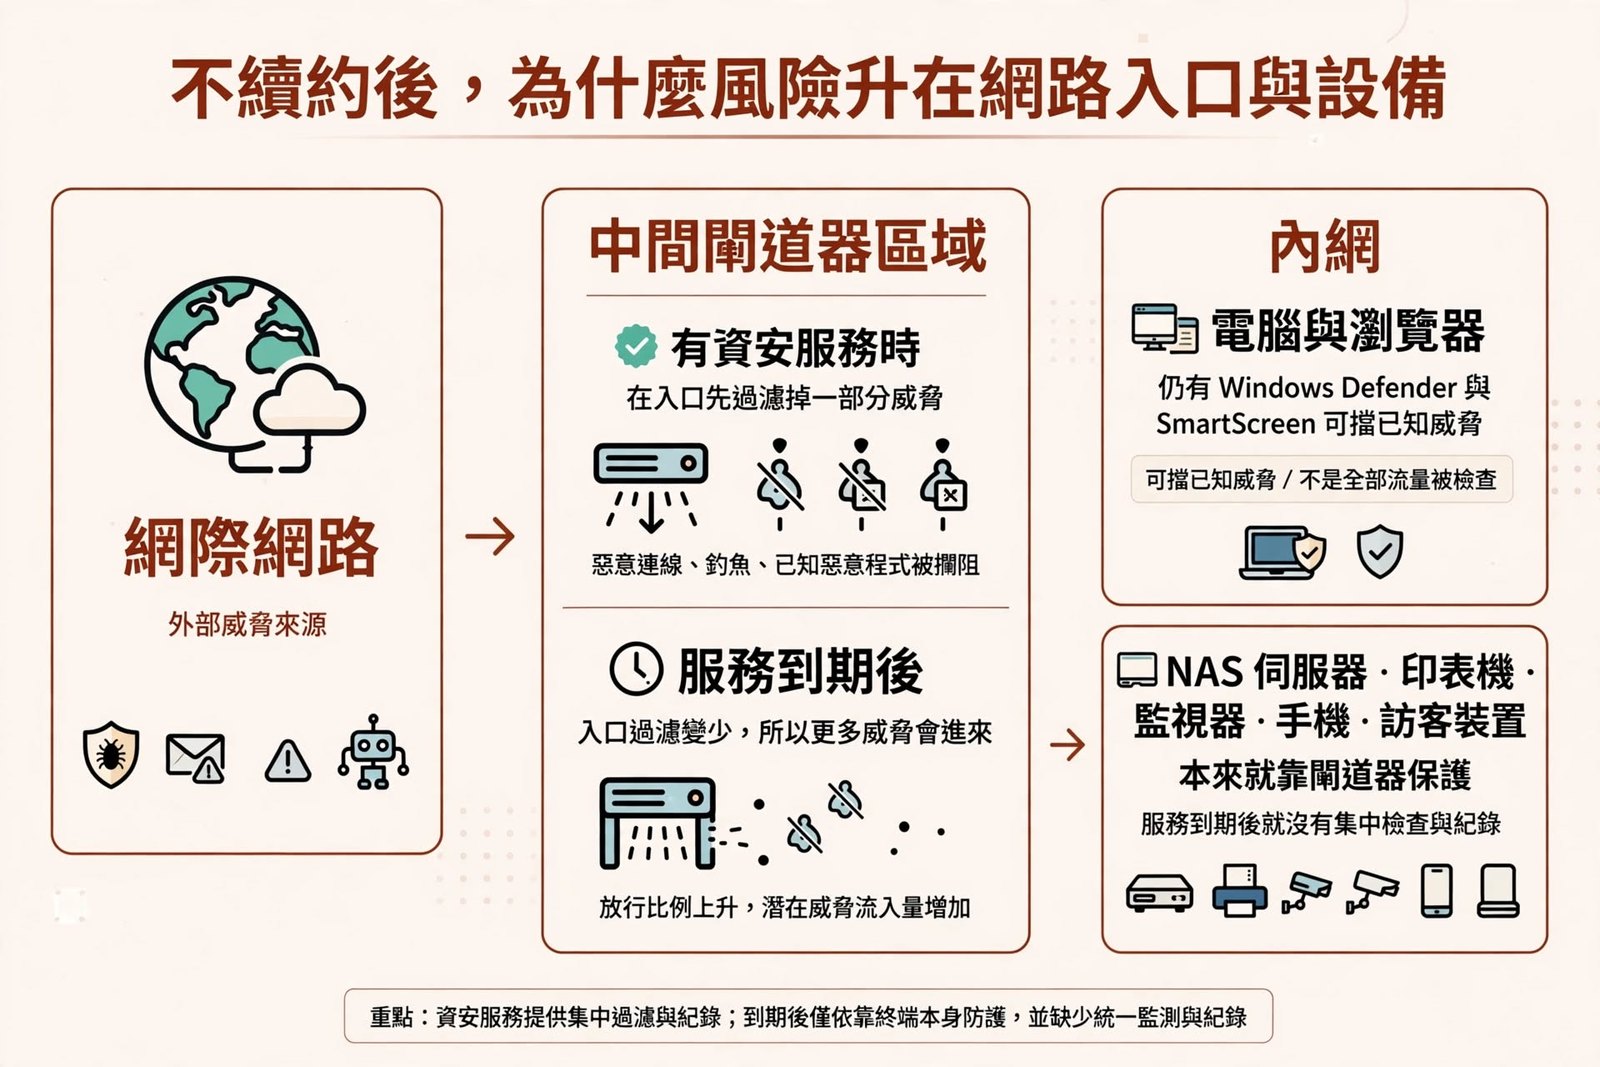
不續約防火牆資安服務後,電腦與瀏覽器的內建防護能支撐「已知威脅」,支撐不了「網路設備被直接攻擊」和「事後沒有紀錄」。風險升在網路入口與設備這兩處。
Pico-UTM 100 對應 FLEX 200 的網址、攻擊、病毒三層,但沒有應用程式管控、垃圾信過濾與自動隔離,詳見對照表。
背景防護依賴:沒出事,不代表沒有東西被擋
防護成功的時候,使用者什麼也看不到。用了幾年之後,同仁自然把「沒事」當成理所當然,不知道網路入口有一層檢查一直在運作。
這會默默養鈍風險敏感度:信件看起來正常就打開,連結看起來正常就點,因為過去點了也沒發生事。真正的原因不是「那些連結都安全」,而是「那些危險連結在到達電腦之前已經被擋掉」。
防護服務到期後,行為習慣不會跟著改變,這段空檔最危險。同仁仍照「有防護」的習慣操作,而防線已經少了一層。所以不續約的第一件事,是讓同仁知道「以前有人在擋,現在沒有了」。
FLEX 200 與 Pico-UTM 100 功能對照
核心的網址、攻擊、病毒三層,Pico-UTM 100 都有對應;差在 Pico-UTM 沒有應用程式管控、垃圾信過濾與自動隔離。
| 防護面向 | ZYXEL USG FLEX 200(截圖中的服務) | Pico-UTM 100 | 對應程度 |
|---|---|---|---|
| 網址與惡意網站過濾 | Web Filtering | 不安全網站阻止、域名檢查、網址檢查、釣魚網站雲資料庫、允許與拒絕清單 | 大致對應 |
| 入侵與攻擊防禦 | IPS | 網路攻擊攔截、暴力攻擊與連接埠掃描偵測、DoS、異常協議、SAMBA 入侵、殭屍網路、虛擬補丁 | 大致對應,Pico 的攻擊偵測項目分得更細 |
| 病毒與惡意檔案 | Anti-Malware | 常用協議病毒檢測、檔案與壓縮檔掃描、增強勒索與木馬檢測、病毒雲資料庫 | 大致對應 |
| 郵件安全 | Email Security(含垃圾信過濾) | 郵件與附件掃描 | 部分對應,Pico 清單沒有垃圾信過濾 |
| 應用程式管控 | Application Patrol:辨識應用程式,可阻擋、限速、排優先順序 | 沒有,只有 TCP 與 UDP 連接埠規則 | Pico 沒有 |
| 自動隔離 | Collaborative Detection & Response:偵測到威脅後通知並阻擋,隔離與阻擋無線用戶需搭配支援的 ZYXEL 基地台 | 沒有,靠週報發現、人工處置 | Pico 沒有 |
| 雲端報表 | SecuReporter | 威脅詳細清單、CSV 匯出、日誌上傳雲端 | 概念相近 |
Pico-UTM 不取代 FLEX 200 本體:它裝在路由器與交換器之間,負責資安檢查,路由、NAT、VPN 仍由原本的設備處理。
Managed AP、Hotspot、Network Premium、Firmware Upgrade 不屬於資安檢查,未列入比較。對應程度是專業判斷,各項功能實際深度以原廠規格書為準。
Windows 與瀏覽器內建防護:可以勉強支撐的部分
內建防護能擋住「已知」的惡意網站與惡意檔案,但每一項都有前提,也都有漏掉的空間。它們是「後備防線」,不是「主防線」。
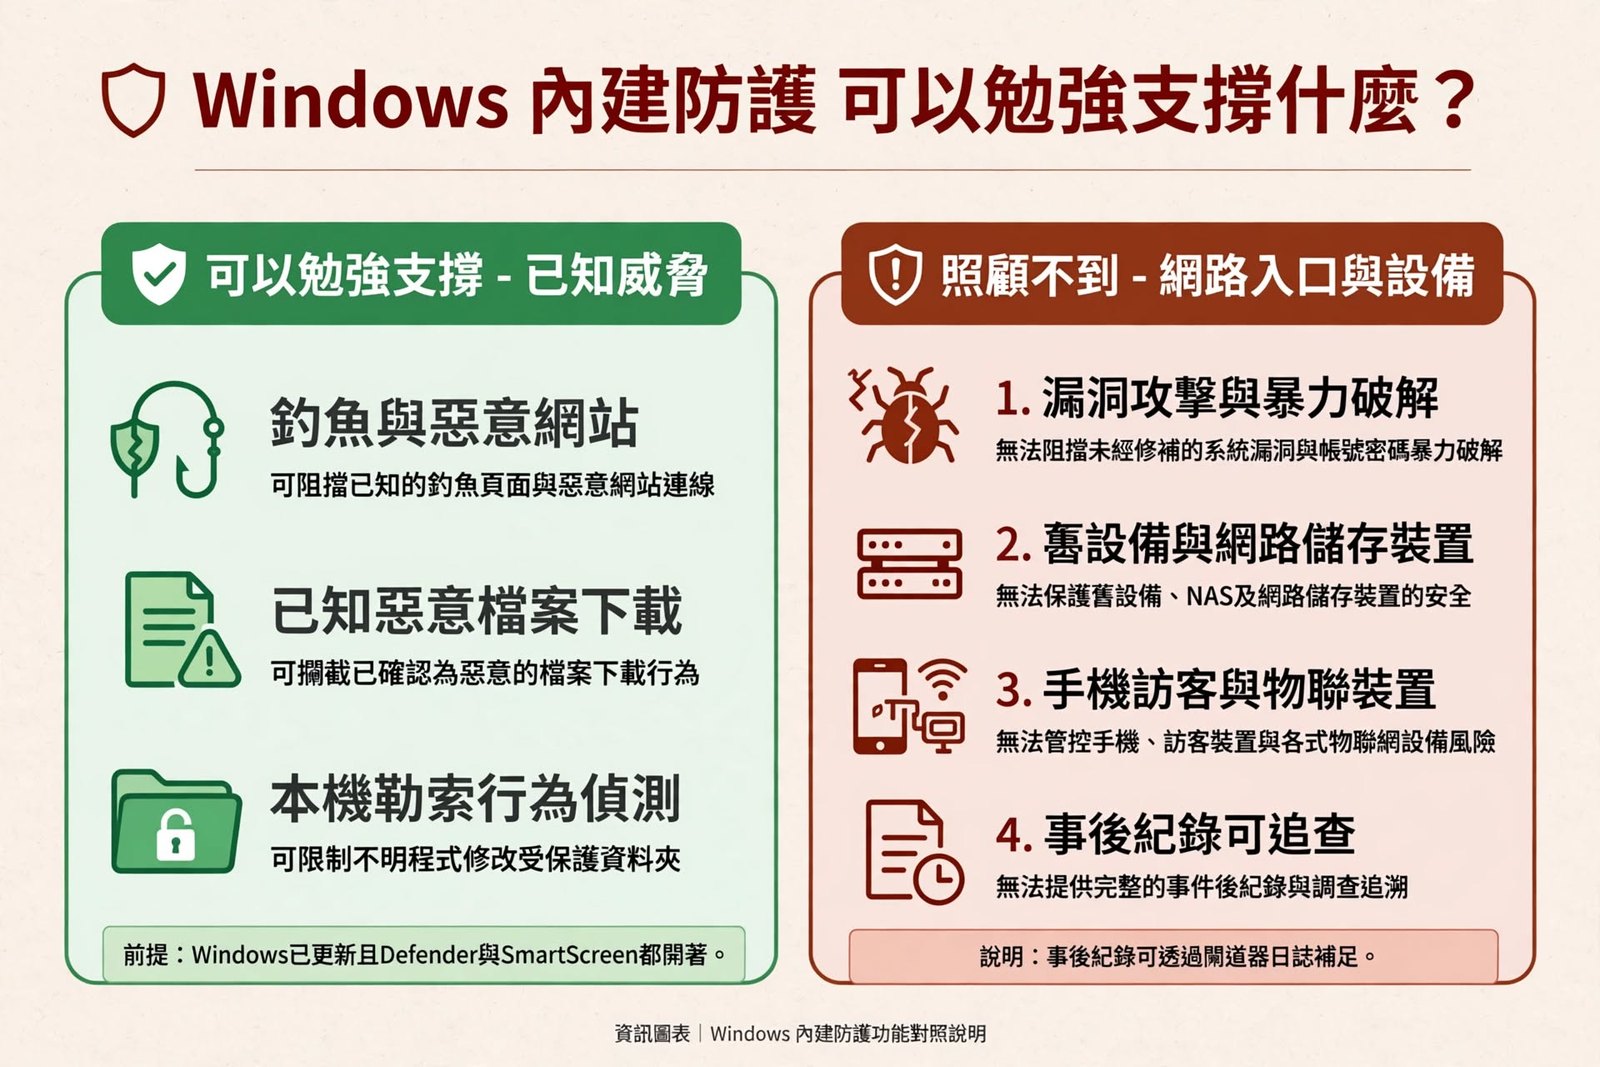
| 情境 | 內建機制 | 可以勉強支撐 | 限制 |
|---|---|---|---|
| 瀏覽器打開惡意網站、釣魚網址 | SmartScreen(Edge、Windows)、Chrome 安全瀏覽 | 比對已知的釣魚與惡意網站清單,命中時顯示封鎖警告 | 新出現的網站可能漏掉;使用者可能按「仍要繼續」;設定可能被關掉 |
| Line 電腦版裡的連結 | 點開後由預設瀏覽器的防護檢查 | 連結點開後,跟上一列同樣有保護 | 防護發生在點開之後,不能指望 Line 先幫你判斷連結是否惡意 |
| 下載的檔案 | SmartScreen 下載信譽檢查、Defender 即時保護 | 已知的惡意檔、不常見的下載會有警告 | 新型、經過加殼或加密碼壓縮的檔案可能漏掉 |
| 郵件附件 | Defender 即時保護,加上信箱服務自己的過濾 | 視信箱服務而定,大型服務通常有自己的基本過濾 | 附件存檔或打開時才有機會被檢查;防火牆那一層的郵件過濾沒了 |
| 勒索軟體 | Defender 行為偵測、受控資料夾存取 | 降低本機重要資料被加密的風險 | 受控資料夾存取需要自己開啟與維護;保護以本機資料夾為主,NAS 上的共用資料夾需要靠備份 |
| 防毒軟體被關掉 | 竄改防護(Tamper protection) | 阻止惡意程式停用 Defender 的保護 | 只在 Defender 啟用的情況下有效 |
這些機制的前提是:Windows 持續更新、Defender 沒有被關掉、電腦不是已經停止更新的舊版本。
Windows 10 於 2025-10-14 結束一般支援。Microsoft 問答上有說法指 Defender 特徵碼至少更新到 2028 年,但這不是正式文件,請自行確認。特徵碼只對已知惡意程式有效,不能補作業系統漏洞,所以仍在使用 Windows 10 的電腦,風險比 Windows 11 更高。
照顧不到的地方
內建防護只管「電腦、瀏覽器」這一端,防火牆服務管的是「網路入口」。不續約之後,下面這些地方沒有人管了。
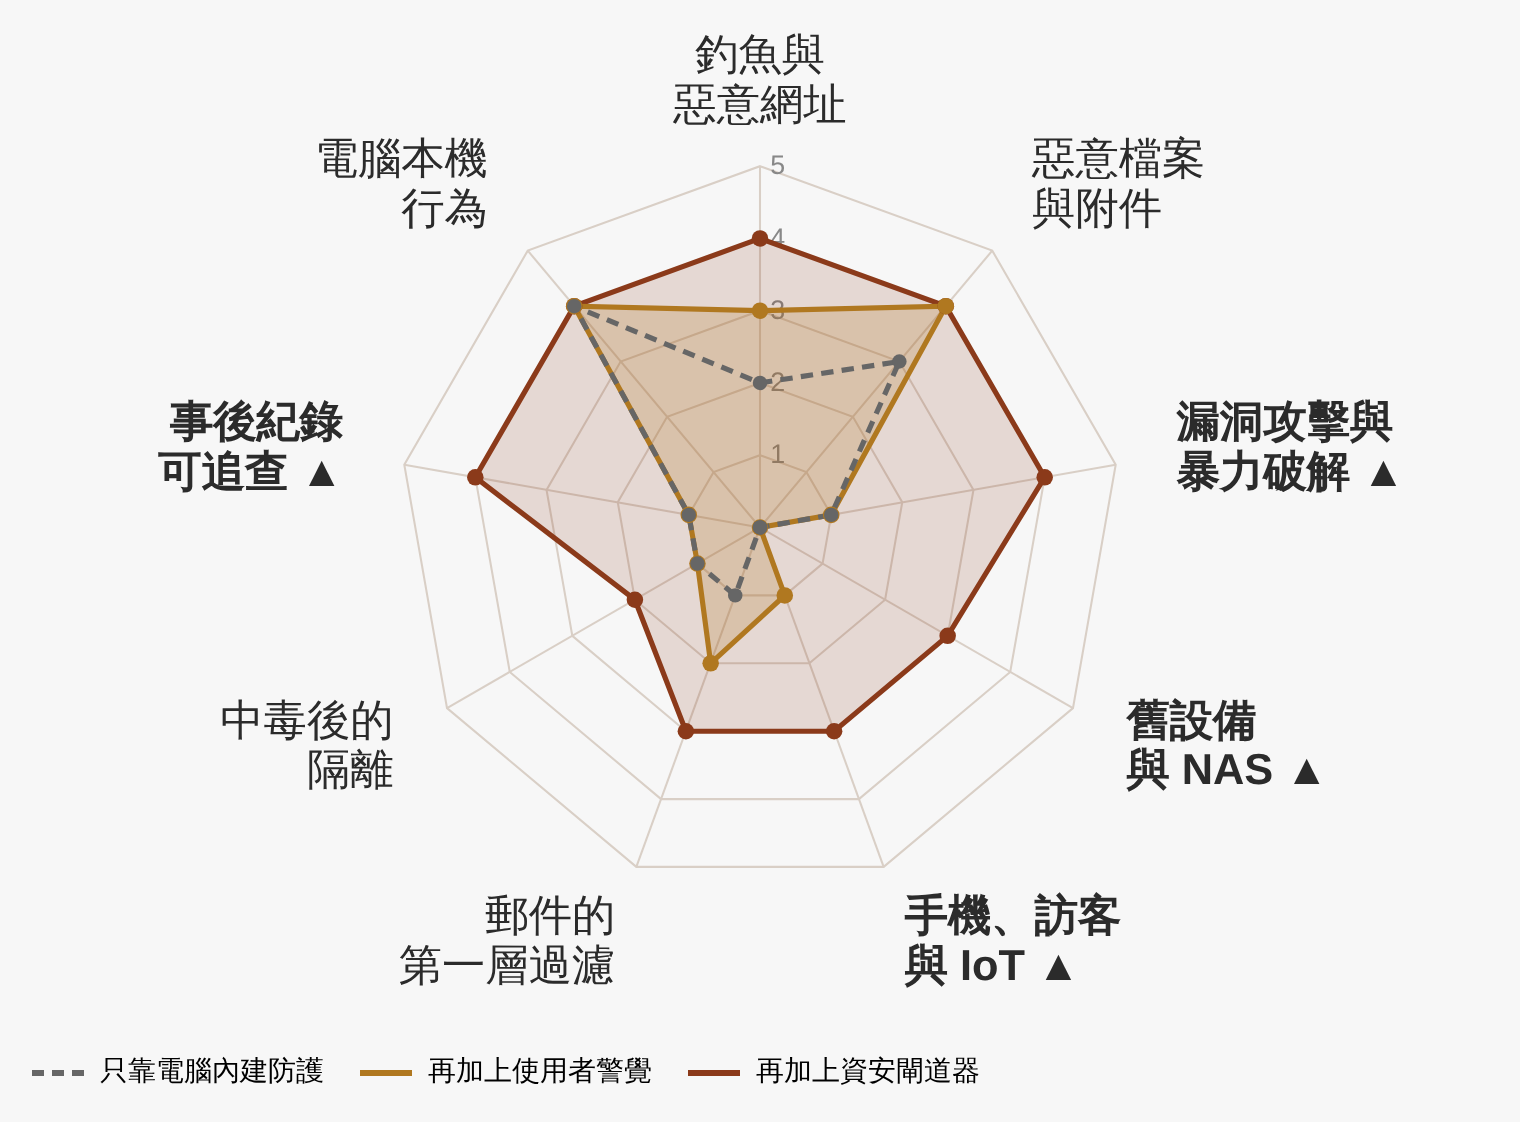
看分數對照
| 面向 | 只靠電腦 | 加上警覺 | 加上閘道器 |
|---|---|---|---|
| 釣魚與惡意網址 | 2 | 3 | 4 |
| 惡意檔案與附件 | 3 | 4 | 4 |
| 漏洞攻擊與暴力破解 | 1 | 1 | 4 |
| 舊設備與 NAS | 0 | 0 | 3 |
| 手機、訪客與 IoT | 0 | 1 | 3 |
| 郵件的第一層過濾 | 1 | 2 | 3 |
| 中毒後的隔離 | 1 | 1 | 2 |
| 事後紀錄可追查 | 1 | 1 | 4 |
| 電腦本機行為 | 4 | 4 | 4 |
| 缺口 | 為什麼內建防護照顧不到 | 受影響的對象 |
|---|---|---|
| 攻擊 NAS、ERP 伺服器等網路設備 | 這類設備通常裝不了 Windows 防護,攻擊直接走網路 | NAS、伺服器、印表機 |
| 已知漏洞的攻擊(入侵防禦) | 漏洞在設備本身,電腦上的 Defender 看不到 | 無法更新的舊設備、監視器 |
| 手機與訪客的網路行為 | 手機不一定有防護,也不在 Windows 管理範圍 | 手機、平板、訪客裝置 |
| 應用程式管控 | 誰能用啥軟體,靠防火牆和人為管理,電腦上沒有一致的控制 | 所有人的電腦 |
| 垃圾信與釣魚信的第一層過濾 | 從防火牆上不再有垃圾信過濾,靠信箱服務自己的過濾 | 所有收信的同仁 |
| 中毒設備的自動隔離 | 傳統防毒只能處理自己那台,不會通知並隔離其他設備 | 整個內網 |
| 事後查得到嗎(紀錄) | 每台電腦各自保存紀錄,沒有集中的網路入口紀錄 | 整間公司 |
這些缺口裡,實務上影響最大的是前兩項:網路設備被直接攻擊,以及事後沒有紀錄可查。這兩件事,靠提醒同仁、靠 Windows 內建防護,都補不回來。
提升同仁的風險敏感度
敏感度要靠具體的「停一下」動作來培養,不能靠「大家小心一點」這種口號。下面五條,可以直接拿去提醒同仁。
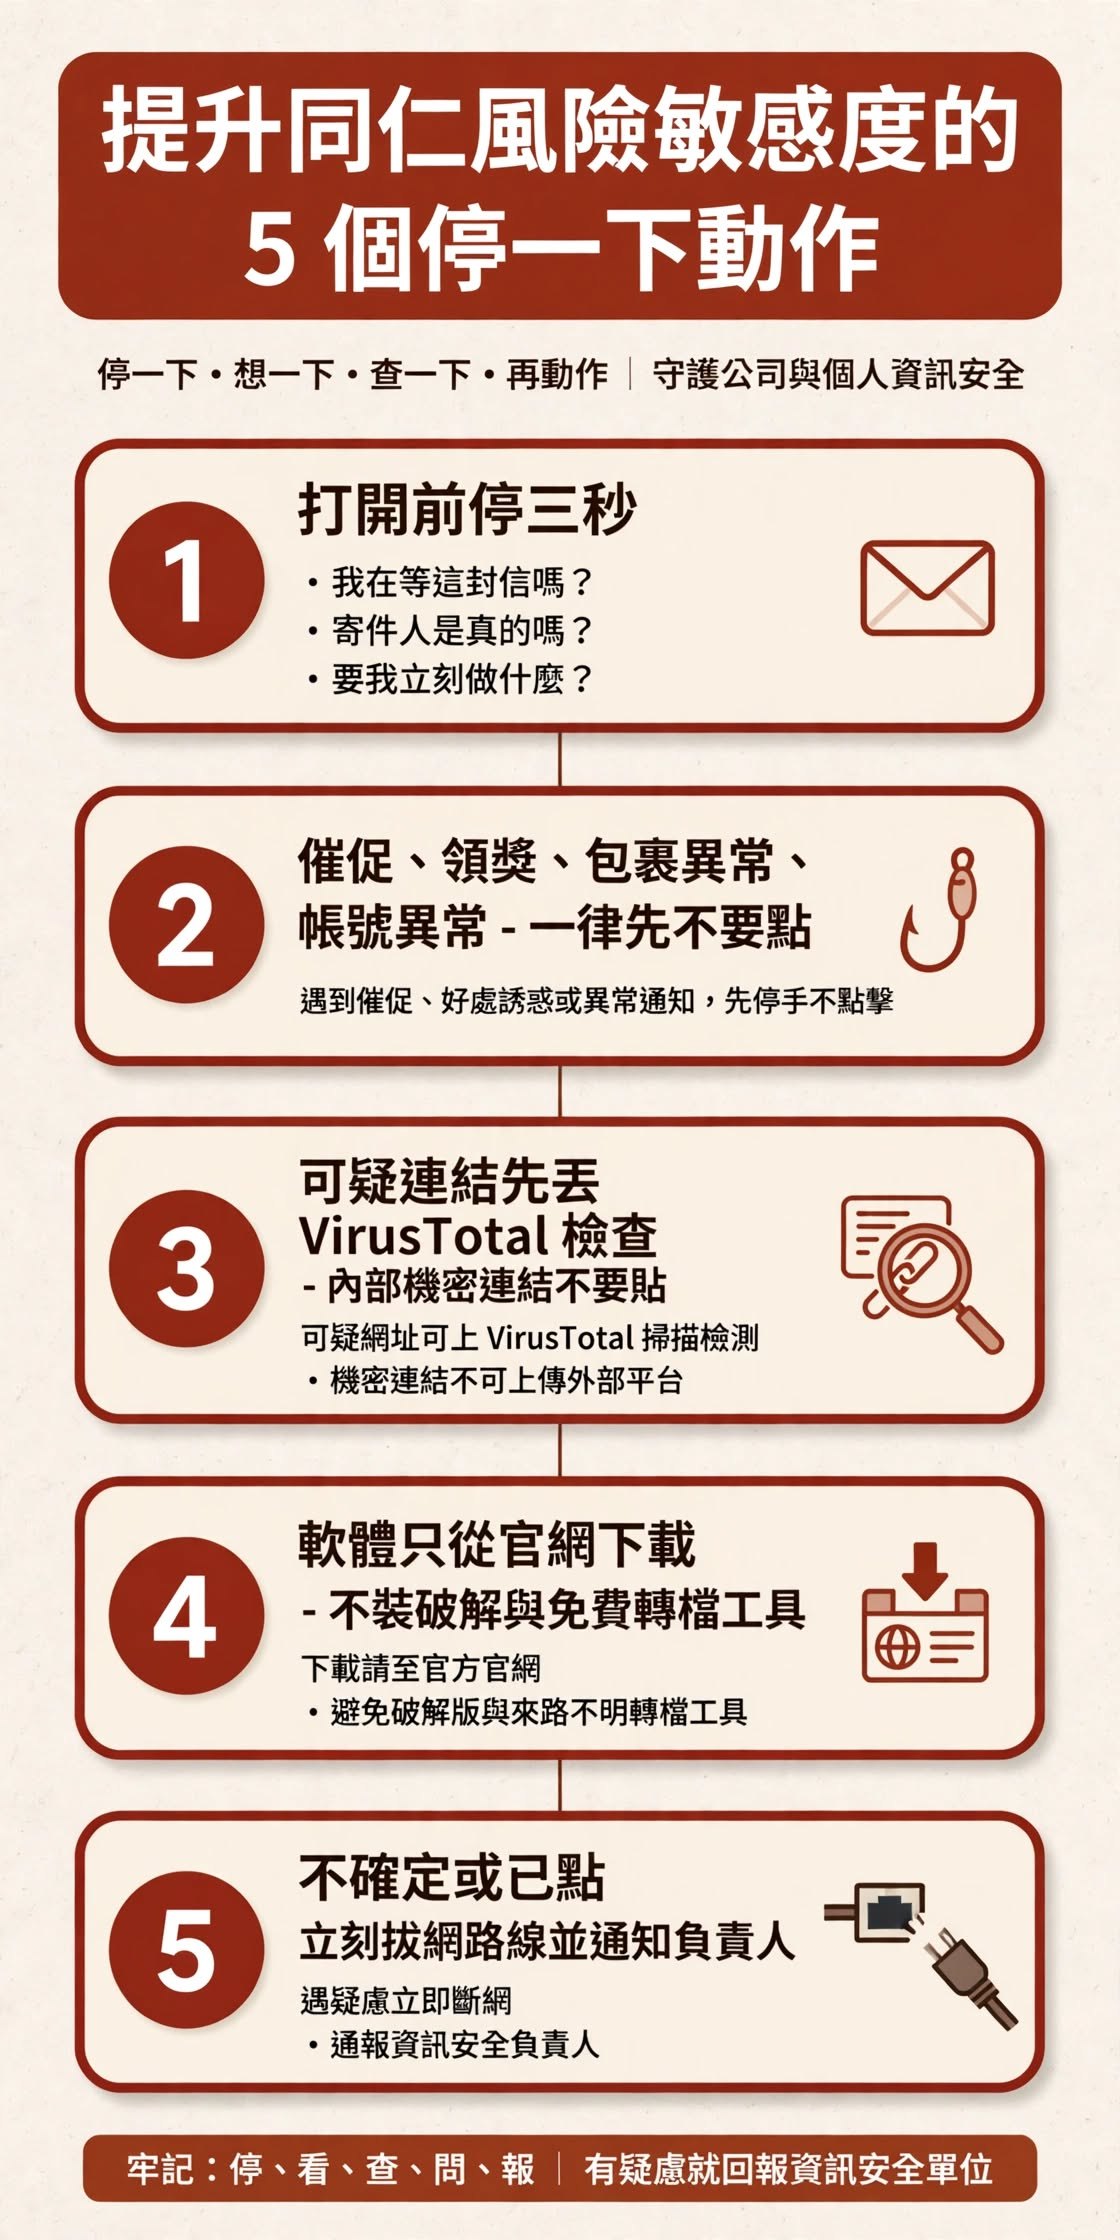
提醒時有真實例子比較有感。例如 2025 年 3 月的冒充財政部稅務調查信,對象是財務人員;或 2022 年 12 月 IcedID 買 Google 廣告,讓搜尋軟體的人點進假下載頁。
管理端可以再做三件事:確認 Windows 更新、Defender、SmartScreen 與瀏覽器安全瀏覽都開著;約定發現異常時要找誰;每季做一次簡短提醒。
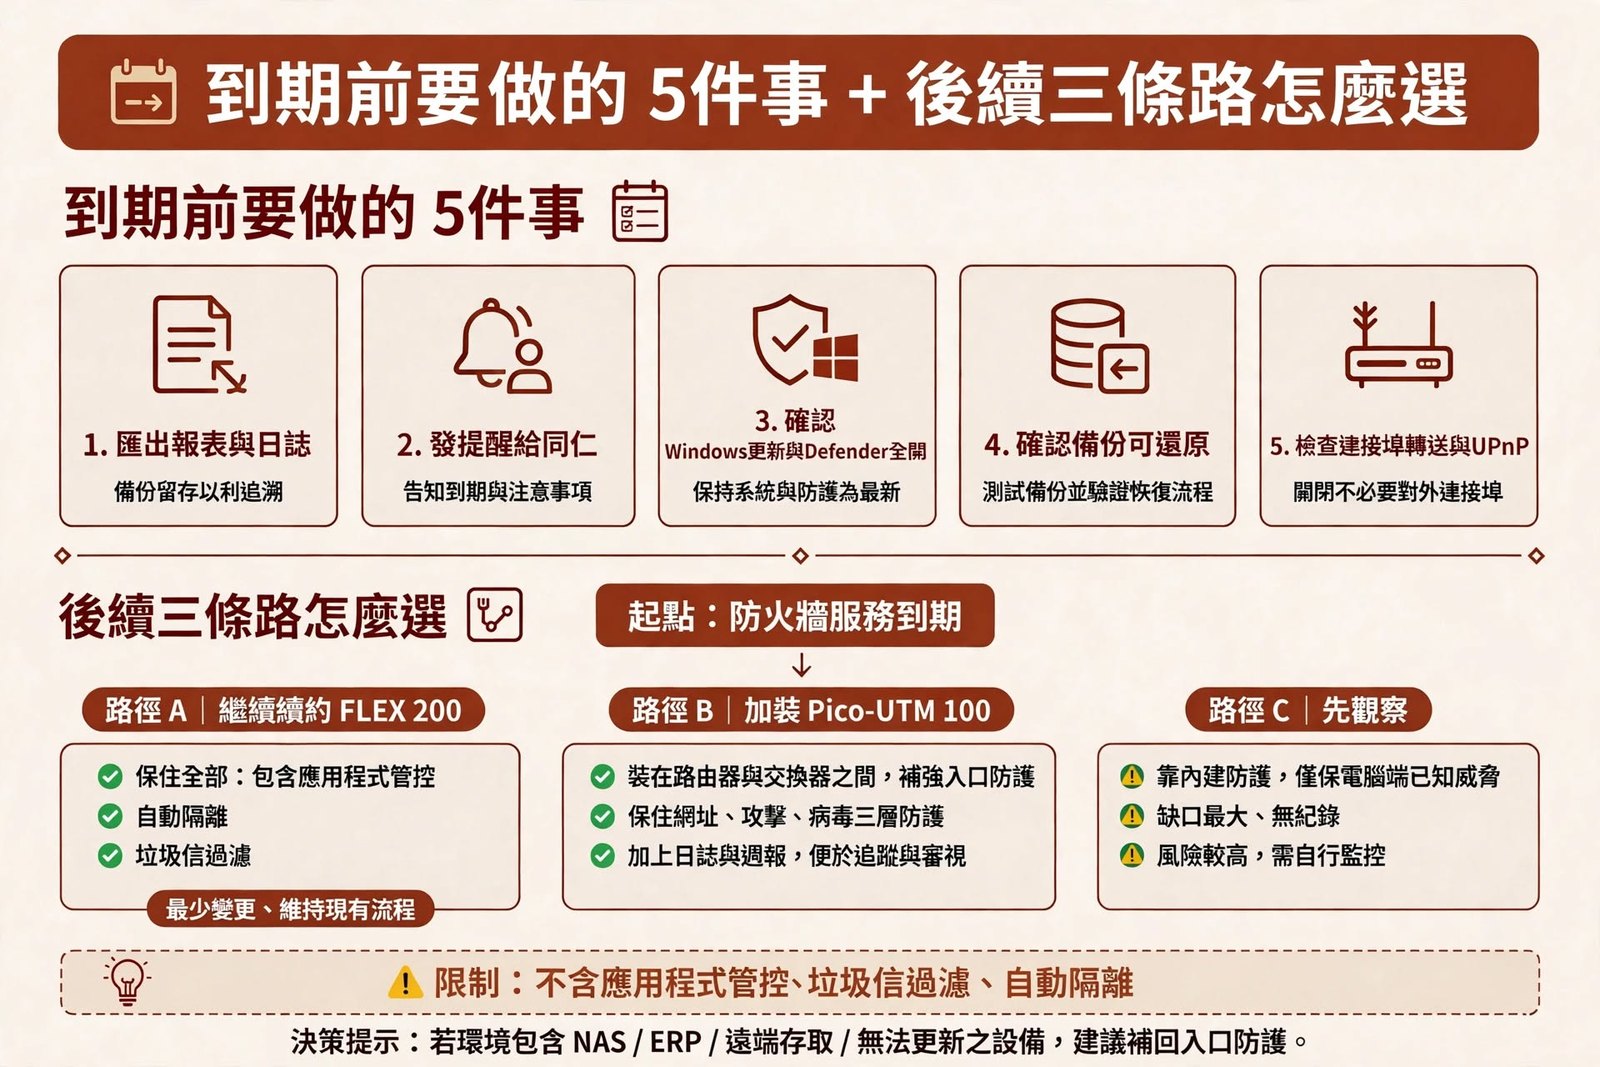
到期前要做的事,和三條後續路
以這位客戶為例,服務在 2026-11-23 到期,到期前這五件事要先做,不論最後選哪條路都用得上。
| 後續選項 | 做法 | 保住的防護 | 仍然的缺口 |
|---|---|---|---|
| 續約 FLEX 200 服務 | 向 ZYXEL 通路取得續約報價 | 全部,包含應用程式管控、自動隔離、垃圾信過濾 | 電腦內部行為、內網橫向移動,仍需電腦端防護和網路分段 |
| 加裝 Pico-UTM 100 | 裝在路由器與交換器之間,FLEX 200 本體繼續負責路由、NAT、VPN | 網址、攻擊、病毒三層,加上日誌與週報 | 沒有應用程式管控、垃圾信過濾、自動隔離 |
| 先觀察 | 靠內建防護與同仁的風險敏感度 | 電腦端的已知威脅 | 前一節列出的所有缺口,且沒有網路入口的紀錄 |
資料來源與說明
資料截至 2026-10-27。下列是實際開啟並參考的頁面:
以下是專業判斷或一般常識,文中沒有逐項查證,請以原廠說明為準:兩套產品的「對應程度」、Chrome 安全瀏覽的行為、受控資料夾存取的預設狀態、各信箱服務的過濾強度。截圖中的 Network Premium 實際內容未能查證,因此未列入比較。
Comments