
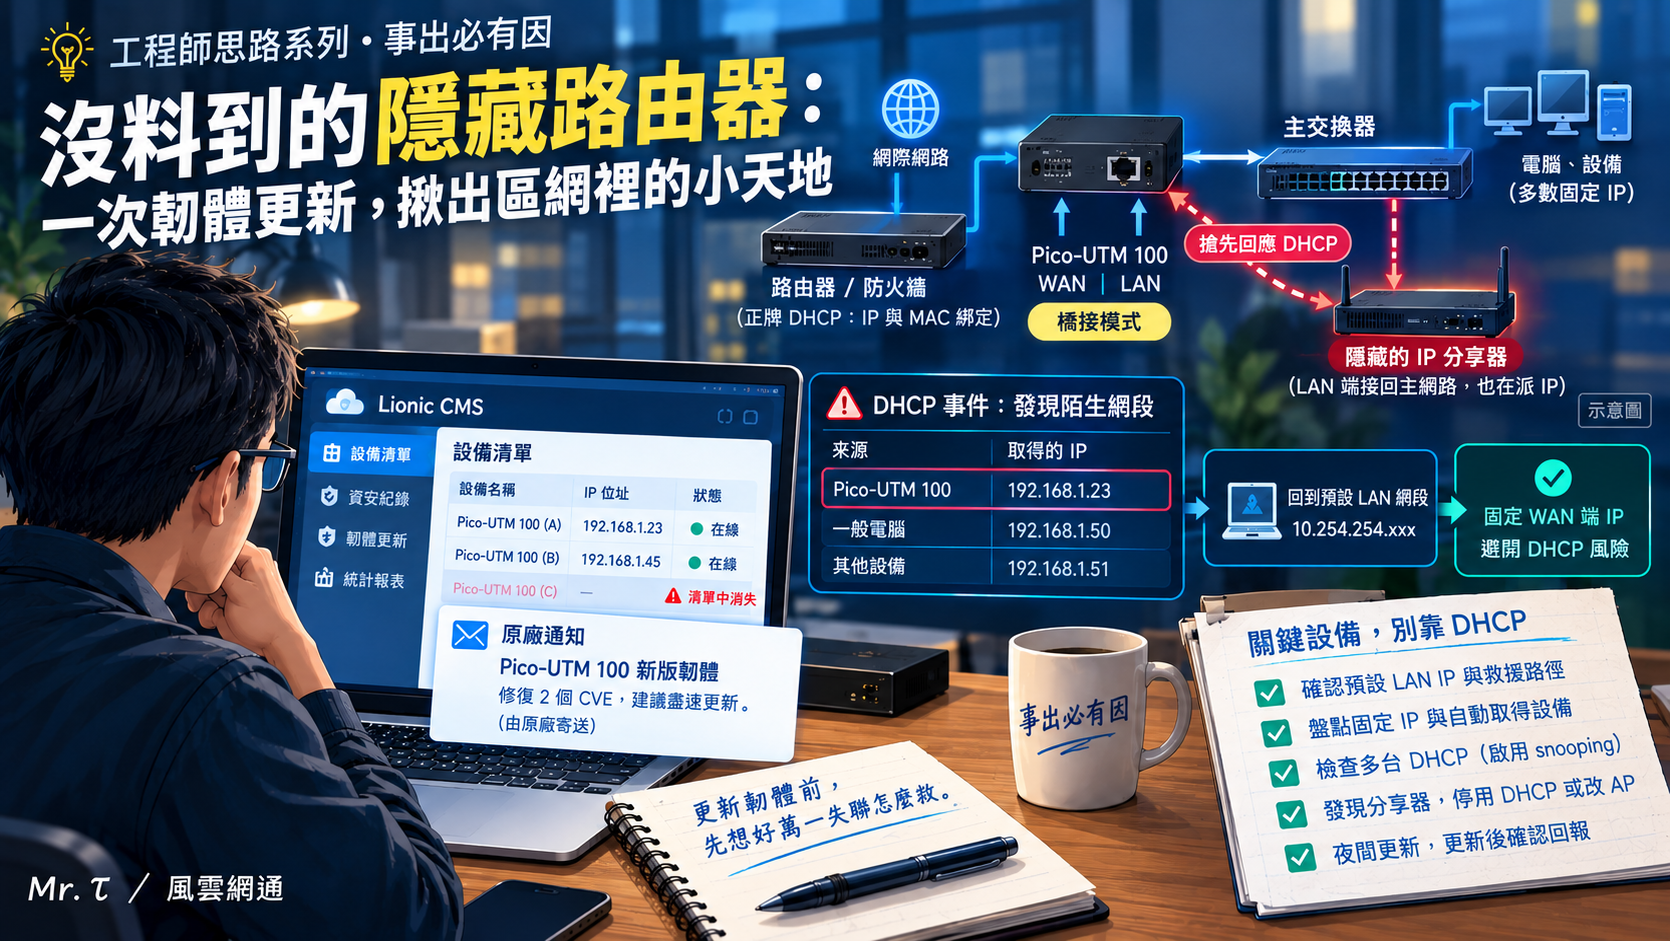
工程師思路系列・事出必有因
沒料到的隱藏路由器:一次韌體更新,揪出區網裡的小天地
原廠來信說有新版韌體,修了兩個 CVE,建議客戶盡速更新。我照做了,幾家客戶都順利過關,只有一家,更新完就從我的 CMS 設備清單裡消失了。接下來的追查,讓我發現這家企業的區域網路裡,還躲著一台沒人記得的 IP 分享器。
起因:一封原廠通知信
那天檢視 E-Mail,看到原廠通知:Pico-UTM 100 推出新版本,解決了兩個 CVE 資安問題,建議客戶盡速更新。
我替一些客戶安裝建置了 Pico-UTM 100,也透過原廠提供給經銷商夥伴的 Lionic CMS 系統管理它們。只要在客戶端的 Pico-UTM 100 填入敝公司的 CMS 主機資訊,就能持續看到企業端推播過來的資安紀錄與統計資訊。這對於協同客戶一起了解企業面臨哪些網路資安威脅,是很好的輔助設計;CMS 也包含了「對企業端 Pico-UTM 發起韌體更新要求」的功能,這次就派上用場。
📌 補充:Pico-UTM 100 擺在哪裡?為什麼它的「WAN 端」是內網 IP?(點此展開)
Pico-UTM 100 是單 WAN 埠、單 LAN 埠的結構,常見擺放位置在路由器(防火牆)與主交換器之間。這個樞紐位置,可以同時看到全內部網路的電腦與設備,以及它們與網際網路之間的連線情況。
這樣擺放時,會採用原廠所稱的「橋接模式」,也就是一般網通廠說的「透通模式」。
要注意的是,雖然介面上寫著 WAN / LAN 字樣,但在這個架構下,Pico-UTM 100 的 WAN 端 IP,被設定派發的仍是原本內網區域網路的網段,主要是方便內部網路管理者在同一網段就能直接管理這台資安閘道器。至於設備預設的 LAN 網段,則是比較少見的 10.254.254.xxx。
先記住這段,後面整個故事的轉折,都藏在「橋接模式的 WAN 端也要拿內網 IP」這件事裡。
作業:夜間遠端更新
因為韌體更新後,這台資安閘道器會重新開機;又因為它是橋接模式,坐落在企業區域網路連外的必經通路上,所以會有幾分鐘的等待時間。我的做法是:
執行了幾家,都很順利。只有一家,更新過後,就從 CMS 設備清單中消失了。
追查:DHCP 事件裡的陌生網段
我其實是這家企業的委外 IT,握有他們防火牆雲端管理平台的管理權。設備從 CMS 消失,我的第一個動作就是登入平台,去看 DHCP 事件。
結果看到:這台資安閘道器,取得了一個不在架構圖中的網段 IP。
心裡立刻覺得不妙。我原本提供的,是 DHCP pool 中「IP 與 MAC 綁定」的設定,Pico-UTM 100 理應拿到防火牆預設提供的那組 IP。現在拿到別的網段,答案只剩一個:這家企業的內網裡,還有別的 DHCP 伺服器(IP 分享器)在派發 IP,而且比正牌的防火牆搶先回應了。
資安閘道器取錯網段 IP,就等於誤入歧途,當然也就無法把設備狀態回報到 CMS,於是從清單裡消失。
網際網路
   │
路由器/防火牆(正牌 DHCP:IP 與 MAC 綁定)
   │
Pico-UTM 100(橋接模式;WAN 端要拿內網 IP)
   │
主交換器 ─┬─ 電腦、設備(多數是固定 IP)
          └─ 暗藏的 IP 分享器(LAN 端接回主網路,也在派 IP)
▲ 示意圖:暗藏的分享器,LAN 端接往主要區域網路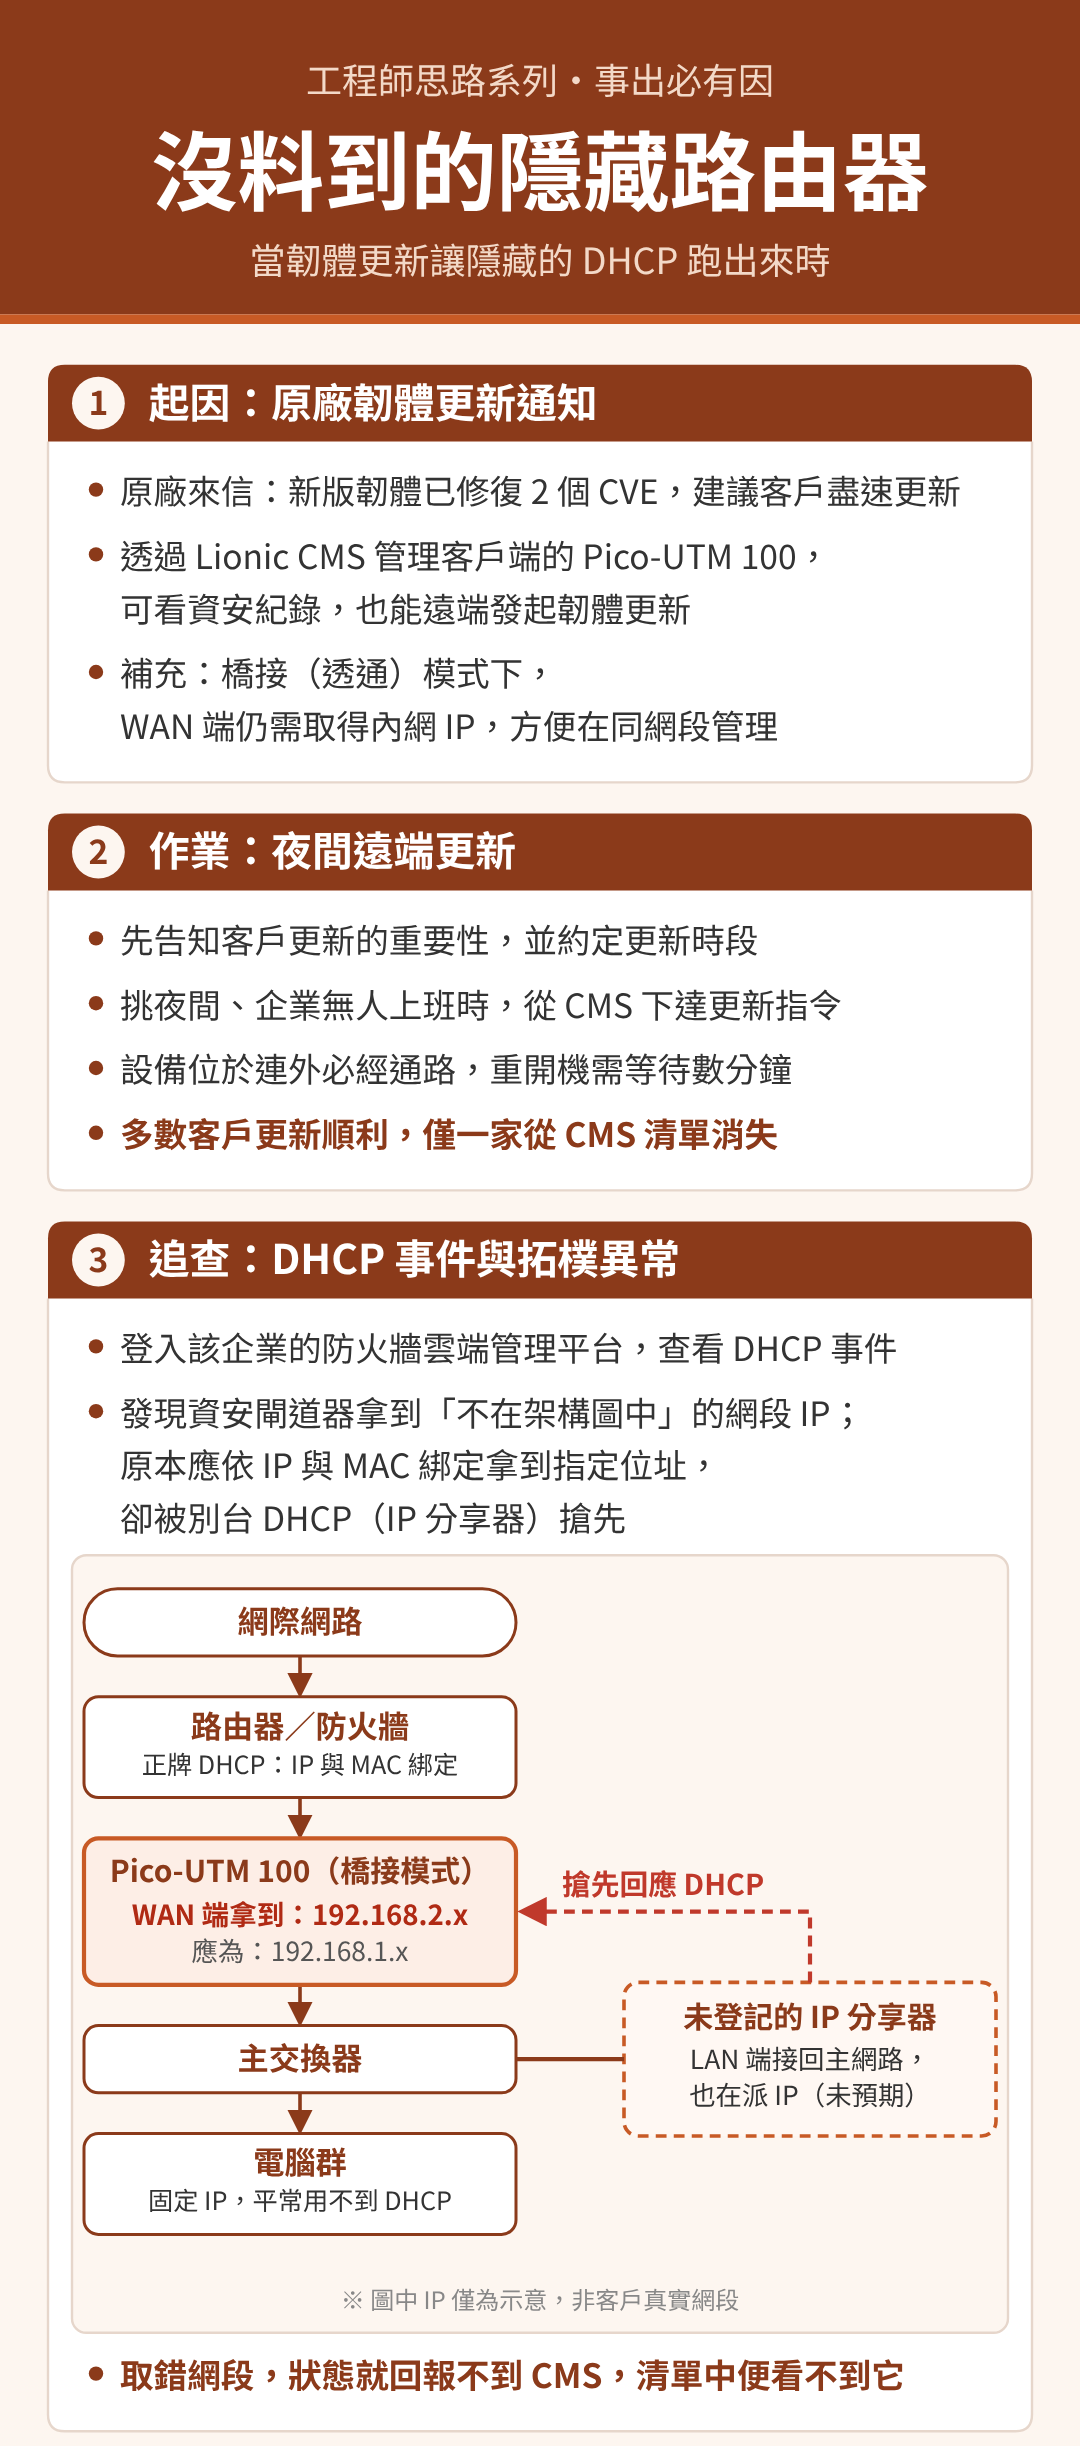
解法:回到設備的預設 LAN 網段
隔日聯繫上企業內的聯絡人,透過遠端遙控,進入企業區域網路內的一台電腦,把這台電腦的 IP 調整到資安閘道器出廠預設 LAN IP 的同一個網段(也就是前面提到的 10.254.254.xxx)。順利連入管理畫面後,我做了真正的修正:
把資安閘道器的 WAN 端 IP,改成內部區域網路的固定 IP。這樣之後再因為更新韌體重開機,就不會再次取錯 IP,變成一台失聯的內部設備。
好在:這台是透通架構的橋接模式設備。即便 WAN 端找到錯誤網段的 IP,它的 LAN 端仍保有預設 IP 位址。只要把 LAN 端這邊的電腦調到同一個私有網段,就能「無痛」進入管理畫面,重新設定 WAN 端。
根因:三個條件剛好疊在一起
這個隱藏的分享器,在企業內網裡可能已經待了很久,卻一直沒人發現。是下面三件事同時成立,它才曝光:
| 條件 | 為什麼會出事 |
|---|---|
| 有設備的 IP 設定是「自動取得」 | 它會接受任何一台 DHCP 伺服器的回應,誰先到就用誰的。 |
| 大部分電腦都設為區域網路內的固定 IP | 平常根本用不到 DHCP,隱藏的分享器就一直沒有機會曝光。 |
| 韌體更新重開機後,剛好又是預設 DHCP(IP 與 MAC 綁定) | 設備重新開機的那一刻主動去要 IP,正好撞上暗藏的分享器。 |
原來,區域網路內暗藏了其他小天地:一台分享器,LAN 端接往主要區域網路,安安靜靜地多年沒出過事,直到一次韌體更新,才被逼出原形。
教訓:關鍵設備,別靠 DHCP
即使 DHCP 伺服器做了 IP 與 MAC 綁定,也保證不了設備一定拿到那組 IP。因為「誰先回應誰贏」這件事,不在你的控制之內。對於資安閘道器這類串在必經通路上的關鍵設備,最穩的做法就是直接設為固定 IP,別把命運交給 DHCP。
給你的檢查清單:
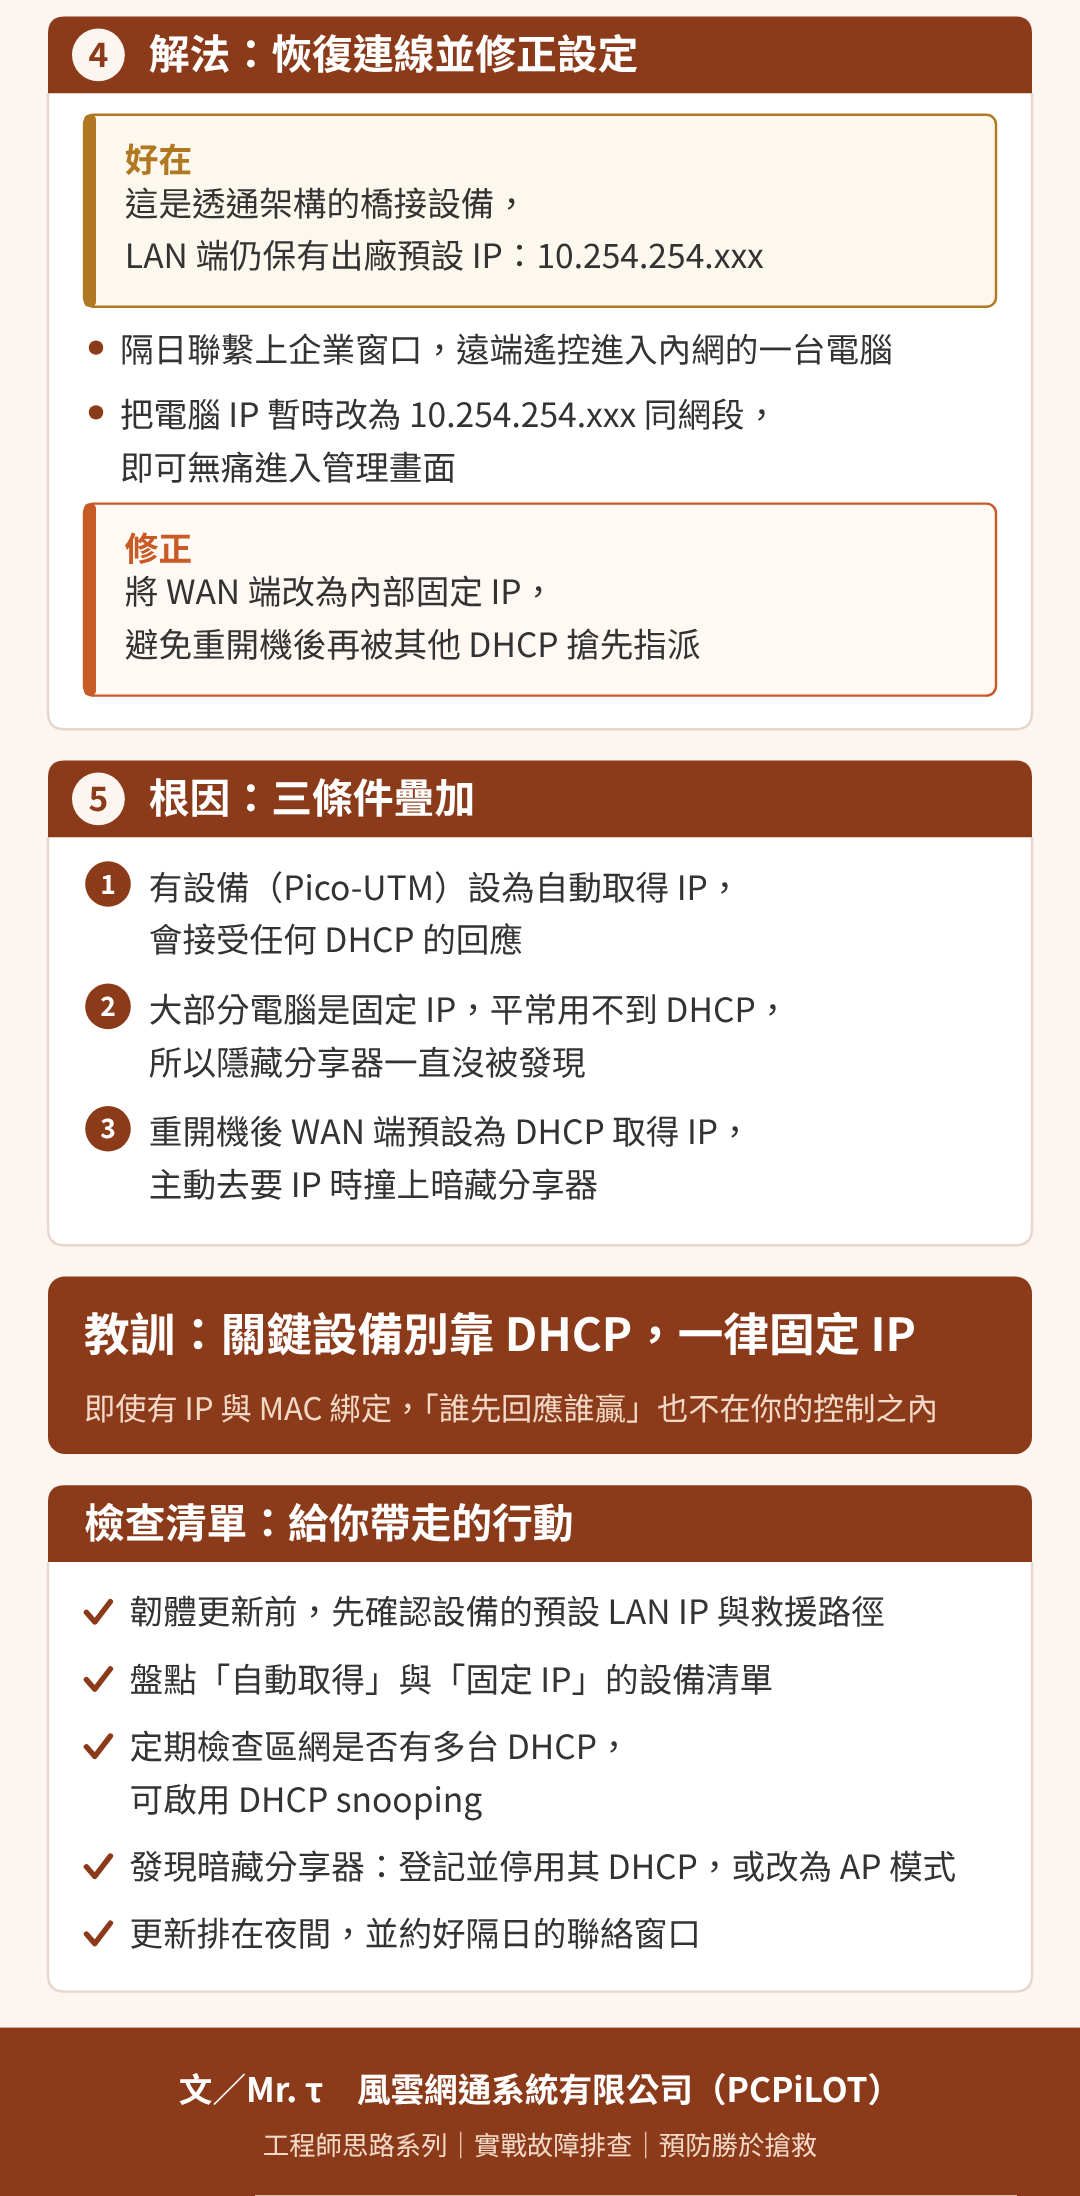
一句話結論
更新韌體不只是「點下去」,更要先想好「萬一失聯怎麼救」。而一台從管理清單裡消失的設備,往往不是壞了,而是在告訴你:你的網路裡,有你不知道的東西。
文/Mr. τ 風雲網通系統有限公司(PCPiLOT)
#Pico-UTM100#資安閘道器#橋接模式#DHCP#韌體更新#委外IT#事出必有因
Comments