換了高強度密碼還是失守 ——一個 SMB 郵件帳密持續洩漏案例的完整拆解

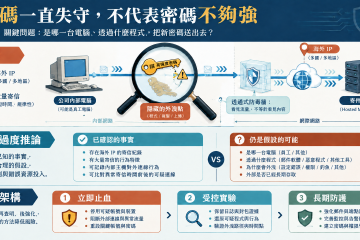
部落格:換了高強度密碼還是失守——一個 SMB 郵件帳密持續洩漏案例的工程師視角 資安案例 · 工程師視角 換了高強度密碼還是失守 ——一個 SMB 郵件帳密持續洩漏案例的完整拆解 作者:Mr. τ|風雲網通系統有限公司(PCPiLOT)|2026 年 9 月 事件背景 某中小企業客戶的郵件帳號密碼遭到未授權方取得。事發後,來自境外(南非方向)IP 的主機,持續利用代管郵件主機大量對外寄信。 客戶第一次發現問題後更換了密碼。異常行為再度出現。第二次改用高強度密碼——問題仍然持續。 這一刻是整個案件的關鍵轉折點。 「換了高強度密碼還是失守」這件事,不應該被解讀為「密碼被暴力破解」。以現代密碼強度而言,暴力破解的可能性極低。更值得警戒的推斷是:存在某個環節,能在每次密碼更換後持續取得新版本帳密。 這個判斷改變了整個處置策略的方向。 已確認事實 vs. 推論 工程師思路的第一步,是把「確認知道的」和「還不知道的」分開。 已確認事實 郵件帳號遭未授權方取得並實際使用 境外 IP 利用代管主機大量對外寄信 更換密碼後異常行為再度出現,高強度密碼亦未能阻止 公司收發信工作站使用 Windows 7,已超出微軟支援期限 尚待確認(推論,非結論) 密碼洩漏的確切來源,目前有多種可能性,不能單憑現有現象判定: Windows 7 工作站本體漏洞遭利用,帳密被擷取 端點電腦遭 keylogger 或木馬感染 瀏覽器儲存的帳密遭取得 曾在其他地方保存的舊密碼被重複使用 郵件代管服務端或第三方服務發生問題 本次事件確認的是「郵件帳號遭未授權使用」,並非已確認公司內部電腦遭入侵。在釐清洩漏來源之前,任何過度的結論都會誤導處置方向。 處置架構:三層推進 1 立即止血 停用問題帳號,截斷現有入侵管道。重新建立新帳號與密碼,新帳密絕不在原可疑工作站上輸入——若舊電腦本身是洩漏來源,在同一台機器上輸入新密碼,等同於再次把新鑰匙送出去。改以 Windows 11 乾淨電腦作為郵件收發工作站。 2... » read more
SMB 防火牆採購決策系列・第三篇 – 那個接電話的人,才是你防火牆最重要的零件

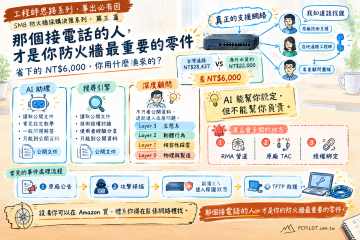
那個接電話的人,才是你防火牆最重要的零件|工程師思路系列 工程師思路系列・事出必有因 PCPiLOT.com.tw SMB 防火牆採購決策系列・第三篇 那個接電話的人, 才是你防火牆最重要的零件 省下的 NT$6,000,你用什麼換來的? AI 助理查不到、搜尋引擎找不到的那一層知識, 決定了你出事時等多久、花多少、能不能解決。 閱讀時間約 12 分鐘 前兩篇我們談的是設備能力與持有成本。 這一篇要談一個被大多數採購決策完全忽略的因素: 建置這台設備的那個人,他知道多少你不知道自己不知道的事情。 一、業主自採:那個 NT$6,000 的省法 這個場景每隔一段時間就會發生一次: 同一台 Zyxel USG FLEX 100H,台灣通路報 NT$28,437。 Amazon 美國賣家折合台幣約 NT$22,000。 差了 NT$6,000。 對一個習慣比價的老闆來說,這筆差距很難視而不見。 邏輯上完全合理。設備是同一台,規格是同一份,為什麼不買便宜的? 因為那 NT$6,000 的差價,買走的不只是設備,還有以下這些東西——而這些東西在設備正常運作的時候完全感覺不到,等到出事那天才會知道它們的價格。 1 在地 RMA 管道斷掉 設備出問題,台灣換台灣,最快隔天。水貨走國際退換,三週起跳。你的公司能停擺三週等一台防火牆嗎? 2 原廠技術支援管道斷掉 台灣代理商有直通原廠 TAC(Technical Assistance Center)的管道,問題可以升級到原廠工程師。水貨序號在這條管道裡沒有身份,你的問題到代理商那裡就停了。 3 授權綁定可能出問題 部分品牌的授權與序號綁定,水貨序號在台灣可能無法啟用本地授權,或者後續續約時出現問題。這個坑通常在第二年才踩到。 二、AI 助理能幫你設定,但不能幫你負責 2026... » read more

SMB 防火牆採購決策系列・第二篇 – 你買的是設備,還是每年都要養的資安員?

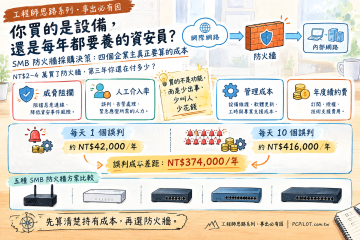
你買的是設備,還是每年都要養的資安員?|工程師思路系列 工程師思路系列・事出必有因 PCPiLOT.com.tw SMB 防火牆採購決策系列・第二篇 你買的是設備, 還是每年都要養的資安員? NT$2–4 萬買了防火牆,第三年你還在付多少? 四個企業主真正在意的指標,重新算清楚這筆帳。 閱讀時間約 12 分鐘 上一篇我們談的是「你的防火牆,到底有沒有在看 HTTPS」。 這一篇要談一個更實際的問題: 防火牆買回來之後,第二年、第三年,你到底還在付什麼? 以及那些你沒算進去的隱性成本,其實可能比硬體本身貴得多。 一、SMB 老闆真正買的不是防火牆功能 市面上的防火牆評比通常長這樣:SPI 吞吐量、IPS 吞吐量、VPN 吞吐量、同時連線數……這些數字對 20–50 人的 SMB 來說,很多時候根本不是瓶頸。 企業主真正在意的,其實是四件事: 🛡️ 威脅阻攔 出事時它到底 擋不擋得住? 🔔 人工介入率 平常要不要 一直有人處理告警? ⚙️ 管理成本 IT 外包商要花 多少時間維護? 💰 年度續約費 第 2、3、4 年 到底還要花多少? 換句話說:SMB 老闆買的不是「防火牆功能」,而是「少出事、少叫人、少花錢」。 二、威脅阻攔率:那個百分比藏了什麼? 廠商宣傳常出現「Threat Protection 幾 Gbps」或「Security... » read more

2026 年 SMB 資安設備完整評析
2026 年 SMB 資安設備完整評析

SMB 資安閘道選購指南 2026|工程師思路系列 工程師思路系列・事出必有因 PCPiLOT.com.tw 2026 年 SMB 資安設備完整評析 你的防火牆,到底有沒有在看 HTTPS? 從 NT$3,699 到 NT$54,300,六款設備的真實能力差異, 以及為什麼「買了設備」不等於「有了防護」。 閱讀時間約 10 分鐘 這篇文章的起點,是一個很普通的詢價:「我需要一台防火牆,預算大概幾千塊。」 然後問題就來了——幾千塊能買到什麼?買到的東西,真的能防護什麼? 我們花了一整天把市面上的選項拆開來看,結果發現,這個問題比想像中複雜得多。 一、問題的根源:現代流量幾乎都是密文 現在的上網流量,絕大多數都走 HTTPS——網路上傳輸的封包是加密的。這件事對資安設備來說是個根本性的挑戰: 傳統防火牆能看到什麼? ✔ 你連到了哪個 IP、哪個網域(SNI) ✔ 流量大小與行為模式 ✗ 你下載了什麼檔案、網頁裡有什麼惡意腳本、傳輸的內容是否有病毒 這就是為什麼「有買防火牆」和「有防護 HTTPS 流量」是兩件完全不同的事。要真正掃描加密流量的內容,設備必須先把 HTTPS 解密、掃描、再重新加密——這個功能叫做 SSL/TLS Inspection,而它需要的計算資源遠比一般防火牆大得多。 概念解析・工程師白話版 HTTPS 是什麼?為什麼它讓資安掃描這麼難? ▌ HTTPS 是日常連線的標準,不是例外 HTTPS(HyperText Transfer Protocol Secure)是 HTTP 加上 TLS/SSL 加密層的組合。你現在打開任何一個網站、登入任何帳號、使用任何雲端服務,幾乎都走 HTTPS。它的設計目的是保護使用者隱私——確保資料在傳輸途中不被第三方竊聽或竄改。這是好事,但也帶來了資安防護的根本矛盾。... » read more

當 AI 開始以機器速度發現漏洞,SMB 的 IT 策略要怎麼布局?

#SMB資安策略 #地端LLM #開源資安 #NAS韌性 #工程師思路系列 當 AI 開始以機器速度發現漏洞, SMB 的 IT 策略要怎麼布局? 2026 年 9 月  ·  Mr. τ  /  風雲網通系統 這篇文章來自一次完整的推論對話。從 AI 加速漏洞發現的現況,到開源資安引擎的崛起,到 NAS 廠商的鴨子划水,最終收斂到一個結論:底層邏輯從未改變,改變的是執行這些底層工作的智能程度。 一、漏洞正在以機器速度被發現 2026 年上半年,美國國家漏洞資料庫已記錄超過 45,000 個安全漏洞——接近 2025 年全年的總數。每月 CVE 揭露量在兩年內成長了 145%。Oracle 單月修補創下 1,449 個漏洞的歷史紀錄;Microsoft 的 Patch Tuesday 在六月和七月分別達到 571 和 622 個。 驅動這個數字的,是 AI。Anthropic 的 Mythos、Google 的 Big Sleep、OpenAI 的自主代理,都已展現在極短時間內發現並驗證漏洞的能力。攻擊者將漏洞轉化為可用程式碼的平均時間,從去年的... » read more

從防火牆到 AI:資安設備真正累積的,從來不只是防護功能

從防火牆到 AI:資安設備真正累積的,從來不只是防護功能 工程師思路系列 · Mr. τ / 風雲網通系統  |  PCPiLOT 最近在研究 LionFilter 200。原本只是很單純的問題:一台標榜 10GbE、AI、防毒、IPS、惡意網站防護的中小企業 UTM,到底值不值得放進工廠環境?但一路研究下來,我反而想到一件更有意思的事情——我們今天看到的「AI 智能資安」,背後有一條走了二、三十年的路。而真正累積價值的,也許從來不是某一個防毒引擎,而是「資料」。 第一代:防火牆只需要知道「這個封包能不能過」 早期的防火牆,思考方式很單純:來源 IP、目的 IP、Port、Protocol——符合規則就放行,不符合就丟掉。這是一種「規則式」安全模型,工程師先定義什麼可以通過,設備負責執行。 後來攻擊越來越複雜,光看 IP、Port 已經不夠。於是開始加入 Anti-Virus、IDS、IPS、Web Filter、Application Control、Anti-Spam……慢慢形成今天所謂的 UTM。看起來像是把很多安全產品塞進同一台盒子裡,但真正的變化是:設備開始「看懂」網路流量。 第二代:從「封包」走向「行為」 再往後,資安設備開始不滿足於「這個封包有沒有病毒?」,而是開始問: ✔這個使用者在做什麼? ✔這台電腦平常跟誰通訊? ✔這個帳號最近是不是突然出現不一樣的行為? 這就是網路行為分析、UEBA 等思維逐漸成熟的地方。舉例來說:某使用者平常上班時間使用 ERP、Office、Teams,但突然凌晨兩點從一台過去沒見過的裝置登入,開始大量讀取 NAS 資料,並把資料傳到從未連過的國外 IP——單看任何一件,不一定代表攻擊;把它們串起來,就開始有「故事」了。 真正有價值的資安系統,開始從「這個事件有沒有違反規則?」走向「這個行為,跟這個人平常的樣子有多不一樣?」 Palo Alto 這類產品,更早把問題往「行為情報」推 幾年前接觸 Palo Alto 的產品時,就已經看到這種思路。它不是單純把 Firewall、IPS、Application Control 一層一層疊上去,而是把使用者、裝置、App、URL、IP、流量與事件放進同一個上下文裡理解。於是設備看到的不再只是「某個 IP 連到某個 Port」,而是: 某個使用者,從某台裝置,在某個時間,以什麼方式,使用什麼應用程式,產生了什麼網路行為。 這個差別很大。因為「威脅」很多時候不是一個封包,而是一連串行為。 但行為模式從哪裡來?三層基準線... » read more

⚠️ 真實案例分享:社員的 Synology NAS 遭遇 DiskStation Security 勒索

工程師思路系列・事出必有因 ⚠️ 真實案例分享:社員的 Synology NAS 遭遇 DiskStation Security 勒索 NAS 安全 · 勒索軟體 · 事件分析 · 防護建議 最近,社團裡一位朋友遇到了 NAS 使用者最不希望看到的情況。他的 Synology NAS 裡出現了一封勒索訊息。苦主分享了跟他看到一樣勒索信件內容的網頁。把這件事寫出來,是希望還沒中招的人,今天就花幾分鐘檢查自己的設定。 勒索訊息原文 以下是社員實際收到的訊息,一字不差: Hello. This is DiskStation Security. — 勒索訊息原文,社員 NAS 上實際出現 What happened? • Your network was not secure. • Your Network-Attached Storage was compromised. What does this mean? Where are my... » read more

為何公司同仁突然拿不到 IP?NAS 與印表機間歇性失聯?

RFC 9797 與企業 DHCP Pool 危機 為何公司同仁突然拿不到 IP?NAS 與印表機間歇性失聯? 近年來,企業 IT 現場開始頻繁出現一種「難以定位」的網路異常: 許多管理者第一時間會懷疑: 然而,真正的原因,可能與現代行動裝置導入的 MAC Randomization(隨機 MAC 位址)機制有關。 而此一趨勢,也與 RFC 9797 所代表的裝置隱私方向密切相關。 MAC Randomization 正在改變企業網路環境 現代作業系統為了降低裝置被追蹤的風險,開始大量採用: 目前常見於: 其核心目的在於: 避免使用者透過固定 MAC 位址,被長期識別與追蹤。 從隱私保護角度而言,這是正向發展。 但對企業 DHCP 管理而言,卻帶來新的挑戰。 同一台設備,可能重複取得多組 IP 在企業 Wi-Fi 環境中,行動裝置會頻繁出現: 若裝置使用 Randomized MAC, DHCP Server 可能會視其為: 「新的設備」。 因此: 同一台手機、筆電或平板, 短時間內可能重複取得 2~3 個 IP。 /24 網段其實很快就會耗盡... » read more

深夜收到「陌生 IP 登入警報」,<br>你知道該怎麼處理嗎?
深夜收到「陌生 IP 登入警報」,
你知道該怎麼處理嗎?

資安實務 | NAS 維運筆記 | 2026 深夜收到「陌生 IP 登入警報」,你知道該怎麼處理嗎? 從一封 NAS 警告信,學會判讀、鑑別、封鎖的完整 SOP 某天下班後,手機收到一封主旨為「嚴重|來自陌生 IP 的登入嘗試」的警報信。來源地:東歐某國家。登入帳號:公司管理員信箱。——你的第一反應是什麼? 一、這封警報信在說什麼? Synology Active Insight 會在偵測到非常規地理位置登入時自動發信通知。信中包含三個關鍵資訊: ✔ 哪個帳號被嘗試登入 ✔ 連線類型(HTTP/HTTPS) ✔ 來源所在位置(國家/地區) 收到這封信不代表帳號已被入侵,但也不能置之不理。關鍵在於:你是否能識別這次登入是否為授權行為。 二、先做鑑別診斷:正常還是攻擊? 在採取任何行動前,先冷靜確認以下三個問題: 1 這段時間有人出差或出國使用 VPN 連回公司設備嗎? 2 有委外廠商或協作夥伴被授權遠端存取嗎? 3 登入是否成功?(失敗嘗試 vs. 實際進入是完全不同的嚴重程度) 若三個問題都答「否」,就需要啟動應急處置流程。 三、哪些國家是高風險來源? 根據實際日誌分析,以下地區出現高頻率的自動化掃描與暴力破解嘗試: 風險等級 國家代碼 常見攻擊手法 高風險 CN、RU、UZ、KZ 自動化腳本掃描、帳號暴力破解 中風險 DE、NL、UA、PL 租用 VPS 作為跳板進行中繼攻擊 中風險... » read more

【案例分享】誰動了你的 Gateway?

三十六計 之 第二十五計:偷梁換柱 一間公司的網路壞掉,通常不是壞,是「被改了」。 這次的案子從一通求助電話開始。客戶反映 NAS 狀態不穩定,異地備份任務也持續出現錯誤。遠端連進去診斷,我就知道這不只是設備問題。 ━━━━━━━━━━━━━━ 📡 異常一:設備看得到,但抓不到 第一個奇怪的地方出現了。 用原廠提供的管理工具,可以正常找到 NAS 的詳細資訊。但換成一般的網路掃描工具,或者直接查 ARP 表,卻完全看不到這台設備的 IP 存在。 這種「廠商工具看得到,標準協定看不到」的狀況,通常意味著網路層出了問題,而不是設備本身故障。這是第一個線索。 ━━━━━━━━━━━━━━ 🔀 異常二:Gateway 被換掉了 接著進行更詳細的網路掃描,發現一件讓我高度警覺的事。 這個客戶原本的網路架構設計是這樣的:主站與分站各自部署一台企業級 VPN 路由器,兩台設備透過 Internet 建立加密通道,讓分站的 NAS 可以定時將資料備份到主站的 NAS。這是一個相對標準、可靠的異地備份架構。 但掃描結果顯示,分站那一端的企業級 VPN 路由器,已經被換成了一台消費級 Wi-Fi 路由器。 現場詢問了相關人員,才得知是分站同仁自行找當地店家協助處理網路問題,店家在不清楚原有架構的情況下,直接把路由器換掉了。新的設備沒有 VPN 功能,也沒有留下任何管理帳號與密碼。 結果很直接:兩個站點之間的 VPN 通道完全消失,分站 NAS 的所有備份任務全數失敗。但內部的日常檔案存取,還勉強維持正常運作——這也正是最危險的地方。沒有人知道備份已經中斷多久了。 ━━━━━━━━━━━━━━ ⚡ 異常三:分站 NAS 還有另一個獨立問題 排查過程中發現,分站的 NAS 本身也有狀況。 設備會不定時從網路上消失,需要現場人員到機房手動重開才能恢復。這種「時好時壞」的症狀,加上現場環境沒有配置 UPS,研判與電力品質不穩有直接關係。突波與電壓不穩定,不會每次都讓設備壞掉,但會讓系統累積異常、縮短硬碟壽命,並在你最不注意的時候讓備份中途中斷。... » read more

防毒閘道器
防毒閘道器

[弱點掃描後的下一步– 輕輕敲開你家大門] 大家會發現, 居家對外開放投遞的信箱, 只要是”開放式的” 基本上就是註定沒法子拒絕廣告傳單. 對外開放的網絡設備, 也是一樣的道理, 犯罪組織/ 黑客/ 搜索引擎爬蟲…, 可以堂而皇之地, 對於公開在網絡的設備, 不管是調製解調器/ 路由器/ NAS/ 電腦/ 監控錄像機/ 智慧家庭設備/ IP 攝像機…, 進行不斷的弱點試探, 甚至是在機緣成熟時, 發起網絡攻擊. 如果放在公開網路上的設備, 是透過有線網路連接的, 直接觀察網路埠燈號, 就會發現燈號不斷閃爍, 意思是: 外到內內到外不斷有網路封包在傳遞中; 如果是透過防火牆對外連接的設備, 更容易看到 防火牆幾乎每隔幾秒就會擋下由外向內窺伺/攻擊的連接嘗試, 以下有幾個網絡威脅實時地圖情報: [觀察即時的網路威脅] Lionic Cyber​​ Threat Map SONICWALL Worldwide Attacks – Live Kaspersky 網路威脅即時地圖 實況錄影 [貼身侍衛 — 防毒閘道器] 如同前一篇[常見勒索軟件的入侵管道與防護建議] 的分析, 重要設備放在內部網絡, (無連外的路由器) 至少屏除了90%... » read more

常見勒索軟體的入侵管道與防護建議
常見勒索軟體的入侵管道與防護建議

[官方資安專責機構的解說] 這篇是由 TWCERT/CC 提供的 文章 所延伸 文章開宗明義點出幾個 入侵管道:   [時勢的轉變] 在勒索病毒大量爆發之前, NAS 使用者, 基本上是過著無憂無慮的生活, 而 食髓知味的犯罪集團, 在 NAS 開始大量被企業以及家庭/個人使用者採用後,網路環境開始變得不一樣了, 有越來越多的網路威脅, 透過各種管道, 對於 NAS持有者虎視眈眈.