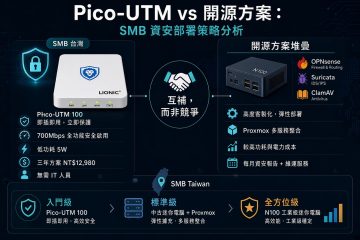
從硬體架構、DPI 引擎原理到 SMB 商業模式——為什麼這兩種方案根本不在同一個維度競爭?

資安工程 UTM 評估 開源方案 工程師思路系列 從硬體架構、DPI 引擎原理到 SMB 商業模式——為什麼這兩種方案根本不在同一個維度競爭? 問題起點:能否用開源方案取代 Pico-UTM? Pico-UTM 100 的市場定價約 NT$12,980(三年特徵碼/韌體更新含主機,市場參考價,依通路與時間而異)。從 IPQ4018 此類 SoC 的量產規模推估,售價結構應包含硬體與多年授權費兩個部分,授權費佔比不低。問題是:能用開源方案組合出 70~80% 的同等功能嗎? ▌ 結論先說 偵測能力可以做到 75~85%,但「難拚」的點不在功能,在工程取捨與商業模式。開源方案和 Pico-UTM 根本是不同維度的產品。 難拚的根本原因有三個層次:引擎技術(Lionic 自有 DPI 演算法)、硬體成本(ARM SoC 大量製造壓低成本)、責任歸屬(盒子本身就是一份保固承諾)。 Pico-UTM 100 硬體規格解析 規格項目 數值 說明 CPU Qualcomm IPQ4018 4 核 ARMv7 Cortex-A7;官方 spec 600MHz,板廠超頻至 700~716MHz 是常態,日本代理商標示 710MHz RAM 256MB 串流式掃描設計,不需將整個檔案暫存 Flash... » read more
資安診斷,不是回答「安全不安全」
資安診斷,不是回答「安全不安全」

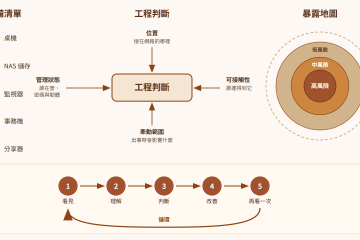
工程師思路系列・事出必有因 資安診斷,不是回答「安全不安全」 把不確定的現場,整理成可以行動的知識 「我們公司,到底安不安全?」 這是一個看似簡單、實際上很難回答的問題。難的不是技術,而是問題本身的形狀:它預設了答案只有兩種。 這篇想談的,是一份資安診斷應該怎麼思考:它該看什麼、該承認什麼、該把讀者帶到哪裡。 資安不是二元問題 如果答案只能是「安全」或「不安全」,那麼幾乎所有企業都會落在「不安全」,而且會一直停在那裡。因為從「不安全」走到「安全」的距離看起來太遠、太貴、太模糊,遠到讓人不知道從哪裡開始。 更有用的問法是:現在的暴露在哪裡?哪些已經處理了?哪些還沒有?下一步處理哪一個,最值得? 問題的形狀一改,答案就不再是一個判決,而是一張可以往前走的地圖。 從設備清單,看見暴露地圖 企業主未必熟悉「勒索軟體」「殭屍網路」這些名詞,但一定知道辦公室裡有什麼:幾台電腦、一台 NAS、門口的監視器、角落的事務機、機櫃裡那台分享器。 這份清單,是企業主看得懂的世界。 工程師要做的,是把它翻譯成另一張圖:每一台設備可能怎麼被接觸到、它接在網路的哪個位置、它出事時會牽動什麼。好的診斷,就是把「設備清單」翻譯成「暴露地圖」的過程。 事出必有因 企業主感受到的,常常是症狀:網路變慢、信箱被停、檔案打不開。真正的暴露點,往往在好幾個環節之前,在一台沒人管理的設備、一組從沒改過的密碼、一條沒人記得的網路線上。暴露地圖的價值,就是讓症狀與根因之間的路徑變得看得見。 不要只問防了多少,要問還剩下什麼 談資安時,最常見的思考方式是產品思維:這個盒子可以防什麼? 另一種是風險思維:裝完這個盒子之後,還有什麼是它處理不了的? 兩種問法看的是同一件事,得出的結論卻完全不同。產品思維容易走向「買了就完整」的錯覺;風險思維則會自然推導出:每一項控制措施都只改變了一部分風險,剩下的部分,需要另一項措施、另一筆預算、另一段時間。 所以一份誠實的診斷,不會只列出每項措施的能力,而是讓讀者看到:一項一項累加之後,剩餘風險如何逐步下降,以及最後仍然剩下什麼。資安無法做到零風險,目標從來都是在合理的預算內,把風險降到可以接受的範圍。 延伸閱讀:Cyber Kill Chain 的視角 Lockheed Martin 在 2011 年提出的 Cyber Kill Chain,把一次入侵拆成七個階段:偵察、武器化、投遞、漏洞利用、安裝、命令與控制、達成目標。攻擊必須一環扣一環才能成功,防守方只要在任何一環切斷,攻擊就會中止。 用這個視角看,「防了多少」就是一項措施切斷了哪幾個環節;「還剩下什麼」就是哪幾個環節還沒有任何措施能切斷。每多導入一項措施、多切斷幾個環節,就是縱深防禦的意思。 這個框架也有自己的邊界:它以惡意程式入侵為原型。攻擊者若直接用外洩的合法帳號密碼登入,就會跳過投遞、漏洞利用、安裝這幾個環節,專門防守這幾段的措施完全看不到。框架本身,同樣需要知道自己看不到什麼。 好的診斷,必須知道自己不知道什麼 診斷有兩種邊界,常常被混在一起談: 邊界 它描述的是 做不到 工具與措施的能力邊界:某一項防護,本來就處理不了某一類問題。 還不知道 我們對現實世界的認知邊界:從描述推得出「可能」,但要到現場才知道「是不是」。 承認「做不到」,是對讀者誠實;承認「還不知道」,是對方法誠實。後者更難,也更重要。 一份根據企業自行描述所做的診斷,能推論的是「這類設備、在這類條件下,可能形成什麼暴露」。至於那台設備的韌體版本、管理介面有沒有對外開放、帳號密碼是誰在管,這些在沒有實際確認之前,都只是合理的假設。把假設寫成結論,診斷就越界了。 這不是保守,而是工程判斷的基本紀律:知道自己的觀測邊界在哪裡。 把未知,整理成值得確認的問題 承認未知之後,下一步不是停下來,而是把未知轉換成問題。 「這類設備可能存在風險」不是結論。真正有用的下一句是:什麼資訊,可以讓我們確認它到底有沒有暴露? ✔這台設備的管理頁面,從公司外面連得進去嗎? ✔它的密碼是誰設的?最後一次更換是什麼時候? ✔公司的備份,上一次實際還原測試是什麼時候? ✔曾經出現過的「網路怪怪的」,後來有找到原因嗎? 每一個問題,都有明確的方式可以回答。這樣一來,診斷就從一份靜態的報告,變成一段認知的過程:能判斷的先判斷,需要確認的,整理成清楚的問題留下來確認。... » read more

在資安風暴的第一排,你準備好了嗎?– 從 NIST 網路安全框架談起

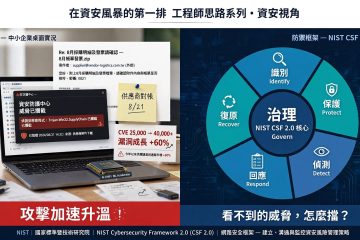
在資安風暴的第一排,你準備好了嗎? 工程師思路系列 · 資安視角 在資安風暴的第一排,你準備好了嗎? Mr. τ / 風雲網通系統有限公司 PCPiLOT  ·  2026-09-23  ·  資訊安全 / NIST CSF 2.0 / SMB 選購指南 這篇文章,是一個從 1993 年就入行、在 IT 產業走了三十年的人,在看到某些事情之後,忍不住想說的話。 不是要賣你東西。是希望你不要在浪打來的時候,站在最前排。 威脅的速度,已經不是人力能追的 2024 年全年新增 CVE 漏洞超過 40,000 筆——平均每天 110 筆新漏洞被公開揭露。這個數字在 2025 年之後因為 AI 輔助的加持,殺傷力又再倍增。 📖 CVE 是什麼? CVE(Common Vulnerabilities and Exposures,通用漏洞披露)是一套國際通用的資安漏洞編號系統。每當軟體或硬體被發現有安全漏洞,就會被賦予一個 CVE 編號,例如 CVE-2024-XXXXX,讓全球的資安研究人員和廠商能用同一個語言討論同一個問題。 CVE 的數量,是衡量「現有軟硬體被發現有多少已知漏洞」的直接指標。數字越多,代表攻擊者可以利用的已知破口越多——而修補這些漏洞的速度,往往跟不上它們被公開的速度。 一個以前需要熟練駭客花三天研究的攻擊手法,現在一個毫無技術背景的人用 AI 工具半小時就能複製並發動。攻擊的門檻在下降,速度在提升,目標範圍在擴大。... » read more

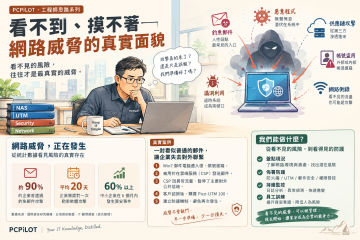
看不到、摸不著——網路威脅的真實面貌 | PCPiLOT 工程師思路系列

工程師思路系列 · 資安視角 看不到、摸不著—— 網路威脅的真實面貌 Mr. τ / 風雲網通系統有限公司 PCPiLOT  ·  2026-09-22  ·  資訊安全 / SMB 防禦 / Pico-UTM 陽光、空氣、水、網際網路——現代生活四要素,缺一不可。 喝水,我們會在意水質,濾水器早就是標準配備。 出門,我們會看 PM2.5 和紫外線,狀況不好就減少戶外曝曬。 那麼,同樣列為生活必需的「上網」,我們真的能無憂無慮地使用嗎? 以下是一個真實企業案例。透過 Lionic Pico-UTM 100 資安閘道器,我們記錄了約一個月的網路威脅情況,把「看不見的東西」視覺化——讓數字說話。 📌 閱讀前提示 以下數字,看得到的代表已經被攔截。看不到的那部分——資安閘道器視角之外的盲區——才是更需要持續關注的地方。 2 件 病毒事件 High 等級・已摧毀 59 件 網頁過濾封鎖 High 23・Medium 36 842 件 入侵防禦攔截 全部 Low・已封鎖或記錄 記錄期間:2026/08/24 – 2026/09/22 | 內部網段:192.168.123.x 🦠 病毒事件:2 件... » read more

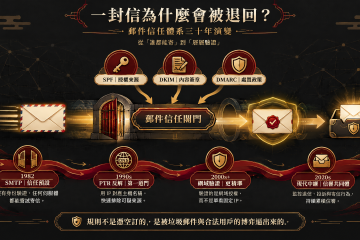
一封信為什麼會被退回 —— 郵件信任體系三十年演變

PCPILOT · 工程師思路系列 一封信為什麼會被退回 ——郵件信任體系三十年演變 規則不是憑空訂的,是被逼出來的。今天的標準,是三十年來人與垃圾郵件博弈的妥協結果。 你有沒有遇過這種情況:信寄出去,對方說沒收到,查了一下,原來進了垃圾桶,或者直接被退信。 收信方的伺服器不是隨機擋信的。它在執行一套規則——一套從 1980 年代到現在,被現實一次次逼著修改的規則。 要理解這套規則為什麼長成今天這個樣子,得從頭說起。 純真年代:信任是預設值 網際網路的前身 ARPANET,是 1960 年代末美國國防部和學術機構搭起來的封閉網路。用的人彼此認識,不是研究員就是工程師,根本沒有「壞人會進來」這個預設。 1982 年定案的 SMTP(簡單郵件傳輸協議)就是在這個背景下設計的。協議的名字裡有個「簡單」,不是謙虛,是真的很簡單——任何人架一台伺服器,就能對任何人寄信,沒有身份驗證,沒有來源確認。 📌 SMTP 是什麼? Simple Mail Transfer Protocol,1982 年制定,至今仍是所有電子郵件傳輸的底層協議。它規定了郵件伺服器之間怎麼對話、怎麼傳遞信件——但原始設計完全沒有驗證寄件人身份的機制。 這個設計在當時沒有問題。網路是封閉的,用戶是可信的,「簡單」就是美德。問題是,網際網路後來沒有維持封閉。 垃圾郵件的反撲:反解成為第一道門 1990 年代,網際網路向公眾開放,商業化浪潮湧入。原本安靜的學術網路,瞬間擠進了各種人。 1994 年,兩位美國律師對幾千個新聞群組大量發送廣告,這通常被認為是史上第一封現代意義的垃圾郵件。之後的十年,垃圾郵件量以指數成長——2003 年前後,全球電子郵件流量裡,垃圾郵件一度佔到 80% 以上。 收信方的伺服器需要一個快速判斷的方法。反解(PTR record)就是在這個時期成為業界慣例的。 📌 什麼是反解(PTR record)? DNS 正解是「把網域名稱查成 IP」,反解是反過來——「把 IP 查成對應的主機名稱」。例如把 203.x.x.x 查出來得到 mail.pcpilot.com.tw。 重點:PTR 記錄不是由網域擁有者設定,而是由持有該 IP 的 ISP 設定。你控制不了它,只能請求... » read more

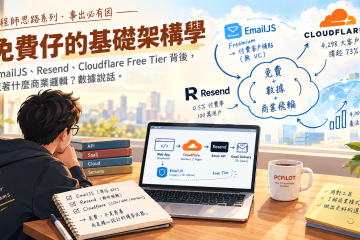
免費仔的基礎架構學 — EmailJS、Resend、Cloudflare Free Tier 背後,藏著什麼商業邏輯?數據說話。

免費仔的基礎架構學 EmailJS、Resend、Cloudflare Free Tier 背後,藏著什麼商業邏輯?數據說話。 Mr. τ 風雲網通系統有限公司 PCPiLOT 工程師思路系列・事出必有因 「免費」從來不是慈善。它是一種精心設計的獲客武器。 當你在用 Cloudflare 免費 CDN 的時候,你已經在它的飛輪裡了。 而這個飛輪,有數字為證。 先說結論:三個服務,三種不同的免費策略 很多人把 EmailJS、Resend、Cloudflare 放在同一個籃子裡,覺得「反正都是免費工具」。但如果你仔細拆開它們的商業模型,會發現三者根本不在同一條賽道上,免費的目的也完全不同。 這不是哪家比較好的問題,而是:它們各自在釣不同體型的魚,而且都算得很準。 接下來我會用公開財報與融資數據,把每一家的商業計算攤開來看。 EmailJS:最誠實的免費策略 EmailJS 解決的問題很具體:「我只想讓網頁表單能寄信,但我不想架伺服器。」 它的做法是在雲端代管 SMTP 連線,前端直接呼叫 SDK 就能寄信。 EmailJS 沒有公開財報,但它的官方定價頁上有一句話,把整個商業邏輯說得非常直白: “EmailJS Free plan is supported by EmailJS paid customers. If you would like to support our mission, please consider upgrading to a... » read more

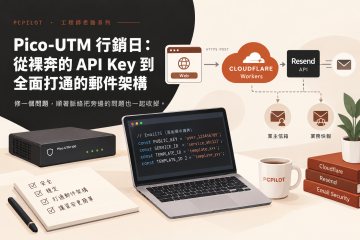
從裸奔的 API Key 到全面打通的郵件架構 — 修一個問題,順著脈絡把旁邊的問題也一起收掉。

PCPILOT · 工程師思路系列 Pico-UTM 行銷日: 從裸奔的 API Key 到全面打通的郵件架構 修一個問題,順著脈絡把旁邊的問題也一起收掉。 那天的任務很單純:為 Pico-UTM 100 的銷售衝刺準備材料。這批設備有點特別——三年資安服務授權綁定的 700Mbps UTM,價格實在超值到連我自己都先買了一台,是難得一見的尾盤機會。 從早上開始,文件、網頁工具、診斷問卷一份接一份。其中最花工夫的是「企業網路風險自我診斷」工具:業主勾選公司有哪些網路設備,系統依風險模型即時產生報告,同步寄信給業主和業務端。 測試完成,信寄出去,報告顯示正常。完美。然後習慣性地按了 F12。 裸奔的發現 EmailJS 的 Public Key、Service ID、兩組 Template ID,全部白紙黑字在原始碼裡。 📌 什麼是 API Key 裸奔? 網頁的所有程式碼,任何人都可以用瀏覽器「檢視原始碼」或開發者工具看到。如果服務的金鑰(API Key)直接寫在網頁裡,等同於把保險箱密碼貼在門口。拿到 EmailJS 的 Key,任何人都能冒用你的帳號大量寄信,直到額度用完或帳號被封。 做資安診斷工具的人,自己的工具先裸奔——這個畫面說不過去。當天就決定修掉。 路徑分歧:怎麼選解法 解法不只一條,每條都有代價。 方案 可行性 決定 自架後端伺服器 可行,Key 安全 ❌ 多管一台機器,排除 Resend 前端直打+Domain 限制 Key 洩漏仍可發詐騙信 ❌ 法律風險,排除... » read more

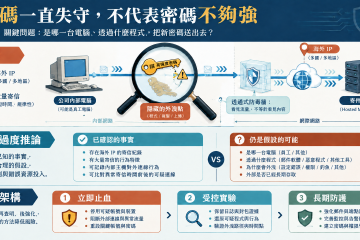
換了高強度密碼還是失守 ——一個 SMB 郵件帳密持續洩漏案例的完整拆解

部落格:換了高強度密碼還是失守——一個 SMB 郵件帳密持續洩漏案例的工程師視角 資安案例 · 工程師視角 換了高強度密碼還是失守 ——一個 SMB 郵件帳密持續洩漏案例的完整拆解 作者:Mr. τ|風雲網通系統有限公司(PCPiLOT)|2026 年 9 月 事件背景 某中小企業客戶的郵件帳號密碼遭到未授權方取得。事發後,來自境外(南非方向)IP 的主機,持續利用代管郵件主機大量對外寄信。 客戶第一次發現問題後更換了密碼。異常行為再度出現。第二次改用高強度密碼——問題仍然持續。 這一刻是整個案件的關鍵轉折點。 「換了高強度密碼還是失守」這件事,不應該被解讀為「密碼被暴力破解」。以現代密碼強度而言,暴力破解的可能性極低。更值得警戒的推斷是:存在某個環節,能在每次密碼更換後持續取得新版本帳密。 這個判斷改變了整個處置策略的方向。 已確認事實 vs. 推論 工程師思路的第一步,是把「確認知道的」和「還不知道的」分開。 已確認事實 郵件帳號遭未授權方取得並實際使用 境外 IP 利用代管主機大量對外寄信 更換密碼後異常行為再度出現,高強度密碼亦未能阻止 公司收發信工作站使用 Windows 7,已超出微軟支援期限 尚待確認(推論,非結論) 密碼洩漏的確切來源,目前有多種可能性,不能單憑現有現象判定: Windows 7 工作站本體漏洞遭利用,帳密被擷取 端點電腦遭 keylogger 或木馬感染 瀏覽器儲存的帳密遭取得 曾在其他地方保存的舊密碼被重複使用 郵件代管服務端或第三方服務發生問題 本次事件確認的是「郵件帳號遭未授權使用」,並非已確認公司內部電腦遭入侵。在釐清洩漏來源之前,任何過度的結論都會誤導處置方向。 處置架構:三層推進 1 立即止血 停用問題帳號,截斷現有入侵管道。重新建立新帳號與密碼,新帳密絕不在原可疑工作站上輸入——若舊電腦本身是洩漏來源,在同一台機器上輸入新密碼,等同於再次把新鑰匙送出去。改以 Windows 11 乾淨電腦作為郵件收發工作站。 2... » read more

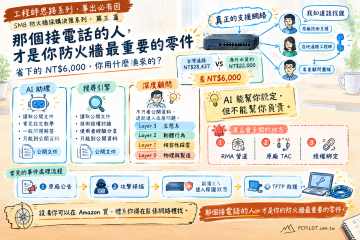
SMB 防火牆採購決策系列・第三篇 – 那個接電話的人,才是你防火牆最重要的零件

那個接電話的人,才是你防火牆最重要的零件|工程師思路系列 工程師思路系列・事出必有因 PCPiLOT.com.tw SMB 防火牆採購決策系列・第三篇 那個接電話的人, 才是你防火牆最重要的零件 省下的 NT$6,000,你用什麼換來的? AI 助理查不到、搜尋引擎找不到的那一層知識, 決定了你出事時等多久、花多少、能不能解決。 閱讀時間約 12 分鐘 前兩篇我們談的是設備能力與持有成本。 這一篇要談一個被大多數採購決策完全忽略的因素: 建置這台設備的那個人,他知道多少你不知道自己不知道的事情。 一、業主自採:那個 NT$6,000 的省法 這個場景每隔一段時間就會發生一次: 同一台 Zyxel USG FLEX 100H,台灣通路報 NT$28,437。 Amazon 美國賣家折合台幣約 NT$22,000。 差了 NT$6,000。 對一個習慣比價的老闆來說,這筆差距很難視而不見。 邏輯上完全合理。設備是同一台,規格是同一份,為什麼不買便宜的? 因為那 NT$6,000 的差價,買走的不只是設備,還有以下這些東西——而這些東西在設備正常運作的時候完全感覺不到,等到出事那天才會知道它們的價格。 1 在地 RMA 管道斷掉 設備出問題,台灣換台灣,最快隔天。水貨走國際退換,三週起跳。你的公司能停擺三週等一台防火牆嗎? 2 原廠技術支援管道斷掉 台灣代理商有直通原廠 TAC(Technical Assistance Center)的管道,問題可以升級到原廠工程師。水貨序號在這條管道裡沒有身份,你的問題到代理商那裡就停了。 3 授權綁定可能出問題 部分品牌的授權與序號綁定,水貨序號在台灣可能無法啟用本地授權,或者後續續約時出現問題。這個坑通常在第二年才踩到。 二、AI 助理能幫你設定,但不能幫你負責 2026... » read more

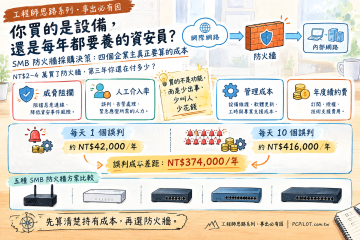
SMB 防火牆採購決策系列・第二篇 – 你買的是設備,還是每年都要養的資安員?

你買的是設備,還是每年都要養的資安員?|工程師思路系列 工程師思路系列・事出必有因 PCPiLOT.com.tw SMB 防火牆採購決策系列・第二篇 你買的是設備, 還是每年都要養的資安員? NT$2–4 萬買了防火牆,第三年你還在付多少? 四個企業主真正在意的指標,重新算清楚這筆帳。 閱讀時間約 12 分鐘 上一篇我們談的是「你的防火牆,到底有沒有在看 HTTPS」。 這一篇要談一個更實際的問題: 防火牆買回來之後,第二年、第三年,你到底還在付什麼? 以及那些你沒算進去的隱性成本,其實可能比硬體本身貴得多。 一、SMB 老闆真正買的不是防火牆功能 市面上的防火牆評比通常長這樣:SPI 吞吐量、IPS 吞吐量、VPN 吞吐量、同時連線數……這些數字對 20–50 人的 SMB 來說,很多時候根本不是瓶頸。 企業主真正在意的,其實是四件事: 🛡️ 威脅阻攔 出事時它到底 擋不擋得住? 🔔 人工介入率 平常要不要 一直有人處理告警? ⚙️ 管理成本 IT 外包商要花 多少時間維護? 💰 年度續約費 第 2、3、4 年 到底還要花多少? 換句話說:SMB 老闆買的不是「防火牆功能」,而是「少出事、少叫人、少花錢」。 二、威脅阻攔率:那個百分比藏了什麼? 廠商宣傳常出現「Threat Protection 幾 Gbps」或「Security... » read more

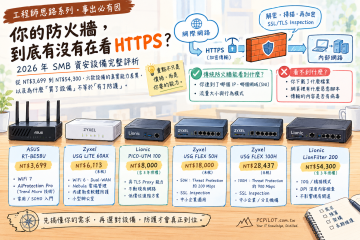
2026 年 SMB 資安設備完整評析
2026 年 SMB 資安設備完整評析

SMB 資安閘道選購指南 2026|工程師思路系列 工程師思路系列・事出必有因 PCPiLOT.com.tw 2026 年 SMB 資安設備完整評析 你的防火牆,到底有沒有在看 HTTPS? 從 NT$3,699 到 NT$54,300,六款設備的真實能力差異, 以及為什麼「買了設備」不等於「有了防護」。 閱讀時間約 10 分鐘 這篇文章的起點,是一個很普通的詢價:「我需要一台防火牆,預算大概幾千塊。」 然後問題就來了——幾千塊能買到什麼?買到的東西,真的能防護什麼? 我們花了一整天把市面上的選項拆開來看,結果發現,這個問題比想像中複雜得多。 一、問題的根源:現代流量幾乎都是密文 現在的上網流量,絕大多數都走 HTTPS——網路上傳輸的封包是加密的。這件事對資安設備來說是個根本性的挑戰: 傳統防火牆能看到什麼? ✔ 你連到了哪個 IP、哪個網域(SNI) ✔ 流量大小與行為模式 ✗ 你下載了什麼檔案、網頁裡有什麼惡意腳本、傳輸的內容是否有病毒 這就是為什麼「有買防火牆」和「有防護 HTTPS 流量」是兩件完全不同的事。要真正掃描加密流量的內容,設備必須先把 HTTPS 解密、掃描、再重新加密——這個功能叫做 SSL/TLS Inspection,而它需要的計算資源遠比一般防火牆大得多。 概念解析・工程師白話版 HTTPS 是什麼?為什麼它讓資安掃描這麼難? ▌ HTTPS 是日常連線的標準,不是例外 HTTPS(HyperText Transfer Protocol Secure)是 HTTP 加上 TLS/SSL 加密層的組合。你現在打開任何一個網站、登入任何帳號、使用任何雲端服務,幾乎都走 HTTPS。它的設計目的是保護使用者隱私——確保資料在傳輸途中不被第三方竊聽或竄改。這是好事,但也帶來了資安防護的根本矛盾。... » read more

當 AI 開始以機器速度發現漏洞,SMB 的 IT 策略要怎麼布局?

#SMB資安策略 #地端LLM #開源資安 #NAS韌性 #工程師思路系列 當 AI 開始以機器速度發現漏洞, SMB 的 IT 策略要怎麼布局? 2026 年 9 月  ·  Mr. τ  /  風雲網通系統 這篇文章來自一次完整的推論對話。從 AI 加速漏洞發現的現況,到開源資安引擎的崛起,到 NAS 廠商的鴨子划水,最終收斂到一個結論:底層邏輯從未改變,改變的是執行這些底層工作的智能程度。 一、漏洞正在以機器速度被發現 2026 年上半年,美國國家漏洞資料庫已記錄超過 45,000 個安全漏洞——接近 2025 年全年的總數。每月 CVE 揭露量在兩年內成長了 145%。Oracle 單月修補創下 1,449 個漏洞的歷史紀錄;Microsoft 的 Patch Tuesday 在六月和七月分別達到 571 和 622 個。 驅動這個數字的,是 AI。Anthropic 的 Mythos、Google 的 Big Sleep、OpenAI 的自主代理,都已展現在極短時間內發現並驗證漏洞的能力。攻擊者將漏洞轉化為可用程式碼的平均時間,從去年的... » read more