在資安風暴的第一排,你準備好了嗎?– 從 NIST 網路安全框架談起

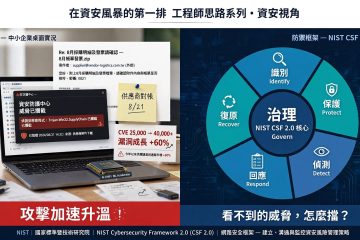
在資安風暴的第一排,你準備好了嗎? 工程師思路系列 · 資安視角 在資安風暴的第一排,你準備好了嗎? Mr. τ / 風雲網通系統有限公司 PCPiLOT  ·  2026-09-23  ·  資訊安全 / NIST CSF 2.0 / SMB 選購指南 這篇文章,是一個從 1993 年就入行、在 IT 產業走了三十年的人,在看到某些事情之後,忍不住想說的話。 不是要賣你東西。是希望你不要在浪打來的時候,站在最前排。 威脅的速度,已經不是人力能追的 2024 年全年新增 CVE 漏洞超過 40,000 筆——平均每天 110 筆新漏洞被公開揭露。這個數字在 2025 年之後因為 AI 輔助的加持,殺傷力又再倍增。 📖 CVE 是什麼? CVE(Common Vulnerabilities and Exposures,通用漏洞披露)是一套國際通用的資安漏洞編號系統。每當軟體或硬體被發現有安全漏洞,就會被賦予一個 CVE 編號,例如 CVE-2024-XXXXX,讓全球的資安研究人員和廠商能用同一個語言討論同一個問題。 CVE 的數量,是衡量「現有軟硬體被發現有多少已知漏洞」的直接指標。數字越多,代表攻擊者可以利用的已知破口越多——而修補這些漏洞的速度,往往跟不上它們被公開的速度。 一個以前需要熟練駭客花三天研究的攻擊手法,現在一個毫無技術背景的人用 AI 工具半小時就能複製並發動。攻擊的門檻在下降,速度在提升,目標範圍在擴大。... » read more
一封信為什麼會被退回 —— 郵件信任體系三十年演變

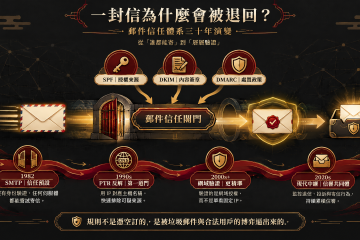
PCPILOT · 工程師思路系列 一封信為什麼會被退回 ——郵件信任體系三十年演變 規則不是憑空訂的,是被逼出來的。今天的標準,是三十年來人與垃圾郵件博弈的妥協結果。 你有沒有遇過這種情況:信寄出去,對方說沒收到,查了一下,原來進了垃圾桶,或者直接被退信。 收信方的伺服器不是隨機擋信的。它在執行一套規則——一套從 1980 年代到現在,被現實一次次逼著修改的規則。 要理解這套規則為什麼長成今天這個樣子,得從頭說起。 純真年代:信任是預設值 網際網路的前身 ARPANET,是 1960 年代末美國國防部和學術機構搭起來的封閉網路。用的人彼此認識,不是研究員就是工程師,根本沒有「壞人會進來」這個預設。 1982 年定案的 SMTP(簡單郵件傳輸協議)就是在這個背景下設計的。協議的名字裡有個「簡單」,不是謙虛,是真的很簡單——任何人架一台伺服器,就能對任何人寄信,沒有身份驗證,沒有來源確認。 📌 SMTP 是什麼? Simple Mail Transfer Protocol,1982 年制定,至今仍是所有電子郵件傳輸的底層協議。它規定了郵件伺服器之間怎麼對話、怎麼傳遞信件——但原始設計完全沒有驗證寄件人身份的機制。 這個設計在當時沒有問題。網路是封閉的,用戶是可信的,「簡單」就是美德。問題是,網際網路後來沒有維持封閉。 垃圾郵件的反撲:反解成為第一道門 1990 年代,網際網路向公眾開放,商業化浪潮湧入。原本安靜的學術網路,瞬間擠進了各種人。 1994 年,兩位美國律師對幾千個新聞群組大量發送廣告,這通常被認為是史上第一封現代意義的垃圾郵件。之後的十年,垃圾郵件量以指數成長——2003 年前後,全球電子郵件流量裡,垃圾郵件一度佔到 80% 以上。 收信方的伺服器需要一個快速判斷的方法。反解(PTR record)就是在這個時期成為業界慣例的。 📌 什麼是反解(PTR record)? DNS 正解是「把網域名稱查成 IP」,反解是反過來——「把 IP 查成對應的主機名稱」。例如把 203.x.x.x 查出來得到 mail.pcpilot.com.tw。 重點:PTR 記錄不是由網域擁有者設定,而是由持有該 IP 的 ISP 設定。你控制不了它,只能請求... » read more

換了高強度密碼還是失守 ——一個 SMB 郵件帳密持續洩漏案例的完整拆解

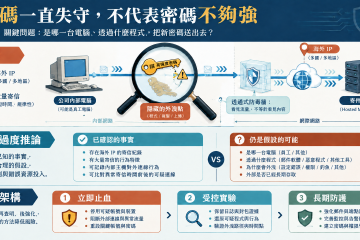
部落格:換了高強度密碼還是失守——一個 SMB 郵件帳密持續洩漏案例的工程師視角 資安案例 · 工程師視角 換了高強度密碼還是失守 ——一個 SMB 郵件帳密持續洩漏案例的完整拆解 作者:Mr. τ|風雲網通系統有限公司(PCPiLOT)|2026 年 9 月 事件背景 某中小企業客戶的郵件帳號密碼遭到未授權方取得。事發後,來自境外(南非方向)IP 的主機,持續利用代管郵件主機大量對外寄信。 客戶第一次發現問題後更換了密碼。異常行為再度出現。第二次改用高強度密碼——問題仍然持續。 這一刻是整個案件的關鍵轉折點。 「換了高強度密碼還是失守」這件事,不應該被解讀為「密碼被暴力破解」。以現代密碼強度而言,暴力破解的可能性極低。更值得警戒的推斷是:存在某個環節,能在每次密碼更換後持續取得新版本帳密。 這個判斷改變了整個處置策略的方向。 已確認事實 vs. 推論 工程師思路的第一步,是把「確認知道的」和「還不知道的」分開。 已確認事實 郵件帳號遭未授權方取得並實際使用 境外 IP 利用代管主機大量對外寄信 更換密碼後異常行為再度出現,高強度密碼亦未能阻止 公司收發信工作站使用 Windows 7,已超出微軟支援期限 尚待確認(推論,非結論) 密碼洩漏的確切來源,目前有多種可能性,不能單憑現有現象判定: Windows 7 工作站本體漏洞遭利用,帳密被擷取 端點電腦遭 keylogger 或木馬感染 瀏覽器儲存的帳密遭取得 曾在其他地方保存的舊密碼被重複使用 郵件代管服務端或第三方服務發生問題 本次事件確認的是「郵件帳號遭未授權使用」,並非已確認公司內部電腦遭入侵。在釐清洩漏來源之前,任何過度的結論都會誤導處置方向。 處置架構:三層推進 1 立即止血 停用問題帳號,截斷現有入侵管道。重新建立新帳號與密碼,新帳密絕不在原可疑工作站上輸入——若舊電腦本身是洩漏來源,在同一台機器上輸入新密碼,等同於再次把新鑰匙送出去。改以 Windows 11 乾淨電腦作為郵件收發工作站。 2... » read more

SMB 防火牆採購決策系列・第三篇 – 那個接電話的人,才是你防火牆最重要的零件

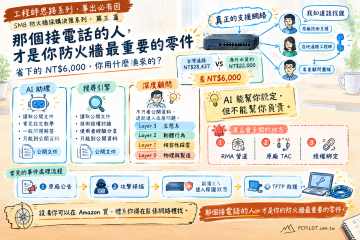
那個接電話的人,才是你防火牆最重要的零件|工程師思路系列 工程師思路系列・事出必有因 PCPiLOT.com.tw SMB 防火牆採購決策系列・第三篇 那個接電話的人, 才是你防火牆最重要的零件 省下的 NT$6,000,你用什麼換來的? AI 助理查不到、搜尋引擎找不到的那一層知識, 決定了你出事時等多久、花多少、能不能解決。 閱讀時間約 12 分鐘 前兩篇我們談的是設備能力與持有成本。 這一篇要談一個被大多數採購決策完全忽略的因素: 建置這台設備的那個人,他知道多少你不知道自己不知道的事情。 一、業主自採:那個 NT$6,000 的省法 這個場景每隔一段時間就會發生一次: 同一台 Zyxel USG FLEX 100H,台灣通路報 NT$28,437。 Amazon 美國賣家折合台幣約 NT$22,000。 差了 NT$6,000。 對一個習慣比價的老闆來說,這筆差距很難視而不見。 邏輯上完全合理。設備是同一台,規格是同一份,為什麼不買便宜的? 因為那 NT$6,000 的差價,買走的不只是設備,還有以下這些東西——而這些東西在設備正常運作的時候完全感覺不到,等到出事那天才會知道它們的價格。 1 在地 RMA 管道斷掉 設備出問題,台灣換台灣,最快隔天。水貨走國際退換,三週起跳。你的公司能停擺三週等一台防火牆嗎? 2 原廠技術支援管道斷掉 台灣代理商有直通原廠 TAC(Technical Assistance Center)的管道,問題可以升級到原廠工程師。水貨序號在這條管道裡沒有身份,你的問題到代理商那裡就停了。 3 授權綁定可能出問題 部分品牌的授權與序號綁定,水貨序號在台灣可能無法啟用本地授權,或者後續續約時出現問題。這個坑通常在第二年才踩到。 二、AI 助理能幫你設定,但不能幫你負責 2026... » read more

工程師手記:老舊交換器過熱改善實錄
工程師手記:老舊交換器過熱改善實錄

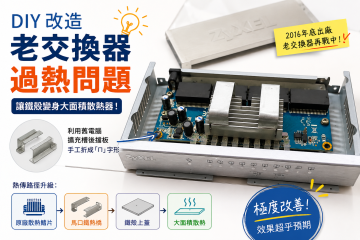
工程師思路系列・事出必有因 工程師手記:老舊交換器過熱改善實錄 用簡單熱橋重拾金屬殼體的散熱價值 作者:Mr. τ / 風雲網通系統有限公司(PCPiLOT) 在網路設備的日常維護中,我們經常會遇到一些「設計上留下遺憾」的老設備。 最近處理一台使用多年的 Zyxel GS108B 時,就遇到典型的過熱問題——而解決方法,比想像中簡單。 一、問題從哪裡來 長時間運作後,這台 GS108B 機殼明顯發燙,內部溫度偏高。雖然尚未直接影響功能,但已明顯超出理想工作範圍。 原廠設計僅在主晶片上黏貼一顆鋁擠型散熱片,整個金屬殼體幾乎沒有被納入散熱路徑。這讓人不禁思考:既然外殼本身就是大面積的金屬結構,為何沒有好好利用? 二、問題分析 拆開機殼後可以清楚看到: • 主晶片上方有一顆標準鋁散熱片 • 散熱片與上蓋之間存在明顯空隙 • 熱量主要只能透過空氣對流與有限的殼體傳導排出 這種設計在產品初期或許足以應付一般負載,但隨著使用年限增加、環境溫度變化,或是設備長期處於較高流量狀態時,散熱裕度就顯得不足。 三、改善思路 傳統做法多半是在殼體上開孔加裝風扇,但這會帶來幾個問題: • 破壞原有外觀與結構完整性 • 增加噪音與灰塵進入的風險 • 對老舊設備來說,加工難度與風險都偏高 因此我們選擇另一條路: 「不破壞外殼,直接建立從散熱片到上蓋的熱傳路徑。」 四、實作方法 材料很簡單,使用早期桌上型電腦擴充槽的後擋板(單片馬口鐵),具備以下優點: • 厚度適中、易於加工 • 導熱性雖不如純銅,但對此應用已足夠 • 取得容易,成本極低 加工步驟如下: 1 以鉗子將馬口鐵折成兩個對稱的「ㄇ」字形結構 2 仔細調整高度,使其在合上上蓋時,能同時對散熱鰭片施加適當壓力,並與上蓋內側形成良好接觸 3 在接觸面(散熱片與鐵片、鐵片與上蓋)均勻塗抹散熱膏 4 確認組裝後無鬆動、無過度壓迫 PCB 的情況... » read more