續篇:我們努力過了——請 AI 助理陪我探查舊 NAS 的真實環境

工程師思路系列・事出必有因 續篇:我們努力過了——請 AI 助理陪我探查老舊主機的真實環境 Mr. τ | 風雲網通系統 | 2026-10-22 昨天那篇談的是「更新不動、換機不實際、放著不管、廠商不扛」四道難題。有人問我:你說得頭頭是道,那你自己的呢? 這篇就是交代。我沒有憑印象下結論,而是請 AI 助理陪我確認一台對外主機的實際狀況。為了不替別人提供地圖,這篇刻意不寫品牌、型號、版本、位址與路徑,只談做法和結論。 一、我是怎麼做的 流程:AI 助理擬出唯讀指令,我貼到主機上執行,再把輸出貼回去讓它判讀。它自己能做的,只有從外網做最基本的連線測試,只看回應狀態。 它一度想直接遠端登入,驗證失敗後就停手,沒有重試,也沒有猜密碼。 檢查指令本身都是唯讀的。唯一的設定變動,是我為了檢查而暫時啟用了一個高權限帳號 【請確認:檢查後是否已停用並更換密碼】。 二、查到什麼 1 平台沒有修復路徑(以我的系統版本而言)。這台機器已升到它能升的最後一版系統,而平台提供的執行環境選項,全都停在已終止支援的舊分支,沒有任何一個落在官方的修復線上。這不是我忘了更新,是平台已經沒路了。 10/23 補充:設備廠商後來針對較新的系統版本發布了 PHP 更新,所以是否有修復路徑,取決於你的系統版本;較舊或已終止支援的系統仍沒有直接的路。【請依自己實際的系統版本確認:是否在廠商更新涵蓋範圍內】 2 PHP 實際被誰用。對外的網站只用到單一一組執行環境。同一台機器上另有少數附屬套件各自帶有執行環境,網站目錄裡也堆著多年累積的舊專案與測試檔。 3 對外曝露。網站前面有 CDN,從正式網域測試未使用的管理介面,回應是找不到。但來源主機的另一個入口上,仍有一個沒在使用的管理介面入口沒有來源限制,只要有人知道來源位址就可能連到。另外,我從外網確認有少數不該公開的檔案可以直接下載。漏洞公告逼你檢查,而檢查常常先翻出自己留下的爛攤子。 4 入侵跡象。我掃描了常見的後門特徵,也檢查了使用者上傳區:沒有命中。近期被修改的程式檔,我還在確認是否都出自我自己的更新。另有少數項目因為權限問題,檢查帳號讀不到;我查了擁有者、權限和內容開頭,判斷是我自己先前測試時留下的,網站程式本身也讀不到它。 所以「沒有發現入侵證據」只涵蓋上述這幾項,不等於「沒事」。 5 順手發現的雜物。網站程式本身落後多年;附加元件很多,我還沒逐一確認哪些有啟用、哪些仍在維護;有些檔案的權限開得過寬;網站目錄裡有開發測試殘留。這些在多數老站都很常見,建議你也逐項檢查。 三、同一台機器上別的套件呢? 給也在用類似設備的讀者:不是每個套件都共用網頁服務的 PHP。我順便查了郵件類套件:執行中的行程和相依項目裡都沒有 PHP,所以在我這台機器上看不到它們使用 PHP 的跡象。10/23 補充:廠商公告提到部分郵件類套件需要手動更新,不同廠商、不同套件的實作不同,請以自己設備的公告為準。【請確認自己使用的郵件套件是否在受影響清單內】 但有些套件會自帶獨立的執行環境,改網頁服務的設定改不到它。這只代表我這台機器,你的情況請自己查。 四、今天的新情況 ✔ 攻擊活動變多了。據報導,雲端業者的蜜罐最早在 10/17 就觀察到攻擊嘗試,PoC 公開後嘗試快速增加。相對地,資安廠商在 10/21 的報告裡寫的是尚未獨立確認有大規模利用。兩者其實只是時間差,而且講的都是「嘗試」。我仍未看到可靠證據確認有網站被成功入侵,但風險已從「可能被利用」變成「正在被大量嘗試」,所以日誌建議至少從 10/17... » read more
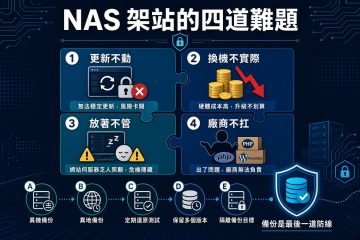
NAS 架站的四道難題:更新不動、換機不實際、放著不管、廠商不扛,然後呢?

工程師思路系列・事出必有因 NAS 架站的四道難題:更新不動、換機不實際、放著不管、廠商不扛,然後呢? Mr. τ | 風雲網通系統 | 2026-10-21 晚間 今天(10/21)PHP 官方釋出緊急安全更新,修補兩個 CVSS v4.0 評分 9.2 的遠端程式碼執行漏洞(代號 php2shell,CVE-2026-109618、CVE-2026-109619)。WordPress 核心的 CVE-2026-87902 則早在 9/22 就已修補,並已被美國 CISA 列入「已知遭利用漏洞」清單。 這篇不是漏洞通報,我已經另外在社團發過。我想談的是:當你的網站架在一台更新不動的 NAS 上,到底該怎麼辦。 一、這不是你一個人的問題 我自己的官網,最早是一台自己安裝套件的 PC Linux 主機。後來考慮到費電,改用 NAS,前後換過兩代。每一步都合理:省電、省維護、快速上線。 大家平常都忙著日常工作,建站這件事,本能就會挑「懶人包」。就算本職是工程師,也一樣:能省時間的 Appliance,就用 Appliance。 但 Appliance 賣的是「不用自己維護」,這個承諾有一個隱含條件:廠商要持續維護。型號老舊、原廠不再支援的那天,承諾就消失了,而網站還掛在外網上,沒有人通知你這個條件已經不成立。 二、為什麼更新總是被拖 更新的成本是現在就要付的: ✔ 先備份網站、資料庫、系統與設定 ✔ 嘗試升級,失敗要能退回 ✔ 就算成功,可能還要轉換一些設定與規格檔案 更新的回報卻是看不見的:做好了,什麼都不會發生;沒做,也往往很久都不會出事。所以只有兩種情況會認真做:有人付維護費,或是出事之後。 有維運責任的工程師,其實都不想碰這件事,但早晚會遇到。這是痛點,不是疏失。 三、四道難題 把處境攤開,會發現是四個條件互相卡住: 1 NAS 的網站功能好用,會繼續用。內建功能方便、上線快,沒有理由放棄。... » read more

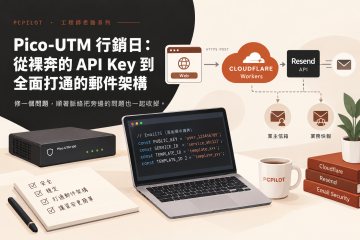
從裸奔的 API Key 到全面打通的郵件架構 — 修一個問題,順著脈絡把旁邊的問題也一起收掉。

PCPILOT · 工程師思路系列 Pico-UTM 行銷日: 從裸奔的 API Key 到全面打通的郵件架構 修一個問題,順著脈絡把旁邊的問題也一起收掉。 那天的任務很單純:為 Pico-UTM 100 的銷售衝刺準備材料。這批設備有點特別——三年資安服務授權綁定的 700Mbps UTM,價格實在超值到連我自己都先買了一台,是難得一見的尾盤機會。 從早上開始,文件、網頁工具、診斷問卷一份接一份。其中最花工夫的是「企業網路風險自我診斷」工具:業主勾選公司有哪些網路設備,系統依風險模型即時產生報告,同步寄信給業主和業務端。 測試完成,信寄出去,報告顯示正常。完美。然後習慣性地按了 F12。 裸奔的發現 EmailJS 的 Public Key、Service ID、兩組 Template ID,全部白紙黑字在原始碼裡。 📌 什麼是 API Key 裸奔? 網頁的所有程式碼,任何人都可以用瀏覽器「檢視原始碼」或開發者工具看到。如果服務的金鑰(API Key)直接寫在網頁裡,等同於把保險箱密碼貼在門口。拿到 EmailJS 的 Key,任何人都能冒用你的帳號大量寄信,直到額度用完或帳號被封。 做資安診斷工具的人,自己的工具先裸奔——這個畫面說不過去。當天就決定修掉。 路徑分歧:怎麼選解法 解法不只一條,每條都有代價。 方案 可行性 決定 自架後端伺服器 可行,Key 安全 ❌ 多管一台機器,排除 Resend 前端直打+Domain 限制 Key 洩漏仍可發詐騙信 ❌ 法律風險,排除... » read more

當 AI 開始以機器速度發現漏洞,SMB 的 IT 策略要怎麼布局?

#SMB資安策略 #地端LLM #開源資安 #NAS韌性 #工程師思路系列 當 AI 開始以機器速度發現漏洞, SMB 的 IT 策略要怎麼布局? 2026 年 9 月  ·  Mr. τ  /  風雲網通系統 這篇文章來自一次完整的推論對話。從 AI 加速漏洞發現的現況,到開源資安引擎的崛起,到 NAS 廠商的鴨子划水,最終收斂到一個結論:底層邏輯從未改變,改變的是執行這些底層工作的智能程度。 一、漏洞正在以機器速度被發現 2026 年上半年,美國國家漏洞資料庫已記錄超過 45,000 個安全漏洞——接近 2025 年全年的總數。每月 CVE 揭露量在兩年內成長了 145%。Oracle 單月修補創下 1,449 個漏洞的歷史紀錄;Microsoft 的 Patch Tuesday 在六月和七月分別達到 571 和 622 個。 驅動這個數字的,是 AI。Anthropic 的 Mythos、Google 的 Big Sleep、OpenAI 的自主代理,都已展現在極短時間內發現並驗證漏洞的能力。攻擊者將漏洞轉化為可用程式碼的平均時間,從去年的... » read more

⚠️ 真實案例分享:社員的 Synology NAS 遭遇 DiskStation Security 勒索

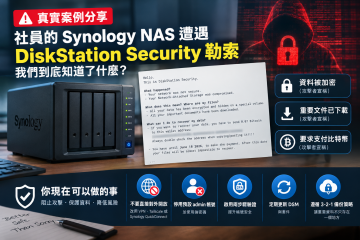
工程師思路系列・事出必有因 ⚠️ 真實案例分享:社員的 Synology NAS 遭遇 DiskStation Security 勒索 NAS 安全 · 勒索軟體 · 事件分析 · 防護建議 最近,社團裡一位朋友遇到了 NAS 使用者最不希望看到的情況。他的 Synology NAS 裡出現了一封勒索訊息。苦主分享了跟他看到一樣勒索信件內容的網頁。把這件事寫出來,是希望還沒中招的人,今天就花幾分鐘檢查自己的設定。 勒索訊息原文 以下是社員實際收到的訊息,一字不差: Hello. This is DiskStation Security. — 勒索訊息原文,社員 NAS 上實際出現 What happened? • Your network was not secure. • Your Network-Attached Storage was compromised. What does this mean? Where are my... » read more

快速掌握 不迷路 ! (From Synology to ASUSTOR)

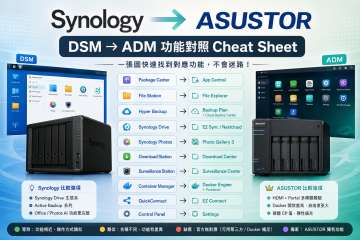
這張表的起點,是一個很具體的場景:客戶原本用 Synology,現在要導入 ASUSTOR。不是因為 Synology 不好,而是因為這次的需求、預算、或硬體規格,ASUSTOR 是更合適的選擇。 問題在於,熟悉 DSM 的人,第一次面對 ADM,通常不是「不會用」,而是「不知道那個功能叫什麼」。Hyper Backup 在哪裡?QuickConnect 的對應是什麼?Container Manager 換了什麼名字?這些問題不難,但每個問題都要搜尋一次,累積起來就是學習摩擦。 這份對照表的目的,就是消除這個摩擦。把你在 DSM 已經熟悉的功能名稱,直接映射到 ADM 的對應位置。每一項都附上 ASUSTOR College 課程編號或官方功能頁連結,可以當場驗證,不用相信我說的。 表格裡標「缺席」的地方,我沒有試圖找替代方案來補洞。那些缺口是真實存在的差距,尤其是 Active Backup 生態系——這是在評估是否導入 ASUSTOR 之前,最需要誠實面對的問題。如果你的環境高度依賴 Active Backup for Business 或 Microsoft 365 備份,這份表格應該幫你更快做出判斷,而不是說服你換機。 標「類似」的地方,表示功能存在、但操作邏輯或整合深度有差異,需要一點時間適應。標「等效」的地方,換個名字、找到對應選單,基本上就能繼續工作。 這不是一份「ASUSTOR 比較好」的文件。這是一份「如果你已經決定用 ASUSTOR,這樣對照會快一點」的工具。剩下的問題——備份架構怎麼規劃、Container 服務怎麼遷移、異地備援怎麼設計——那是工程服務的範疇,不是一張表能解決的事。 先理解兩個品牌的設計方向 Synology 軟體生態優先,NAS 是企業服務平台。套件深度整合 DSM,換機成本高但體驗完整。 ASUSTOR 硬體彈性與應用自由度優先,NAS 是多功能 Linux 主機。開放彈性高,對熟悉 Linux / Docker... » read more